A Camada De Transporte Carrega Mensagens Da Camada De Aplicação

Entendendo o papel da camada de transporte na rede
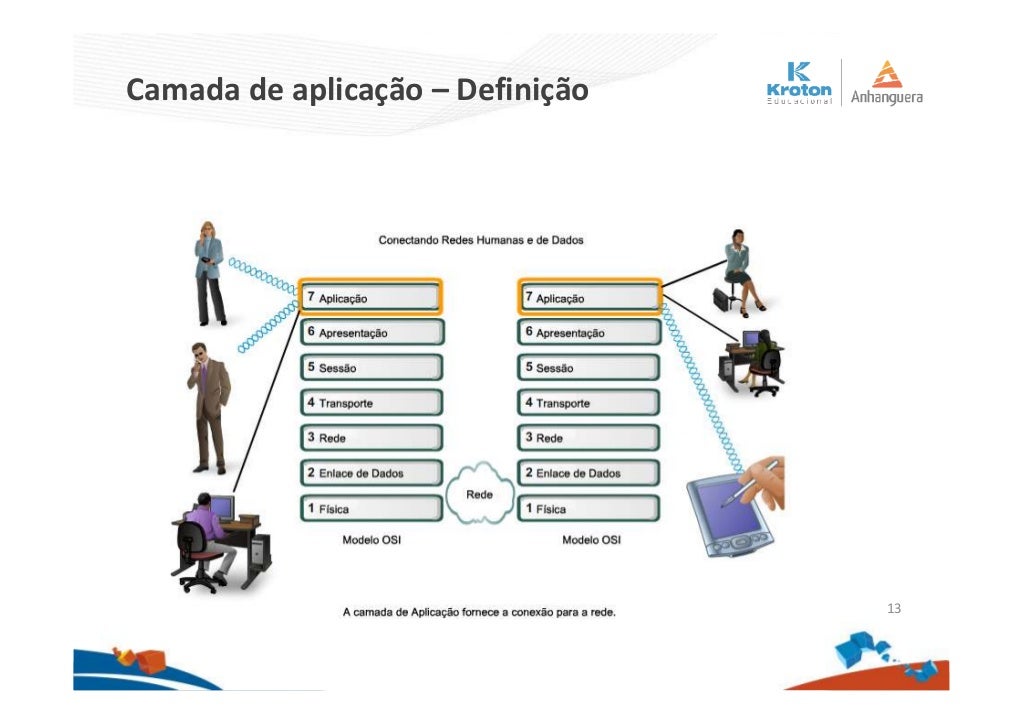
A camada 4 do modelo OSI existe porque a camada de rede só entrega pacotes brutos de IP. Ela não garante que uma mensagem inteira chegue, não ordena os dados e não lida com fluxo entre aplicações. Se você tentar confiar no IP para comunicação confiável, vai perder tempo reconstruindo pacotes manualmente em cada sistema. O padrão já resolve isso. A camada de transporte carrega mensagens da camada de aplicação e transforma dados brutos em fluxos confiáveis ou lentos, dependendo do protocolo escolhido. A escolha entre TCP e UDP define o comportamento da sua aplicação inteira. Não é um detalhe opcional, é a fundação.
Como a camada de transporte carrega mensagens da camada de aplicação
Quando um serviço HTTP envia uma resposta, por exemplo, o dado passa da aplicação para a camada de transporte. O TCP pega esses bytes, divide em segmentos, adiciona numeração de sequência, números deACK, controle de congestionamento e checksum. O receptor reordena, confirma e entrega à camada superior na ordem correta. Sem isso, você receberia pacotes IP desordenados com dados corrompidos e nenhuma forma de detectar perda. UDP faz o oposto. Envia os dados como datagramas sem confirmação, sem retransmissão, sem garantia de ordem. É rápido mas brutal. Você precisa lidar com tudo no nível da aplicação se precisar de confiabilidade.
O problema que ninguém menciona: a diferença entre segmento e mensagem
Uma coisa que causei dor de cabeça nos meus primeiros anos de rede foi entender que o conceito de "mensagem da aplicação" e "segmento TCP" raramente têm o mesmo tamanho. Quando você codifica uma mensagem JSON de 4KB no socket, o TCP não a envia como um bloco único. Ele quebra em múltiplos segmentos. E no receptor, você não lê uma mensagem de cada vez. Você lê um buffer que pode conter meio mensagem, uma mensagem completa, ou duas mensagens completas amontoadas. Isso significa que seu código de leitura não pode assumir correspondência 1:1 entre envios e recebimentos. Eu aprendi isso na pior hora possível, durante uma migração de um sistema interno que funcionava perfeitamente em LAN e quebrava completamente em WAN com latência variável. O problema era simples: o buffer de recepção viajava incompleto porque eu estava lendo por EOF em vez de usar delimitadores ou contagem de bytes no cabeçalho. A correção foi adicionar um header fixo de 4 bytes com o tamanho da mensagem antes de cada payload. Levei três dias para testar corretamente. Um erro simples que custa caro em produção.

Controle de fluxo e congestão: onde os problemas reais acontecem
TCP tem.window sizing e sliding window que controlam quantos bytes podem estar em trânsito sem ACK. Se seu receptor não estiver consumindo dados rápido o suficiente, a janela fecha. A transmissão para. Muita gente acha que isso é um bug do TCP. Não é. É o protocolo funcionando como projetado, só que a aplicação não está processando dados no nível da camada de apresentação ou aplicação. O controle de congestão é outro ponto silencioso. O TCP reduz a taxa de envio quando detecta perda de pacote. Em redes reais com jitter alto, isso pode fazer sua throughput despencar de 800Mbps para 50Mbps sem motivo aparente no seu código. A culpa não é do TCP nem da sua aplicação. É a rede. Mas você precisa saber ajustar parametros como cwnd inicial e algoritmo de congestão (BBR vs CUBIC vs Reno) dependendo do cenário.
Quando usar TCP e quando usar UDP: a resposta não óbvia
Todo mundo sabe que TCP é confiável e UDP não. A decisão real é mais fina. TCP tem overhead de handshake de três vias, ACKs individuais e retransmissões que adicionam latência significativa. Para um jogo multiplayer em tempo real ou streaming de vídeo ao vivo, essa latência extra pode ser inaceitável. Nesses casos, UDP com controle de congestão na aplicação é melhor. Por outro lado, UDP puro sem nenhuma camada de confiabilidade é arriscado para transferências de arquivos ou chamadas VoIP de qualidade. Existem protocolos construídos sobre UDP que adicionam confiabilidade seletiva. QUIC é o exemplo mais relevante hoje, rodando sobre UDP mas com handshake TLS integrado, multiplexação sem head-of-line blocking e retransmissão inteligente. Ele está substituindo TCP em muitos cenários de aplicação web, incluindo HTTP/3.
Dica prática: verificação de integridade com checksum
O checksum do TCP cobre cabeçalho e dados. Não é perfeito — detecta a maioria dos erros mas não todos. Se você precisa de garantia absoluta de integridade, adicione hash da aplicação (SHA-256 no payload) além do checksum do TCP. Em ambientes com hardware de rede defeituoso ou drivers problemáticos, erros silenciosos acontecem com mais frequência do que parece. O mesmo vale para MSS. O valor padrão de 536 bytes para IPv4 é baixo demais para a maioria das conexões modernas. Defina MSS corretamente durante o handshake e evite fragmentação na camada de rede. Fragmentação é um dos maiores causadores de problemas de performance em redes complexas com PMTUD inconsistente.
Limitações reais que documentações ignoram
TCP não é adequado para mensagens muito grandes sem particionamento. Transferir um arquivo de 10GB por um único stream TCP sem chunking causa problemas de memória no receptor, timeout de keepalive em firewalls intermediários e dificuldade de recuperação em caso de falha parcial. Sempre implemente chunking no nível da aplicação, mesmo que o TCP funcione. Outro ponto crítico: TCP keepalive padrão do SO é configurado em horas, não segundos. Se você precisa detectar conexões mortas rapidamente, configure SO_KEEPALIVE com intervalos de 30 segundos ou menos. Conexões abandonadas do cliente consomem recursos do servidor até o timeout final, que pode levar mais de 2 horas em configurações padrão Linux. UDP não tem forma nativa de detectar se o receptor ainda está ativo. Se seu serviço depende de presença em tempo real, implemente heartbeat na camada de aplicação. Caso contrário, você terá conexões "vivas" para o SDK mas o processo receptor já morreu há horas.
Resumo técnico sem rodeios
A camada de transporte é o componente crítico entre a aplicação e a rede. Ela gerencia confiabilidade, ordem, controle de fluxo e congestionamento. TCP para dados que precisam chegar completos e ordenados. UDP para dados que precisam chegar rápido, mesmo que alguns se percam. QUIC está ocupando o espaço híbrido entre os dois. O erro mais comum é ignorar que a divisão entre segmentos TCP e mensagens de aplicação não é 1:1, e que buffers precisam ser tratados como streams contínuos, não como unidades discretas de mensagem. Só isso realmente importa sobre o funcionamento prático. O resto é implementação.
Galeria
-

A Camada De Transporte Carrega Mensagens Da Camada De Aplicação - RETOEDU -

Diagrama Da Camada De Transporte -

Diagrama Da Camada De Transporte Camada 4 A Camada De Transporte Ppt
