A Segurança Da Informação É Composto Por Quantos Pilares

Os Pilares da Segurança da Informação na Prática
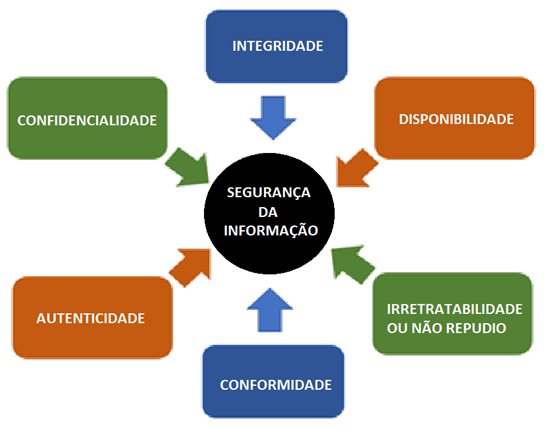
A pergunta a segurança da informação é composto por quantos pilares é mais complicada do que parece quando você para pra pensar. A resposta curta tradicional diz três: confidencialidade, integridade e disponibilidade. Isso é o que todo livro de introdução ensina. O triângulo CIA. Mas se você trabalha com isso no dia a dia, sabe que três pilares não seguram a carga de um ambiente corporativo moderno. Frameworks mais maduros, como o ISO 27001, expandem essa base para cinco pilares ou mais, dependendo da fonte. Os mais aceitos na prática são: confidencialidade, integridade, disponibilidade, autenticidade e responsabilidade (accountability). Alguns ainda agregam não-repúdio como pilar separado. O NIST Cybersecurity Framework, por exemplo, não opera com a linguagem de "pilares" de forma tão rígida, mas cobre todas essas dimensões em suas funções de governar, identificar, proteger, detectar, responder e recuperar.
a segurança da informação é composto por quantos pilares: uma visão técnica
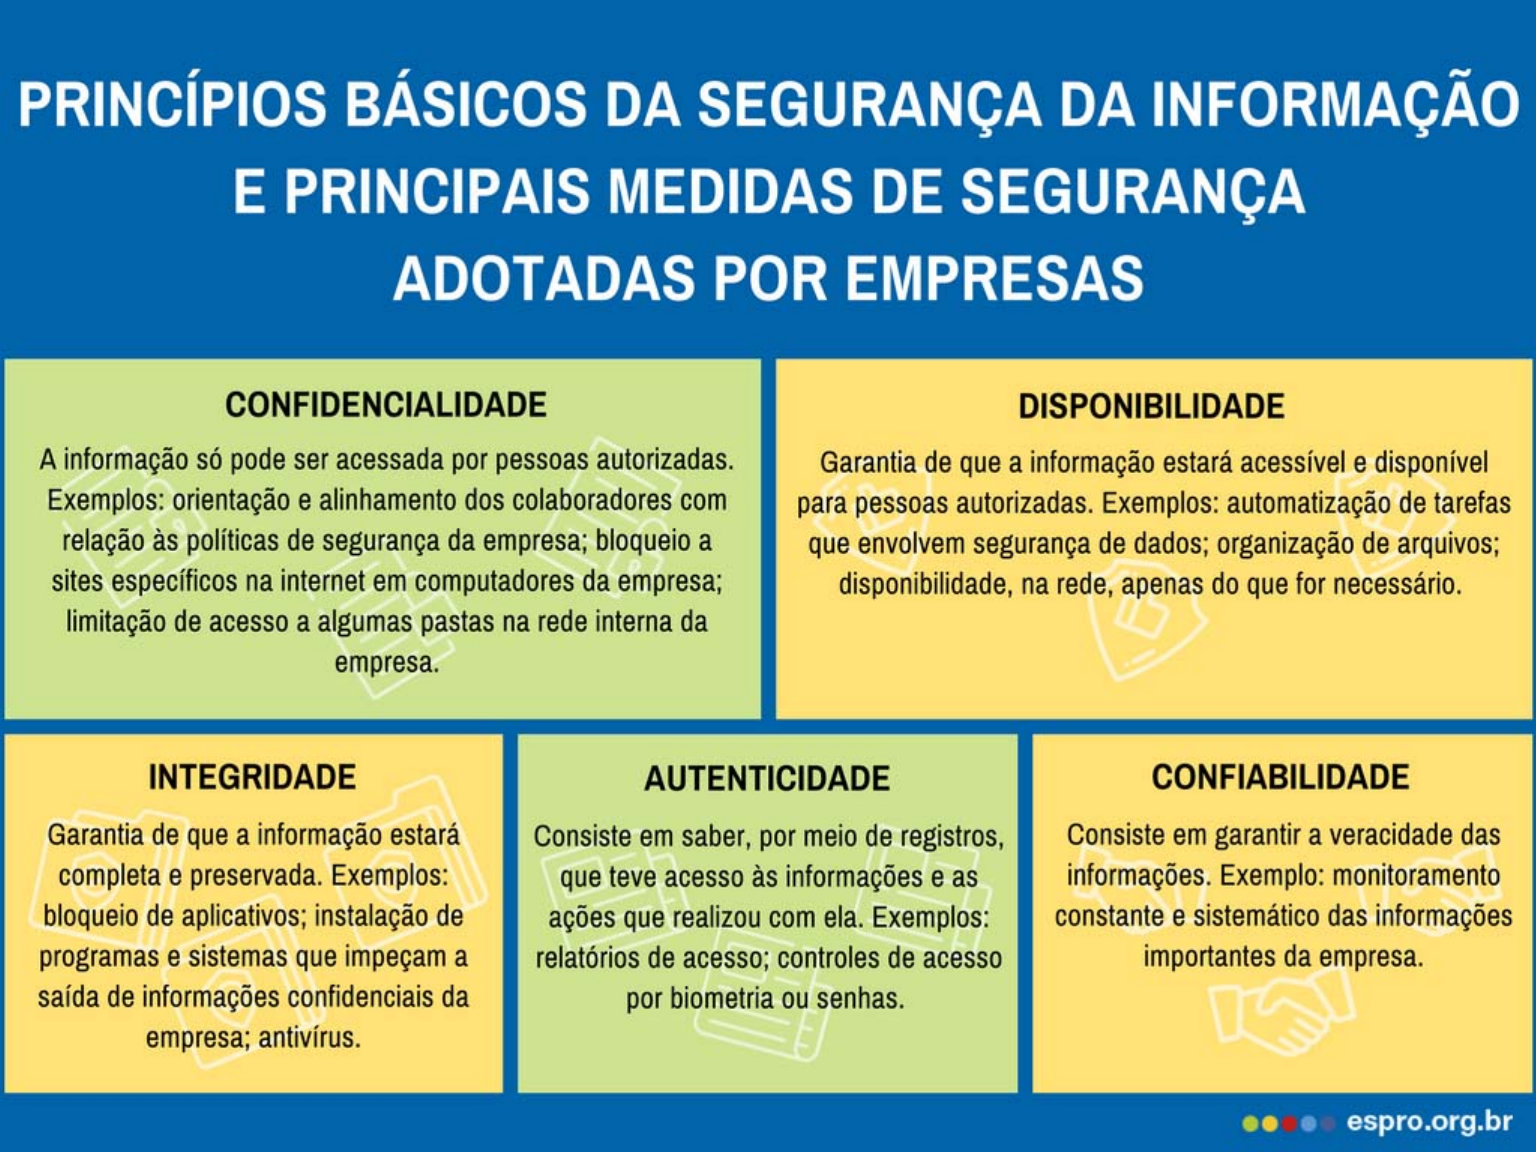
Vou explicar do jeito que eu vejo, sem romantização. Começando pela confidencialidade, que todo mundo acha que é só criptografia. Não é. É sobre controle de acesso, classificação de dados e a capacidade de saber exatamente quem está vendo o quê. Eu já entrei numa empresa onde tinham um sistema de criptografia implementado de forma impecável em repouso e em trânsito, mas o acesso aos dados sensíveis era controlado por grupos genéricos do Active Directory que ninguém mais sabia quem fazia parte. Qualquer pessoa com conta na rede acessava tudo. A criptografia estava perfeita. A confidencialidade, zero. A integridade é o pilar mais subestimado. Todo mundo foca em impedir que dados sejam acessados por pessoas erradas, mas pouca gente leva a sério a possibilidade de dados serem corrompidos. Isso inclui desde alterações não autorizadas até degradação silenciosa por erros de hardware. Eu lidava com um caso onde logs de auditoria eram armazenados no mesmo servidor dos dados que precisavam auditar. Óbvio, alguém com acesso de administrador podia apagar rastros sem deixar nenhuma anomalia visível. A solução prática que eu implementei foi um syslog remoto em um nó isolado, com imutabilidade habilitada via WORM (Write Once Read Many) no armazenamento. Custou quase nada, mas eliminou aquele vetor de manipulação completamente. Disponibilidade é o pilar que mais gera discussão em reuniões de diretoria. A maioria dos gestores pensa em uptime de servidor e backup. A realidade é mais ampla. Disponibilidade também envolve redundância de fornecimento de energia, links de comunicação múltiplos, e um plano de continuidade que funcione de verdade. Já vi operações inteiras caírem porque o plano de disaster recovery dependia de um restore que nunca tinha sido testado. Backup sem teste de recuperação é só uma esperança documentada.
Autenticidade e accountability frequentemente são negligenciados juntos. Autenticidade garante que alguém ou algo é realmente quem afirma ser. Accountabilidade garante que ações possam ser rastreadas de volta a um agente específico. A falha comum aqui é confiar em autenticação por senha sem segundo fator em ambientes que já estão sob inspeção externa. Eu trabalhava numa infraestrutura onde o acesso administrativo remoto era feito por SSH com chave pública, o que é correto, mas as chaves estavam distribuídas em um repositório compartilhado sem assinatura digital nem revisão periódica. Isso significava que qualquer ex-funcionário ou qualquer conta comprometida poderia assumir identidade de administrador sem deixar rastro único. A correção foi implementar um PAM (Privileged Access Management) com sessão gravada e aprovação em dois níveis, com rotação automática de credenciais a cada 90 dias.
O problema que frameworks ignoram
O maior defeito da abordagem de "pilares" é a tendência de tratar cada um como um silo independente. Na prática, eles se sobrepõem e conflitam constantemente. Você aumenta a confidencialidade e reduz a disponibilidade. Você reforça a integridade e atrapalha a usabilidade. A segurança da informação não é um exercício de balanceamento perfeito, é um exercício de aceitar perdas em um pilar para ganhar em outro, com consciência do trade-off. Um exemplo concreto: implementamos controle de integridade via hash em arquivos compartilhados de RH. A ideia era detectar qualquer modificação não autorizada em contratos e políticas. Funcionou tecnicamente, mas o custo operacional foi de cerca de quatro horas semanais de trabalho manual para gerenciar falsos positivos causados por atualizações legítimas do software de edição. No final, migrei para um sistema de versionamento com log de alterações acoplado ao aplicativo, que gerava auditoria automática. O tempo de manutenção caiu para menos de 30 minutos por mês e a detecção de anomalias ficou muito mais precisa.
O que começar se você estiver sozinho nessa
Se você tem que escolher por onde agir sem ter uma estrutura pronta, o caminho mais eficiente é: classificar seus dados, aplicar controle de acesso baseado em necessidade sabendo que ninguém vai pedir permissão para ver algo que não precisa, garantir que backups sejam testados pelo menos trimestralmente, e mapear quem tem privilégios elevados em cada sistema com revisões periódicas. Isso resolve cerca de 70% dos problemas reais antes que eles se tornem incidentes. O resto depende deMonitoramento, resposta a incidentes e a maturidade organizacional, que são camadas diferentes e evoluem com tempo e orçamento.
Galeria
-

BRADO DIGITAL CONSULTORIA: PILARES DA SEGURANÇA DA INFORMAÇÃO -
Os Três Pilares Fundamentais da Segurança da Informação: Uma Visão ... -
Quais São Os Pilares Da Segurança Da Informação - REVOEDUCA -
-Pilares da Segurança da Informação (Bernardi, 2011) | Download ...

