Assexuada E Sexuada

O que realmente acontece quando uma organização resolve migrar para a nuvem
A maioria dos projetos de migração falha não por causa da tecnologia, mas porque as equipes subestimam a complexidade dos dados legados. Eu passei anos lidando com isso em migrações reais, e posso te dizer que o problema quase nunca é o provedor de cloud em si. É a falta de inventário honesto do que realmente existe nos servidores antigos. Quando alguém decide mover a infraestrutura para AWS, Azure ou GCP, o primeiro passo que todo mundo ignora é mapear dependências. Aplicações que parecem isoladas na verdade compartilham bancos de dados, arquivos de configuração e credenciais hardcoded em scripts que ninguém mais sabe que existem. Eu já vi uma empresa perder três semanas de trabalho porque um relatório crítico rodava em um servidor que ninguém declarava no inventário. O relatório era gerado por um script Python legado que acessava uma tabela diretamente pelo IP fixo. Quando o servidor foi desligado, o relatório simplesmente parou de existir. Ninguém percebeu até o financeiro cobrar a absence.
Migração de assexuada e sexuada: comparativo prático
Existe uma analogia útil aqui que poucos consideram. Migrar para a nuvem pode ser visto sob duas lógicas distintas. A abordagem assexuada envolve copiar o ambiente exatamente como está, lifting and shifting puro. Você pega a VM, sobe ela na nuvem e pronto. Funciona rápido, mas carrega todos os problemas antigos junto. A abordagem sexuada, por outro lado, exige que você reformule a arquitetura, aproveite serviços gerenciados, redesenhe integridades e, muitas vezes, reescreva partes do sistema. É mais trabalho no início, mas o resultado final é significativamente mais resiliente. A diferença entre essas duas abordagens se reflete diretamente nos custos e na manutenção a longo prazo. Migrações do tipo lift-and-shift geralmente reduzem o tempo inicial de projeto em cerca de 60%, mas os custos operacionais mensais tendem a ser 40% maiores do que uma arquitetura redesenhada para a nuvem. Isso acontece porque você continua pagando por instâncias superdimensionadas, storage não otimizado e transferência de dados que poderia ser evitada com um design adequado.
O passo a passo que funciona na prática
Antes de qualquer coisa, faça um inventário completo. Não confie no que os registros dizem. Vá até os servidores, rode comandos de descoberta, identifique dependências ativas e documente tudo. Ferramentas como AWS Application Discovery Service ou Azure Migrate fazem parte desse processo, mas nenhum deles substitui a verificação manual de configurações críticas e scripts agendados. Depois do inventário, classifique cada workload em três categorias: move, refactor ou retire. Workloads que são simplesmente legacy sem valor estratégico devem ser descartados. Muitas organizações descobrem que até 30% dos recursos que planejavam migrar não justificavam o esforço. Refatorar significa aproveitar serviços nativos da nuvem, como substituir um banco SQL autogerenciado por um Amazon RDS ou Azure SQL. Mover significa o lifting and shifting tradicional. Um ponto que muita gente passa ao largo é a questão da conectividade híbrida durante a transição. Você vai precisar manter acesso entre o ambiente on-premise e a nuvem por semanas ou meses. Configurar uma VPN site-to-site ou Direct Connect desde o início economiza dias de trabalho posterior. Eu já vi equipes que esqueceram isso e precisaram refazer a arquitetura de rede depois de dois meses, gerando custos extras e retrabalho significativo.

Erros que todo mundo comete
O erro mais comum é tentar migrar tudo de uma vez. Grandes migrações em lote falham com frequência. O padrão que realmente funciona é mover workloads menores primeiro, validar o processo, aprender com os problemas e escalar. Comece com aplicações de baixa criticidade. Teste o failback. Documente cada etapa. Quando você chegar nos sistemas mais importantes, o processo já estará refinado. Outro erro recorrente é ignorar a governança de acesso. Migrar servidores sem repensar IAM, políticas de segurança e monitoramento é apenas transferir vulnerabilidades para um novo ambiente. Configure grupos de segurança, políticas de tagging e alertas de custo desde o primeiro dia. A diferenciação entre assexuada e sexuada nesse contexto é clara: a primeira deixa tudo como estava, a segunda constrói algo adequado para o novo ambiente. A parte financeira também merece atenção separada. Use calculadoras de TCO antes de decidir. Considere não apenas o custo de compute, mas storage, transferência de dados, licenciamento de software e suporte. Empresas que ignoram transferência de dados frequentemente têm surpresas desagradáveis. Sair do ambiente original para a nuvem gera egress fees que podem dobrar a conta mensal se você não planejar adequadamente.
O timing também influencia tudo. Migrações durante períodos de alta demanda operacional aumentam riscos desnecessários. Planeje janelas de manutenção, comunique expectativas às áreas afetadas e tenha um plano B para rollback caso algo dê errado. Ter um rollback testado e documentado é o que diferencia uma migração controlada de um incidente sem controle.
Galeria
-
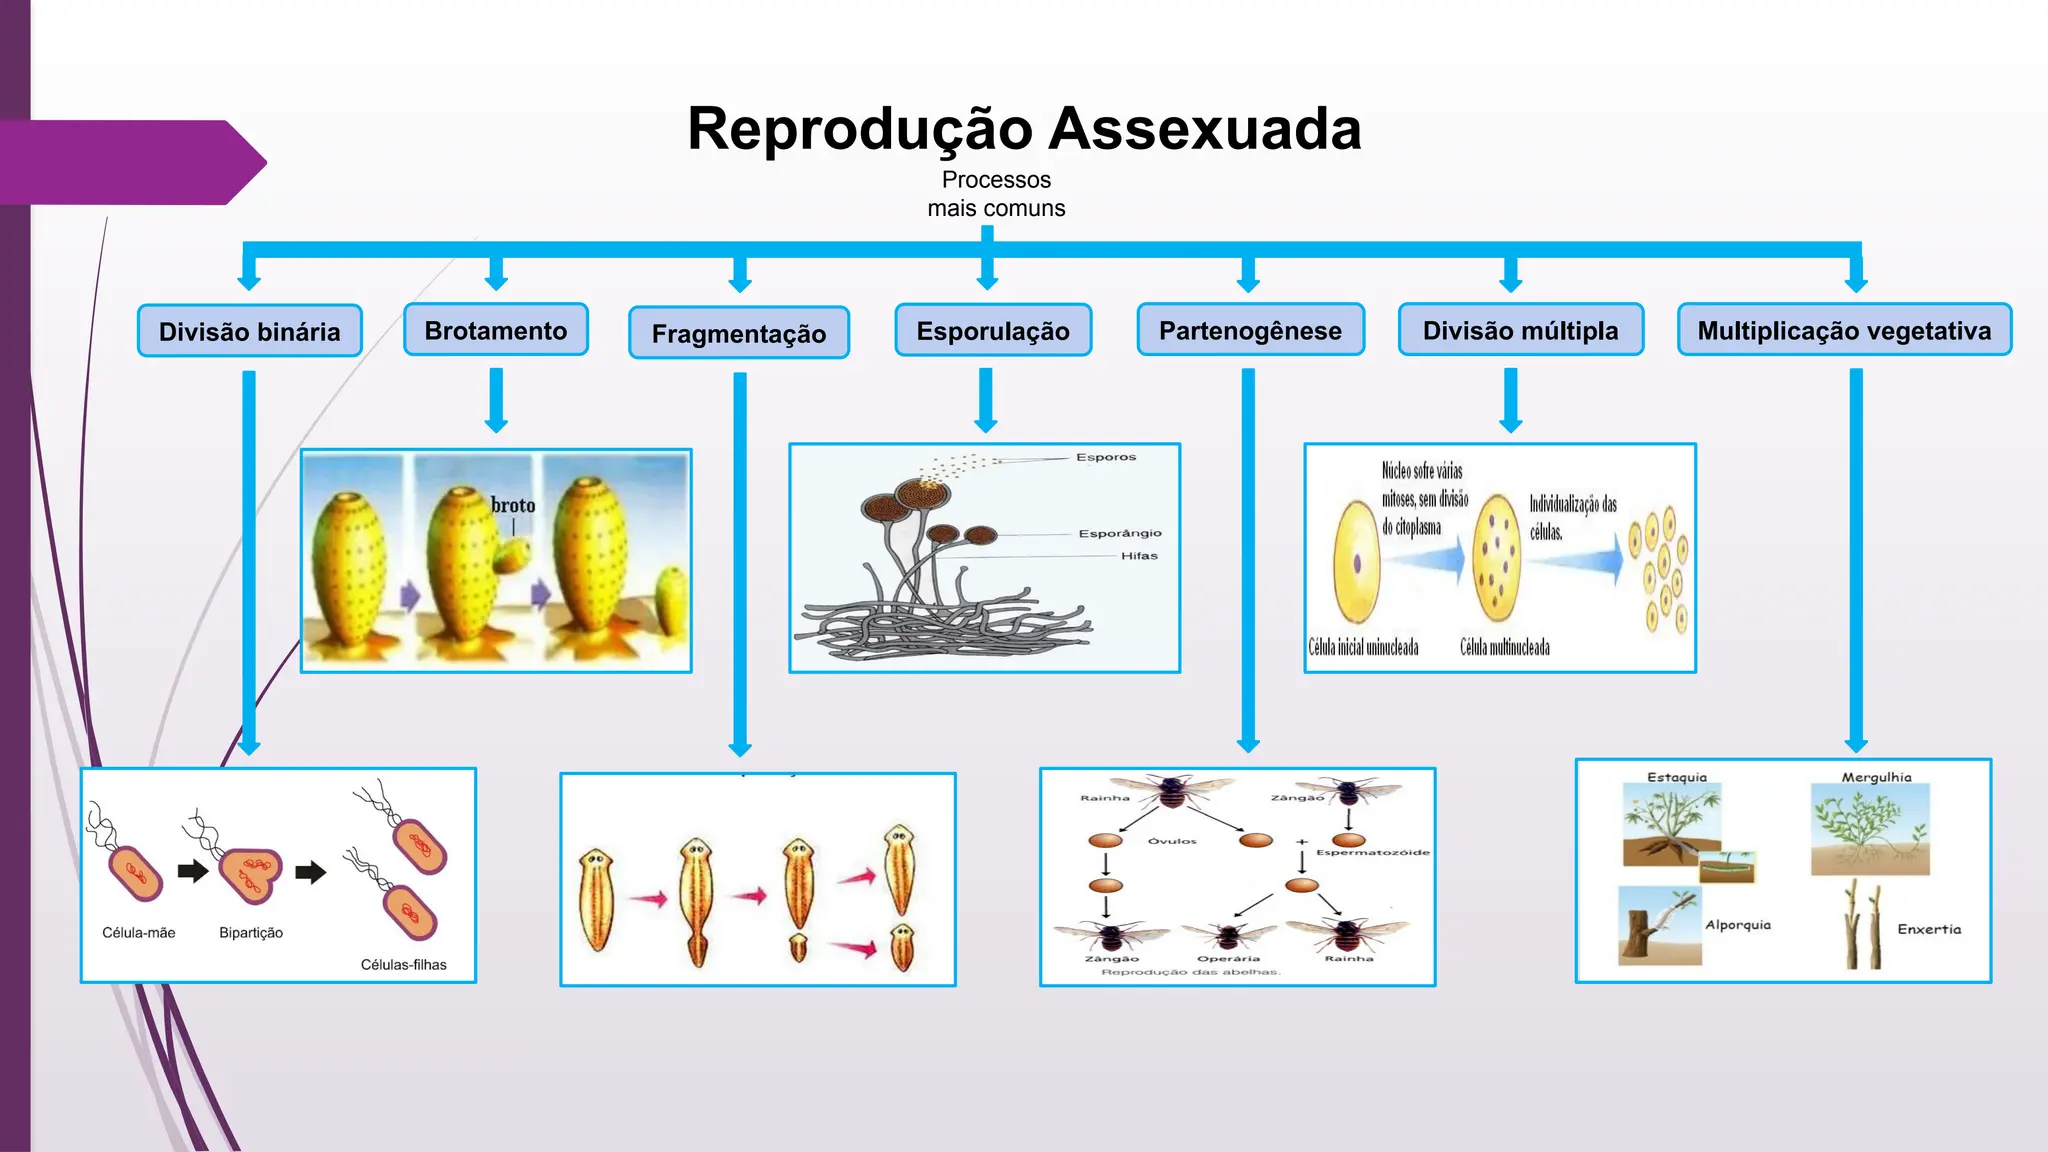
8º ANO - REPRODUÇÃO ASSEXUADA E SEXUADA.pptx -
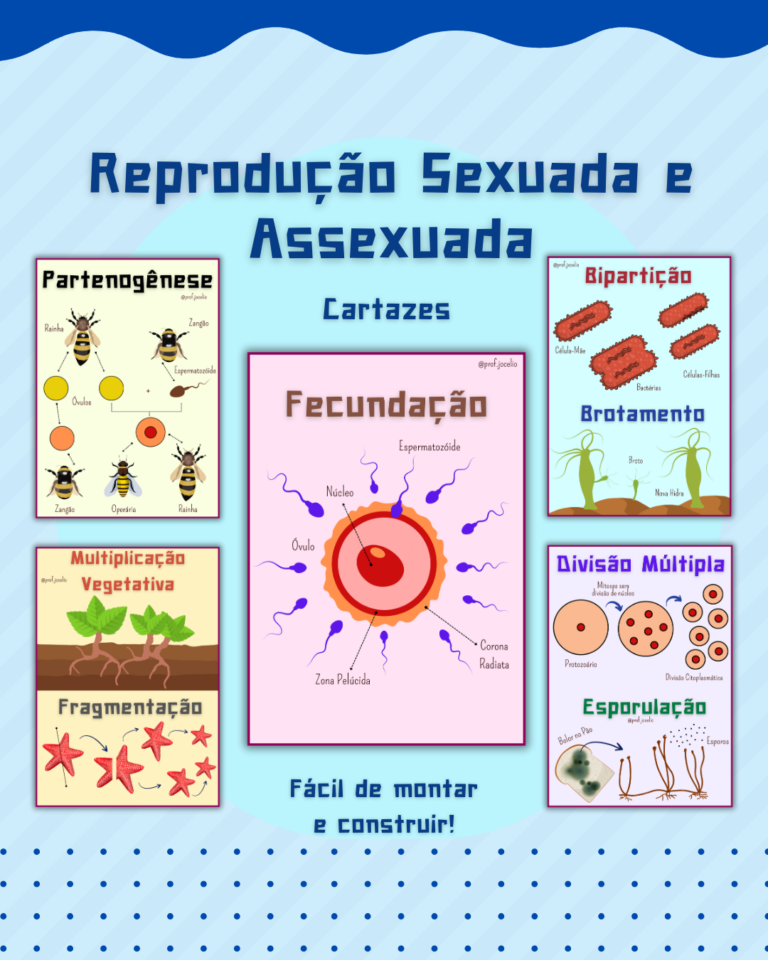
Reprodução Sexuada e Assexuada Cartazes – Sua Loja de Atividades ... -

Tipos de reprodução assexuada e sexuada -
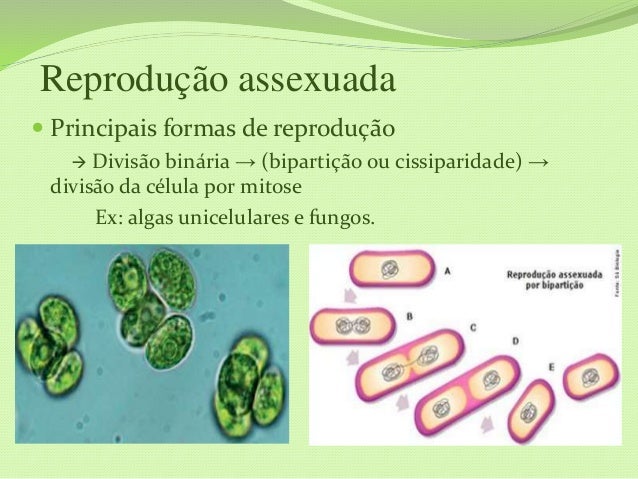
Reprodução sexuada e assexuada
