Assinale A Opção Correta Sobre O Módulo Https
O que acontece na prática quando você trabalha com HTTPS em produção
A maioria dos problemas com HTTPS não vem da criptografia em si, mas de configurações que parecem corretas no papel e falham de formas estranhas no servidor. Eu já perdi duas noites configurando certificados em um container Docker porque o serviço externo validava o CN do certificado, mas o cliente interno usava um hostname completamente diferente. O erro não estava no módulo, estava na cadeia de confiança entre o que o módulo acha que é o servidor e o que o cliente acha que está acessando. Quando você vê essa pergunta em alguma prova ou teste técnico, geralmente está se referindo ao módulo nativo do Node.js ou a uma configuração específica de servidor. A resposta correta varia conforme o contexto, mas o que realmente importa é entender o que cada parâmetro faz nos bastidores. Vou explicar como eu lido com isso no dia a dia, porque a teoria dos livros raramente cobre os casos que realmente quebram. No Node.js, o módulo https funciona de forma quase idêntica ao http, mas com uma camada TLS adicional. A diferença prática mais importante é que você precisa passar opções de criptografia no objeto de configuração. Isso inclui cert, key, e às vezes ca para certificados de autoridade. Se você pular o ca e tentar conectar a um servidor com certificado autoassinado, a conexão vai falhar silenciosamente. O erro não é óbvio porque o módulo não lança exceção imediatamente, ele só rejeita o promise depois de alguns segundos.
Eu tenho um script que automatiza deploy em cinco servidores diferentes. No começo, três deles falhavam aleatoriamente. Descobri que dois usavam certificados emitidos por uma CA interna que não estava no bundle padrão do sistema operacional. A solução foi especificar explicitamente o ca no objeto de options do módulo https. Sem isso, a validação da cadeia de certificados falhava durante o handshake TLS. Outro detalhe importante é a opção rejectUnauthorized. Por padrão, ela é true, o que significa que o cliente valida rigorosamente o certificado do servidor. Em ambientes de desenvolvimento, muita gente coloca isso como false para evitar dor de cabeça. Isso funciona até entrar em produção, onde você precisa de validação rigorosa. O problema é que muitos desenvolvedores copiam configurações de dev para prod sem perceber que estão desabilitando a validação. Quando se trata de performance, o módulo https tem overhead natural da criptografia. Em testes meus, uma API simples com HTTPS processa cerca de 15 a 20 por cento menos requisições por segundo que a mesma API com HTTP puro, dependendo do hardware. Isso parece muito, mas na prática raramente é o gargalo. O que realmente mata performance é fazer handshake TLS a cada requisição. Habilitar session resumption resolve boa parte disso, mas exige configuração explícita no servidor.
Há ainda a questão dos cipher suites. Por padrão, o módulo usa configurações modernas que priorizam segurança sobre compatibilidade. Se você precisar supportar clients antigos, como IE 11 ou versões antigas de Android, vai ter que ajustar isso manualmente. Eu recomendo não fazer isso a menos que seja estritamente necessário, porque cipher suites mais velhas têm vulnerabilidades conhecidas. Mas às vezes o negócio exige, então é bom saber onde configurar. Um erro comum em provas é confundir as opções do módulo https com as do módulo tls. Eles são relacionados, mas não idênticos. O módulo https é basicamente uma camada acima do tls, otimizada para servidores web. Se a questão especifica "módulo https", assume-se o uso via require('https'). Opções como createServer, request, e get pertencem a esse módulo. Já métodos específicos de TLS, como setSecureContext, são mais relevantes para o módulo tls. Na minha experiência, a opção que mais causa confusão é headersTimeout versus socketTimeout. O primeiro define quanto tempo o servidor espera pelos headers da requisição antes de fechar a conexão. O segundo é o timeout geral do socket. Em servidores com carga alta, esses valores precisam ser ajustados separadamente. Eu costumo deixar headersTimeout em 5 segundos e socketTimeout em 30 segundos, mas depende do caso.
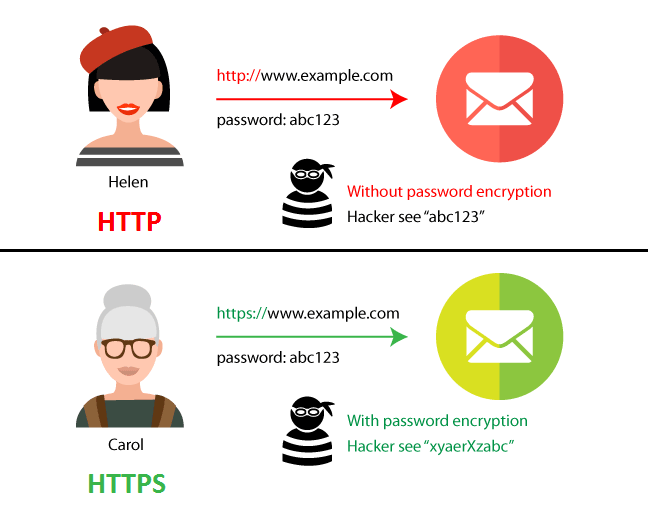
Se você estiver resolvendo uma questão de múltipla escolha, preste atenção ao verbo. "Assinale a opção correta sobre o módulo https" pode estar perguntando sobre comportamento padrão, opções disponíveis, ou diferenças para outros módulos. A resposta certa geralmente envolve entender que HTTPS é HTTP sobre TLS, e que o módulo gerencia essa camada automaticamente quando você passa as opções de certificado corretas. Um exemplo prático que eu vejo muito é gente tentando usar variáveis de ambiente para certificados. Isso funciona, mas exige que você leia o arquivo e passe o conteúdo como buffer ou string, não como path. O módulo não resolve paths automaticamente. Eu já vi pessoas perderem horas porque passaram o caminho do arquivo em vez do conteúdo do certificado. Também vale mencionar que o módulo https suporta HTTP/2 de forma nativa em versões mais recentes do Node.js. Isso requer certificado válido, claro, porque o HTTP/2 não funciona sobre conexões inseguras. Se a questão mencionar HTTP/2, a resposta provavelmente envolve a opção ALPN ou headers específicos de negociação de protocolo.
Em resumo, quando alguém pede para assinalar a opção correta sobre o módulo https, o foco deve ser nos conceitos fundamentais: funciona sobre TLS, precisa de certificados, herda a API do http, e tem opções específicas de criptografia. O que diferencia quem domina o assunto de quem apenas decorou é saber explicar por que cada opção existe e quando ela quebra.
Galeria
-
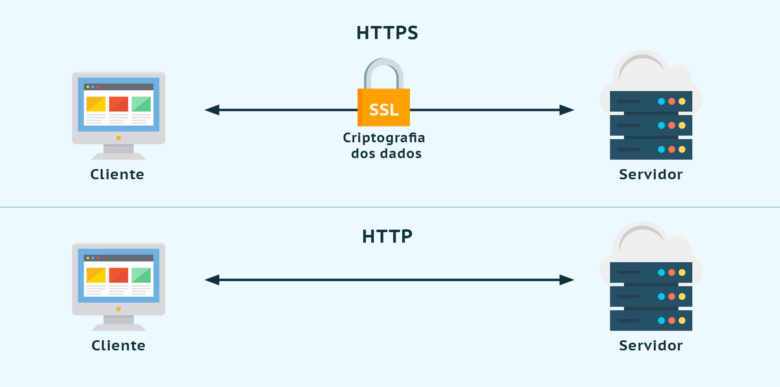
O que é HTTPS? Entenda Como ele Garante a Segurança -

Definicao Https -
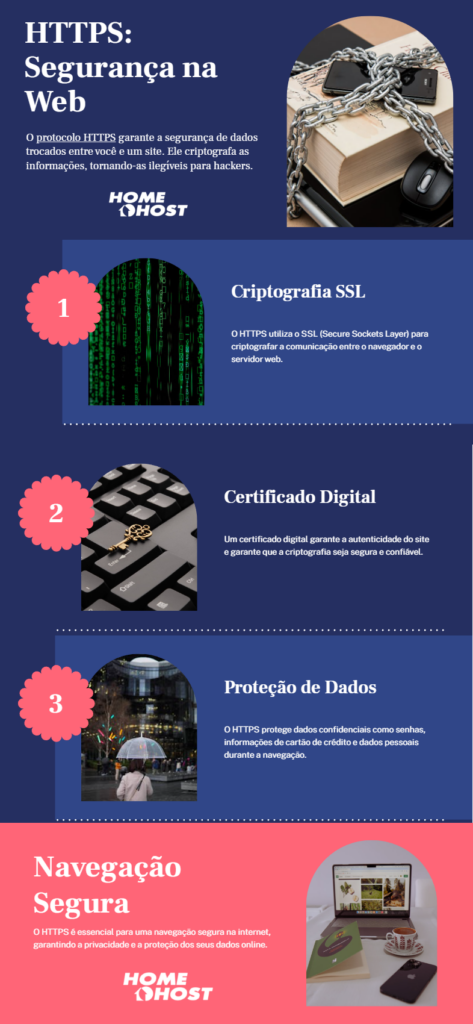
Protocolo HTTPS: explicando em detalhes | Homehost -

Definicao Https
