Assumir Um Comportamento Seguro Significa

O que é e como funciona na prática
Assumir um comportamento seguro significa adotar um conjunto de práticas preventivas que reduzem o risco de comprometimento de sistemas, dados e infraestruturas. Não se trata de uma técnica única, mas sim de um estado contínuo de vigilância e adaptação. Em termos técnicos, envolve desde a gestão de privilégios até a resposta a incidentes, passando por configuração hardened de servidores e estações de trabalho. O conceito vai além de simplesmente instalar um antivirus. Muitas organizações param na surface e acham que estão protegidas. Na realidade, o comportamento seguro envolve processos que precisam ser revistos periodicamente, porque as ameaças evoluem em velocidade muito maior do que a maioria dos checklists de compliance consegue acompanhar.
Assumir um comportamento seguro significa
priorizar a defesa em profundidade, onde cada camada compensa eventuais falhas das anteriores. Isso quer dizer que você não confia apenas em um firewall perimetral ou em uma solução EDR. A ideia é ter contingências em multiple níveis: rede, endpoint, identidade, dados e aplicação. Aqui vai algo que pouca gente explica direito. O maior erro que vejo é achar que comportamento seguro é sinônimo de restrição extrema. Na prática, políticas muito rígidas geram shadow IT e contornam as próprias defesas. Já vi casos onde a equipe de segurança bloqueou tudo, e os desenvolvedores acabaram usando serviços cloud não gerenciados porque o processo interno levava semanas para aprovar uma ferramenta nova. O resultado foi exatamente o oposto do desejado: mais exposição, não menos. Minha abordagem é sempre equilibrar segurança com usabilidade. Configuro políticas que bloqueiam o que é realmente perigoso, mas permitem que o trabalho flua. Isso reduz a fricção e, consequentemente, diminui a probabilidade de os usuários encontrarem alternativas não supervisionadas.
Implementação prática passo a passo
A implementação começa com um inventário honesto dos ativos. Sem saber o que você tem, não há como proteger nada de forma eficiente. Faça um levantamento de todos os dispositivos, aplicações, contas de serviço e dados sensíveis. Isso inclui servidores, estações, dispositivos móveis, containers e até recursos em cloud. Em seguida, defina a postura de segurança baseada em camadas. Use o modelo zero trust como referência, mesmo que em escala reduzida. Nenhuma entidade dentro ou fora da rede deve ser considerada confiável por padrão. Cada acesso precisa ser verificado, autenticado e autorizado. A configuração hardened é o próximo passo crítico. Para servidores Linux, revise o sshd_config, desative serviços desnecessários, configure o SELinux ou AppArmor em modo enforcing e aplique patch management regular. No Windows, use Group Policy ou Microsoft Endpoint Configuration Manager para padronizar configurações de segurança. Desative macros do Office em documentos recebidos de fontes externas. Restrinja a execução de PowerShell scripts através de execution policy e AMSI.

Um problema específico que encontrei recentemente envolveu um servidor de banco de dados rodando MySQL 8.0 com a variável log_raw_statement na configuração inicial. Por padrão, o MySQL armazena queries em clear text no slow query log se essa opção estiver habilitada sem criptografia. Isso é um vetor de vazamento de dados silencioso. A solução foi desativar a variável, migrar para o plugin de auditing certificado e implementar criptografia em trânsito com TLS 1.3. O tempo de migração foi de aproximadamente 3 horas em um ambiente de teste, e cerca de 45 minutos na produção, considerando o rollback plan.
Ferramentas e configurações essenciais
Para endpoint detection e response, ferramentas como CrowdStrike Falcon, SentinelOne e o próprio Microsoft Defender for Endpoint são opções consolidadas. Nível empresarial, o SentinelOne oferece detecção comportamental baseada em IA com baixo false positive rate após o tuning inicial, que normalmente leva entre 2 a 4 semanas dependendo da complexidade do ambiente. Para segmentação de rede, implemente VLANs isoladas por função. Sistemas críticos como bancos de dados e infraestrutura de identidade devem residir em segmentos separados, com microsegmentação quando possível. Ferramentas como iptables, nftables ou soluções de vendor como Palo Alto Networks oferecem controle granular de traffic entre segmentos. Gestão de identidade e acesso é outro pilar fundamental. Implemente MFA em todos os pontos de acesso crítico. Single Sign-On centralizado via SAML 2.0 ou OIDC reduz a superfície de ataque relacionada a credenciais. Ferramentas como Okta, Azure AD e Keycloak são amplamente utilizadas no mercado.
Monitoramento contínuo com SIEM como Splunk, Elastic Security ou Microsoft Sentinel permite correlacionar events de múltiplas fontes e detectar anomalias. Configurar alertas baseados em indicators of compromise conhecidos e comportamento anômalo de usuários e entidades é essencial para detection e response eficientes.

Pitfalls comuns e como evitá-los
O primeiro e mais frequente erro é a falsa sensação de segurança após a implementação de ferramentas. Instalar um WAF não torna uma aplicação automaticamente segura contra SQL injection ou XSS se o código fonte não for revisado. Segurança defensiva requer revisão de código, testes de penetration e análise estática integrada ao pipeline de desenvolvimento. O segundo erro é a falta de governança de patches. Muitas organizações aplicam patches críticos dentro de janelas definidas, mas negligenciam patches de segurança menores e mais frequentes. Um exemplo concreto: em 2021, a vulnerabilidade Log4Shell (CVE-2021-44228) afetou milhões de sistemas Java em todo o mundo. Organizações que tinham processos de descoberta automatizada de dependências e gestão de patches reativos responderam significativamente mais rápido do que aquelas que dependiam de inventários manuais. Também é importante notar que assumir um comportamento seguro não elimina todos os riscos. Existe um custo operacional inerente. Políticas de segurança rigorosas podem aumentar o tempo de provisioning de novos recursos em até 60% em ambientes onde não há automação adequada. A recomendação é investir em IaC (Infrastructure as Code) e pipelines de deploy automatizados que incorporem checks de segurança desde o início.
Outra limitação real é que nenhuma ferramenta garante proteção completa contra ameaças avançadas persistentes (APTs). Grupos sofisticados utilizam técnicas de living off the land, aproveitando ferramentas legítimas do sistema operacional para executar atividades maliciosas sem disparar alertas convencionais. A mitigação envolve monitoring comportamental baseado em baseline e análise forense proativa.
Checklist mínimo de implementação
Inventário completo de ativos de TI atualizado trimestralmente. Política de senhas forte com MFA obrigatório. Backups automatizados testados regularmente, preferencialmente com imutabilidade. Segmentação de rede implementada e documentada. Hardening de todos os sistemas operacionais conforme benchmarks CIS ou NIST. Atualização automática de patches para sistemas críticos, com janelas controladas para servidores de produção. Logs centralizados com retenção mínima de 90 dias. Plano de resposta a incidentes documentado e testado semestralmente. O tempo médio para implementar esses pilares em uma organização de médio porte varia de 3 a 6 meses, dependendo da maturidade existente e da disponibilidade de recursos humanos. Ambientes cloud-native podem acelerar parte desse processo através de serviços gerenciados, mas introduzem novas considerações de responsabilidade compartilhada que precisam ser compreendidas. Não existe solução única ou produto que resolva todos os problemas de segurança. Assumir um comportamento seguro significa construir processos, treinar pessoas e revisar continuamente as defesas contra um cenário de ameaças em constante evolução.

Galeria
-
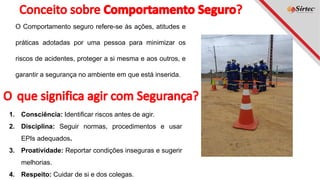
Comportamento Seguro: A Chave para Prevenir Acidentes no Trabalho e na ... -
Comportamento Seguro no Trabalho: Prevenção e Responsabilidade Coletiva ...
