Cibersegurança O Que Faz
O que é cibersegurança na prática
Cibersegurança é o conjunto de medidas técnicas e processos que protegem sistemas, redes e dados contra acesso não autorizado, danos ou roubo. Não é um produto único que você compra e esquece. É um trabalho contínuo de configuração, monitoramento e resposta a incidentes. A maioria das pessoas acha que antivírus basta. Não basta. Eu trabalho com segurança da informação há mais de uma década. Já vi empresa pequena levar um golpe de phishing e perder tudo porque ninguém treinou a equipe. Já vi startup com infraestrutura cloud mal configurada ter dados expostos na internet aberta por três semanas sem ninguém perceber. Cibersegurança é sobre encontrar essas falhas antes dos outros.
O que cibersegurança o que faz no dia a dia
O cerne do trabalho é garantir a confidencialidade, integridade e disponibilidade das informações — o triângulo CIA, como os profissionais chamam. Na prática, isso se traduz em: revisar permissões de acesso, aplicar patches regularmente, segmentar redes, monitorar logs, testar backups, configurar firewalls, educar usuários e responder quando algo dá errado. Vou explicar de forma diferente. Começa sempre pela superfície de ataque. Toda empresa que eu atendo eu peço primeiro para mapear onde estão os dados sensíveis, quais sistemas acessam a internet e quem tem privilégio de administrador. Isso leva cerca de duas horas em uma organização pequena. Sem esse inventário, qualquer ferramenta de segurança é tiro no escuro. Um exemplo rápido. Recentemente, identifiquei em um cliente que a senha do Wi-Fi corporativo era a mesma do guest network e estava gravada num quadro branco na recepção. Um visitante mal-intencionado poderia simplesmente conectar, acessar a VLAN de produção e varrer a rede interna. A solução foi implementar VLANs separadas com firewall interno e mudar a senha. Custou cerca de meia hora de configuração no roteador corporativo. Nada dramático, mas foi o tipo de falha que 90% das empresas negligenciam.
O uso de ferramentas como SIEM (Security Information and Event Management) é comum em empresas maiores. Ele agrega logs de firewalls, endpoints, servidores e aplicações para detectar padrões suspeitos. Sistemas menores sobrevivem com logs bem centralizados em um servidor dedicado e scripts de análise periódica. A diferença de custo é enorme: um SIEM enterprise pode custar acima de R$5.000 por mês. Uma solução caseira com Graylog ou Wazuh rodando num servidor dedicado sai perto de R$300 mensais em hardware.
Como começar a implementar segurança sem quebrar o orçamento
O erro mais comum é começar pela ferramenta errada. A maioria das pessoas compra um firewall perimetral antes de definir senhas fortes. Não funciona assim. Comece pelo básico que realmente faz diferença: Senhas e autenticação: implemente autenticação multifator em todos os acessos remotos e sistemas críticos. Usuários com MFA reduzem drasticamente o risco de comprometimento por credenciais roubadas. A taxa de bloqueio de tentativas de loginCredential stuffing cai para menos de 5% com MFA ativo. Ferramentas como Authelia ou FreeIPA para auto-hosting são opções gratuitas decentes. Patches e atualizações: mantenha todos os sistemas operacional e aplicativos atualizados. Vulnerabilidades conhecidas sem patch são a causa número um de breaches em pequenas e médias empresas. A maioria dos incidentes que eu investigo poderia ter sido evitada com uma política de atualização de 30 dias. Configure atualizações automáticas sempre que possível e monitore pendências semanalmente.
Backups: mantenha cópias regulares e testadas dos dados críticos. Ransomware é a ameaça mais comum hoje. Se seu backup funciona e está isolado da rede principal, um ataque de criptografia perde 90% do seu impacto. Eu recomendo a regra 3-2-1: três cópias dos dados, em dois meios diferentes, sendo uma fora do local. Backups em nuvem com versionamento como AWS S3 com bucket versioned funcionam bem para isso. Segmentação de rede: se você tem rede interna, separe dispositivos IoT, visitantes e servidores em sub-redes diferentes. Um dispositivo IoT comprometido não deveria ter acesso direto aos servidores de banco de dados. Em ambientes pequenos, um roteador com suporte a VLANs como um MikroTik ou UniFi resolve isso por menos de R$500. Treinamento de conscientização: o fator humano é o elo mais fraco. Treinamentos anuais de cinco minutos não resolvem. Simulações de phishing mensais com feedback imediato mostram resultados reais. Plataformas como KnowBe4 são pagas, mas opções gratuitas como o SPF+ permitem simular ataques de phishing com relatórios básicos sem custo.
A armadilha da complacência com firewall
Aquilo que poucos ensinam: ter um firewall ativo não significa que sua rede está segura. Firewall é uma camada necessária mas insuficiente. Ele filtra tráfego de entrada e saída baseado em regras, mas não detecta malware que entrou por email legítimo, não protege contra engenharia social e não impede movimentação lateral dentro da rede. Um insight contraintuitivo que aprendi na prática: a maioria dos incidentes graves começa com acesso legítimo. Um usuário autenticado com credenciais válidas, seja por conta própria ou por comprometimento, tem praticamente acesso ilimitado. O foco deve ser em monitorar comportamento anômalo, não apenas bloquear tráfego estranho. Ferramentas de detecção de anomalias de comportamento como o OSSEC ou Wazuh com regras customizadas capturam atividades que firewalls tradicionais ignoram completamente. Outro ponto que vejo muito gente errar: não testar a recuperação após incidente. Você pode ter todas as ferramentas do mundo configuradas, mas se nunca simulou um ataque real, ninguém sabe o que fazer quando acontece. Realize testes de recuperação a cada seis meses. Role back um backup, reconstrua um servidor, restaure dados. Anote o tempo que cada passo leva. Você vai surpreender-se com a diferença entre a teoria e a prática.

Ferramentas acessíveis e suas limitações reais
abaixo as principais opções gratuitas ou low-cost que eu recomendo, junto com o que cada uma NÃO faz, porque isso é tão importante quanto o que ela faz: Wazuh (SIEM open source): excelente para agregação de logs, detecção de vulnerabilidades e resposta a incidentes. Limitação: requer manutenção constante de regras e tuning de alertas para evitar fadiga de notificação. Em média, leva 10 a 15 horas mensais de administração para manter alertas relevantes. Não substitui análise humana de incidentes complexos. ClamAV (antivírus): gratuito e funcional para scanners básicos em Linux. Limitação: taxa de detecção de amenazas avançadas fica em torno de 40-50% contra malware moderno. Use como camada adicional, não como defesa principal. Combine com outras ferramentas como SELinux ou AppArmor para controle de acesso.
Fail2ban: protege contra força bruta em serviços expostos como SSH. Limitação: só funciona para serviços com logs textuais claros. Não protege contra ataques de DDoS, exploração de vulnerabilidades zero-day ou comprometimento via phishing. É uma peça do quebra-cabeça, não o quebra-cabeça todo. Wireshark: indispensável para análise de tráfego de rede. Limitação: curva de aprendizado íngreme e volume massivo de dados em redes ativas. Sem experiência, você pode perder horas analisando pacotes sem encontrar o problema. Recomendo combinar com ferramentas de triagem automática como o Zeek (antigo Bro) que gera registros estruturados a partir do tráfego capturado. Tailscale ou ZeroTier: para VPNs de acesso remoto seguras entre sites. Limitação: não substituem um SASE (Secure Access Service Edge) completo para empresas distribuídas. São soluções de conectividade point-to-point, não de segurança perimetral integrada com inspeção de tráfego, controle de identidade e DLP.
O problema que ninguém conta sobre conformidade
LGPD, ISO 27001, NIST CSF — frameworks de conformidade existem por um motivo. Mas segui-los cegamente cria uma falsa sensação de segurança. Eu já vi empresa passar por auditoria ISO 27001 com documentação impecável e ter um servidor SQL exposto publicamente com senha padrão. A conformidade prova que você tem processos documentados. Não prova que os processos funcionam na prática. O que eu recomendo: use frameworks como base, mas valide com testes práticos mensais. Pentest automático com ferramentas como Nessus Essentials (gratuito até 16 IPs) ou OpenVAS identificam vulnerabilidades reais que checklists de conformidade ignoram. Inclua testes de penetração manual semestrais com profissionais qualificados. O custo de um pentest básico para PMEs gira em torno de R$3.000 a R$8.000, dependendo da complexidade. Vale cada centavo. Outra limitação importante: ferramentas automatizadas de segurança geram muitos falsos positivos. Sem afinação contínua, a equipe de TI pode acabar ignorando alertas reais por fadiga. Em minha experiência, após três meses de tuning adequado, a taxa de falsos positivos cai de 70% para cerca de 15%. Isso exige dedicação inicial significativa, mas o payoff é enorme em termos de efetividade operacional.

Resumo sem frescura
Cibersegurança não é sobre ter a ferramenta mais cara. É sobre entender seu ambiente, identificar seus ativos mais críticos, proteger o que importa e estar preparado para responder quando algo der errado. Comece pelo básico bem feito. Patches, backups testados, MFA, segmentação de rede e treinamento de usuários. Depois evolua para monitoramento, resposta a incidentes e testes regulares. Revisite sua postura de segurança a cada trimestre. Ameaças mudam. Seu plano deve mudar junto.
Galeria
-
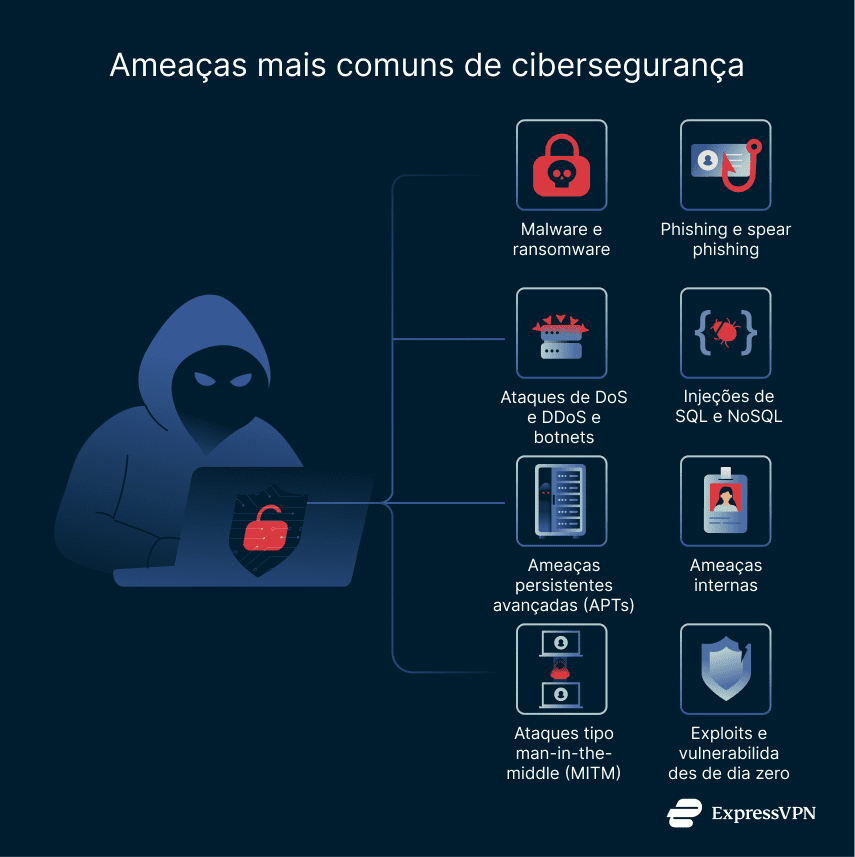
O que é cibersegurança? Explicação simples + exemplos -
O que é Cibersegurança?
