Cid Segurança Da Informação

O que é CID e como ele se encaixa na segurança da informação no Brasil
CID, ou Certificado de Identificação Digital, é o equivalente digital de um documento de identidade com validade jurídica. No contexto de segurança da informação, ele funciona como um mecanismo de autenticação forte baseado em criptografia assimétrica, ligando uma identidade física ou jurídica a um par de chaves público-privado. A autoridade certificadora (AC) responsável pela emissão é credenciada pela Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), o que dá ao certificado o mesmo valor de uma assinatura em cartório para atos electrónicos. O CID não é apenas um arquivo .cer ou .pfx que você guarda num pen drive. A segurança dele depende inteiramente de como a chave privada é armazenada, acessada e protegida. Já vi empresas perderem milhares de reais em multas por falta de conformidade com a LGPD simplesmente porque o certificado A1 estava salvo numa pasta compartilhada do Windows, acessível a qualquer funcionário que tivesse a senha de rede. Isso não é teoria. Acontece todo dia. Existem duas categorias principais que você precisa dominar. O certificado A1 é um arquivo digital armazenado em disco, com validade de um ano. É o mais comum e o mais simples de implementar. O A3, por outro lado, exige que a chave privada permaneça em dispositivo seguro — smart card, token USB ou hardware module — e tem validade de até três anos. Para ambientes corporativos que tratam dados sensíveis sob a LGPD, o A3 oferece um nível de proteção significativamente maior, mas impõe uma infraestrutura mais complexa.
Um detalhe que poucos entendem na hora de escolher: o tipo de certificação não determina sozinho a segurança. Uma empresa pode emitir um A1 perfeitamente protegido, enquanto outra usa um A3 mal configurado e deixa a chave exposta. O fator crítico é o processo de uso, não o selo no certificado.
Como obter e configurar um CID para uso em segurança da informação
O processo começa na escolha de uma Autoridade Certificadora credenciada pela ICP-Brasil. As principais são Certisign, Serasa, Valid e Terra. Cada uma tem modelos de custo diferentes, interfaces distintas e níveis variados de suporte técnico. Não há uma opção objetivamente superior — o que existe é adequação ao seu cenário. Para pessoa jurídica, você precisará de documentação completa: contrato social atualizado, comprovação de representação legal, documentos dos sócios e do responsável técnico. Para pessoa física, apenas CPF eRG são suficientes na maioria dos casos. A emissão presencial exige comparecimento a um posto de atendimento credenciado ou a um cartório. A emissão remota, disponível para alguns perfis, utiliza videoconferência com validação biométrica. A instalação do certificado A1 no servidor ou estação de trabalho segue estes passos básicos: download do arquivo.pfx fornecido pela AC, importação para o repositório de certificados do sistema operacional via MMC ou PowerShell, configuração de permissões de acesso à chave privada e definição de políticas de backup da chave. Para o A3, o processo envolve instalar o driver do dispositivo seguro no computador, conectar o token ou smart card e realizar a importação automática ou manual do certificado.

No meu caso, tive um problema específico com um cliente que precisava automatizar a assinatura de documentos fiscais em um servidor Windows Server 2019. O certificado A1 estava travando aleatoriamente — os processos de assinatura falhavam sem motivo aparente. Descobriu-se que o serviço do IIS estava rodando sob uma conta de serviço padrão, que não tinha permissão de leitura na chave privada. A solução foi atribuir permissão explícita da conta do aplicativo sobre a pasta %LOCALAPPDATA%\Microsoft\Crypto\RSA\MachineKeys, além de configurar o pool de aplicação para permitir acesso a secrets de hardware quando disponíveis. Isso resolveu em dez minutos. Levou três dias porque o erro não deixava log claro.
Armazenamento seguro da chave privada
A chave privada é o ponto fraco de todo o sistema. Se alguém obtiver acesso a ela, o certificado perde todo o valor de segurança. A prática recomendada é jamais armazenar a chave privada em disco sem proteção. No Windows, isso significa garantir que o repositório de chaves esteja criptografado e que apenas contas autorizadas tenham permissão de leitura. No Linux, o keychain ou módulos como PKCS#11 com TPM garantem o mesmo resultado. Uma regra simples que muita gente ignora: backups da chave privada devem ser feitos em mídia criptografada, fora do mesmo domínio ou rede do certificado ativo. Backup em nuvem sem criptografia dedicada é tão arriscado quanto deixar o arquivo no desktop.
Validade, renovação e revogação
O certificado A1 vence a cada ano. O A3, a cada três anos. Na prática, a renovação deve começar com pelo menos 30 dias de antecedência, porque há um período em que o certificado antigo e o novo coexistem durante a migração. Se você deixar para renovar na última semana, vai passar por problemas de compatibilidade com sistemas legados que ainda exigem o certificado anterior. A revogação é outro ponto crítico. Se um certificado for comprometido — seja por perda do token, vazamento da chave ou ataque interno — a revogação precisa ser comunicada imediatamente à AC, que emite um CRL (Certificate Revocation List) ou atualiza uma resposta OCSP. O tempo médio de propagação da revogação é de 15 a 30 minutos para OCSP e de algumas horas para CRL. Em um incidente real, cada minuto conta.
Erros comuns que comprometem a segurança do CID
O erro número um é compartilhar o certificado entre múltiplos usuários ou sistemas. O certificado é vinculado a uma identidade específica. Usá-lo como senha coletiva invalida a não repúdio e torna impossível auditar quem fez o quê. O erro número dois é confiar cegamente no certificado sem verificar o status de revogação antes de operações críticas. Alguns sistemas ignoram o CRL por configuração. Isso cria uma janela de vulnerabilidade que ameaçadores exploram rotineiramente. Outro problema frequente é a falta de monitoramento contínuo. Certificadores podem ter vulnerabilidades conhecidas. O certificado de uma AC parceira pode ser comprometido. O que adianta ter um certificado perfeito se a cadeia de confiança toda está desatualizada? A verificação periódica do histórico da AC emissora e a subscrição ativa de alertas de revogação em massa são práticas que poucos implementam, mas que fazem diferença real.
Conformidade com a LGPD usando CID
A Lei Geral de Proteção de Dados exige medidas técnicas adequadas para garantir a segurança de dados pessoais. O certificado digital é uma dessas medidas. O artigo 46 da LGPD fala em uso de criptografia como requisito, e o certificado A1 ou A3 cumpre esse requisito quando corretamente implementado. Mas atenção: ter um certificado não significa estar em conformidade. A conformidade exige também controle de acesso, auditoria de uso, política de retenção e tratamento de incidentes. O certificado é uma peça do conjunto, não a solução completa. O CID não é a única opção de autenticação forte disponível. MFA baseado em OTP, biometria, certificados X.509 sem ICP-Brasil (usados em ambientes corporativos fechados via PKI privada) e soluções de zero-trust com identidade contínua são alternativas válidas dependendo do contexto. O problema do CID é que ele é estático — uma vez emitido, a identidade não se adapta a mudanças de risco. Um login de alto risco como acessar uma base de dados sensíveis de terceiros deve exigir fatores adicionais independentemente do certificado estar válido. Além disso, a dependência da ICP-Brasil cria um gargolo estrutural. A falha de uma única AC pode comprometer milhares de certificados simultaneamente. Isso já aconteceu, e acontecerá de novo. Ter um plano de contingência com múltiplas ACs ou com soluções alternativas de assinatura electrónica é uma medida que profissionais experientes recomendam fortemente.
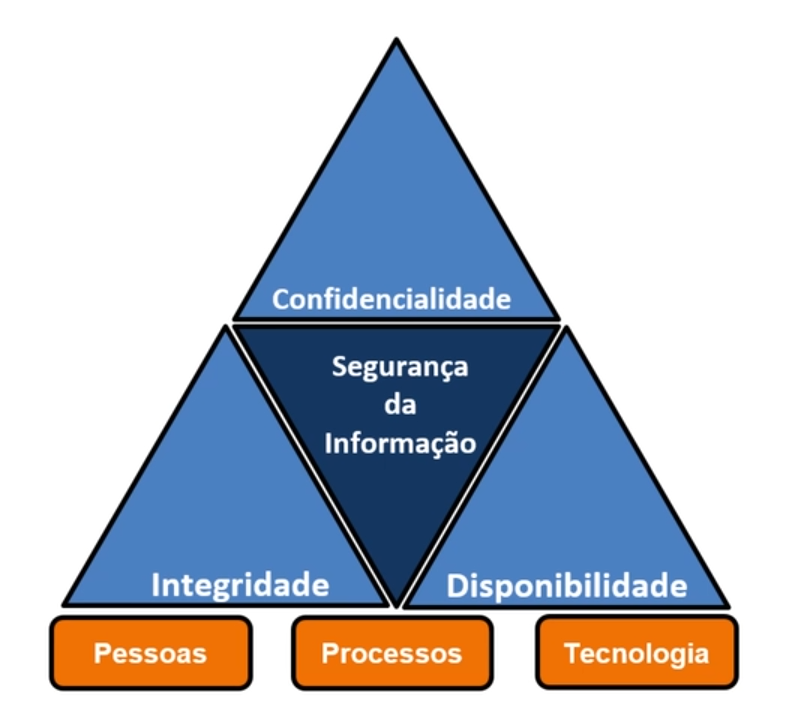
O uso prático do cid segurança da informação exige entender que o certificado é uma ferramenta poderosa mas limitada. Ele resolve autenticação forte e não repúdio. Não resolve acesso indevido após a autenticação, não detecta malware em si e não substitui uma política de segurança bem estruturada. O que diferencia quem domina o assunto de quem apenas segue o manual é saber exatamente onde o certificado para e o que começa depois.
Galeria
-

Em Segurança da Informação o que significa CIDAL – FabioBmed -

Gestão de Riscos de Segurança da Informação: como identificar, avaliar ...
