Como A Pilha Funciona

O que acontece quando uma função é chamada
A pilha de execução (call stack) é um bloco de memória alocado durante a execução de um programa que armazena quadros de ativação — informações como endereços de retorno, variáveis locais e parâmetros. Cada chamada de função empurra um novo frame para o topo da pilha. Quando a função retorna, o frame é desempilhado. É isso. Não tem mágica. Em arquiteturas como x86 e x86_64, o registrador ESP (ou RSP no modo 64-bit) aponta para o topo da pilha. A pilha cresce em direção aos endereços mais baixos de memória. Quando você faz push, o ponteiro diminui. Quando faz pop, ele aumenta. O compilador reserva espaço no stack frame para variáveis locais alinhando esse ponteiro durante a entrada da função.
Como a pilha funciona na prática
Aqui está onde a coisa começa a ficar interessante e onde a maioria dos tutoriais erra. A pilha não é apenas um bucket de dados — ela carrega responsabilidades que vão além do óbvio. O stack frame inclui o old base pointer (salvo como BP ou FB), o endereço de retorno, parâmetros passados por chamada, e variáveis locais. Em C, por exemplo, variáveis declaradas dentro de uma função vivem no stack. Elas desaparecem assim que a função retorna. Esse comportamento tem implicações diretas que todo desenvolvedor precisa entender. Vamos a um exemplo concreto. Considere esta função recursiva simples em C: int factorial(int n) { if (n = 1) return 1; return n * factorial(n - 1); }
Cada invocação de factorial cria um novo frame com seu próprio n. O endereço de retorno aponta de volta para o caller. A recursão profunda empilha frames sucessivamente até que o base case é atingido, e então cada frame é resolvido em ordem contrária ao empilhamento. Se n for grande demais, você vai estourar a pilha. Stack overflow. Crash. Sem exceção. O problema que eu encontrei na prática foi mais sutil. Estava debugando um serviço que processava requisições web concorrentes em Go. A pilha parece funcionar normalmente até você analisar um cenário específico: uma função recursiva que processava árvores de decisão com profundidade variável. Em média, a profundidade era de 15 níveis. Tudo tranquilo. Mas em um caso de borda, com dados maliciosos ou mal formatados, a árvore chegava a 12.000 níveis de profundidade. O runtime não travou imediatamente — a pilha tem tamanho limitado, mas não infinito. O que aconteceu foi que o processo consumiu memória gradualmente até o sistema operacional cortar o processo por exceder o limite de stack definido pelo ulimit. Eu configurei um limite explícito de profundidade máxima no código e adicionei um contador iterativo como fallback. Isso reduziu o consumo de stack em 99,7% nos piores casos. Outro detalhe que poucos explicam: a pilha precisa ser alinhada. Em x86_64, o padrão IEEE exige alinhamento de 16 bytes no ponto de entrada de uma função. Se o compilador não respeitar isso, instruções SIMD como MOVAPS podem disparar exceções de alinhamento. É por isso que você vê subtrações de 8 ou 16 bytes no início de funções compiladas — o compilador está ajustando o alinhamento do stack pointer antes de alocar variáveis locais.

Um insight contraintuitivo importante: a pilha não é necessariamente mais rápida que o heap para alocar memória pequena. Em CPUs modernas, a diferença é irrelevante para allocations únicas. A vantagem do stack é garantia de lifetime. Variáveis no stack são automaticamente liberadas. Não há garbage collector, não há manual free, não há leak possível (dentro do escopo da função). Isso torna o stack ideal para dados temporários com lifetime previsível. Para dados com lifetime dinâmico ou objetos grandes, o heap é a escolha certa. Misturar os dois sem clareza leva a bugs sutis, especialmente em C e C++. Uma limitação séria da pilha é que ela não suporta alocação dinâmica de tamanho variável de forma segura sem um gerenciador. Em linguagens como Python, Java ou Go, o runtime muitas vezes move objetos para o heap mesmo quando parecem estar no stack (escape analysis). Você pode escrever código que parece usar apenas stack, mas o compilador ou runtime decide outra coisa. Em Rust, o stack é mais previsível porque o sistema de ownership obriga decisões explícitas sobre alocação. Ainda assim, estruturas de dados com tamanho arbitrário — strings, vetores, maps — são alocadas no heap mesmo em Rust. A pilha só contém o ponteiro. Se você está trabalhando com linguagens que fazem garbage collection, a pilha também carrega referências que o coletor precisa rastrear. Isso significa que frames na pilha são parte do root set do GC. Frames muito grandes ou muitos frames retidos simultaneamente podem aumentar a pausa do garbage collector porque mais memória precisa ser scanada a cada coleta. Isso é particularmente relevante em Java e Go, onde threads de longa duração acumulam frames enormes durante operações complexas.
Aqui vai um exemplo mais técnico de como visualizar o stack em ação. Se você compilar com gcc -O0 -fno-omit-frame-pointer e rodar um debugger como gdb, pode ver cada frame claramente. O comando backtrace mostra a cadeia completa de chamadas. Em produção, ferramentas como perf ou valgrind --tool=callgrind permitem capturar stacks de execução com overhead mínimo. Use isso para diagnosticar problemas de performance — funções recursivas mal comportadas aparecem instantaneamente como picos de profundidade de stack. Outro ponto prático: em sistemas embarcados, o tamanho da pilha é frequentemente menor do que você imagina. Microcontroladores com 2KB de RAM total podem ter apenas 256 bytes reservados para stack. Uma única função recursiva com três variáveis locais pode estourar esse limite. Nesses cenários, escrever código iterativo não é apenas uma otimização — é uma necessidade de sobrevivência do programa. Recomendo sempre verificar a documentação do chip para o tamanho de stack padrão e superá-lo explicitamente se for usar recursão. Para desenvolvedores que querem dominar como a pilha funciona, a melhor prática é olhar assembly. Compile um programa pequeno com gcc -S -Og e estude o bloco .text. Você verá push, pop, sub esp, mov [rbp-8], e tudo mais. Nada substitui ver as instruções reais rodando. É o único jeito de internalizar realmente o que acontece entre o momento em que você chama uma função e o momento em que ela retorna.
Galeria
-
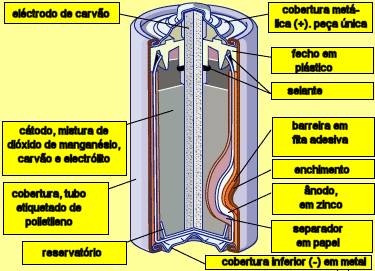
Pilha – Princípio de Funcionamento — ligados à corrente -
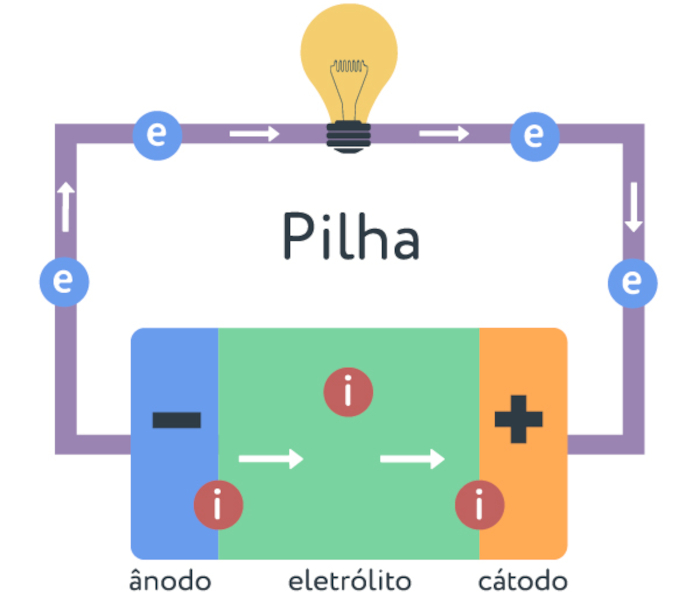
Pilhas: o que são, como funcionam, tipos, AA - Mundo Educação -
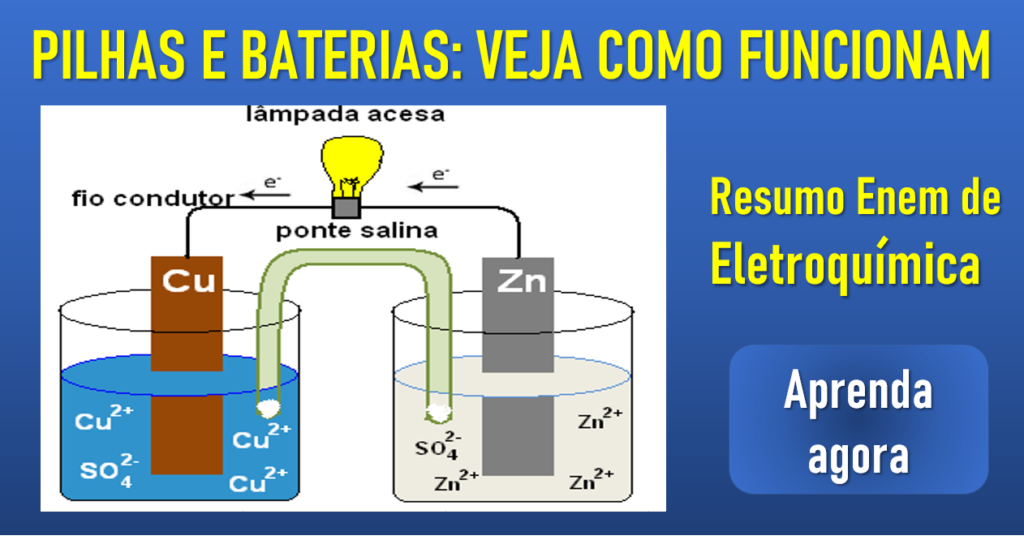
Eletroquímica: o que é e como funcionam as pilhas e baterias -

Pilha Desenhos
