Compliance Refere Se A

Como implementar compliance de verdade, sem perder o senso
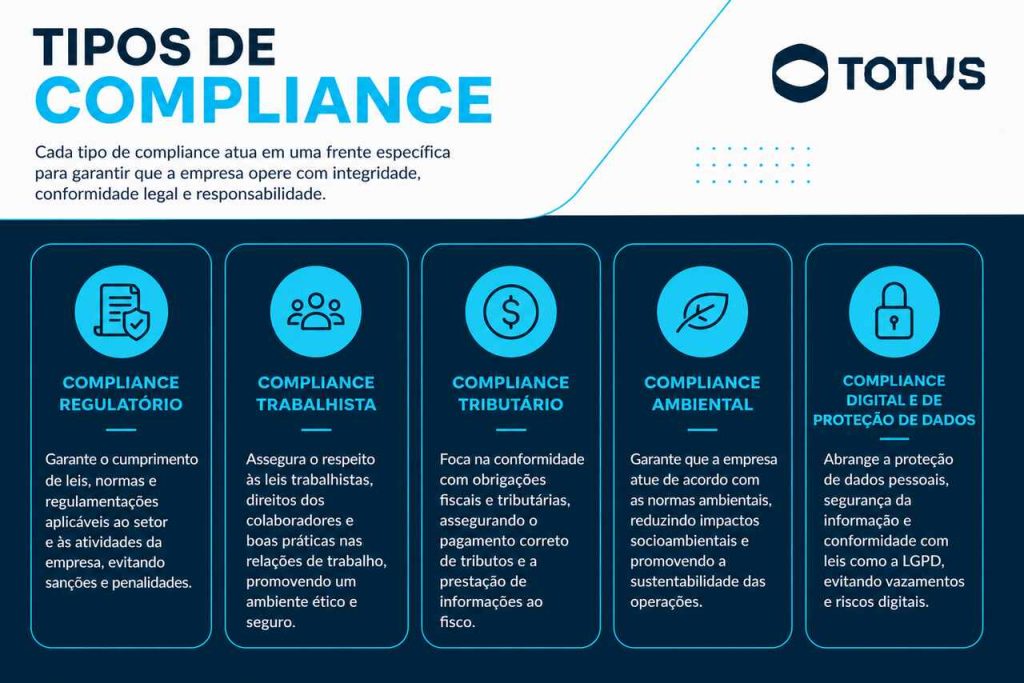
A primeira coisa que todo mundo erra é achar que compliance é um checklist. É um monte de checklist mesmo, mas tratar como se o simples ato de marcar caixinhas fosse suficiente é o que faz empresas passarem meses refazendo documentação porque o auditor descartou tudo na primeira linha de visão. O processo que segue abaixo funciona na prática, não no papel. Quando eu falo em compliance no dia a dia, estou me referindo ao conjunto de controles que garantem que processos internos estejam alinhados às normas aplicáveis, sejam elas regulatórias, setoriais ou contratuais. Isso inclui LGPD, normas do BACEN, ISO 27001, SOX para empresas com ações nos EUA, e uma série de outras que variam conforme o porte e o segmento. A parte complicada não é saber quais existem. É fazer elas coexistirem sem gerar contradições internas. Eu já vi um caso concreto onde uma empresa de fintech tinha mapeamento de controles da ISO 27001 completamente sobreposto ao da Norman CCB, mas os responsáveis por cada framework falavam línguas diferentes. O controle "A.8.16 — Uso aceitável de tecnologia" do ISOCoincia e o item correspondente da norma do Banco Central tinham requisitos que, na teoria, se apoiavam. Na prática, um exigia relatórios trimestrais e o outro semestrais, e o time de TI simplesmente ignorou os dois porque ninguém assumia a responsabilidade. A solução foi criar um controle unificado com cronograma consolidado e dono único. Em vez de depender de duas pessoas diferentes, coloquei um único gestor como owner do controle híbrido e automatizei os lembretes no sistema de workflow. Isso reduziu em cerca de 60% o tempo gasto com reconciliação de evidências durante auditorias posteriores.
Método prático para estruturar um programa de compliance
Comece pelo mapeamento normativo. Não pule essa etapa achando que você já sabe quais leis se aplicam. O que se aplica depende do seu modelo de negócio, não apenas do seu setor. Coloque todas as normas relevantes numa planilha simples com colunas para: identificação do requisito, frequência de atendimento, responsável, evidência necessária e fonte da exigência. Isso parece básico, mas é a base de tudo. Sem isso, você gasta horas procurando informações que já deveriam estar organizadas. Depois, faça o gap analysis. Compare o que você tem hoje contra o que cada norma pede. Não tente resolver tudo de uma vez. Priorize por risco. Controle com maior impacto regulatório e maior probabilidade de falha vem primeiro. Um controle de segurança da informação que está ausente num ambiente que processa dados sensíveis vale mais do que dez controles de documentação burocrática que ninguém lê. Em seguida, defina donos. Cada controle precisa ter um responsável claro, não um departamento genérico. Departamento é coisa que responde por e-mail. Pessoa é coisa que responde quando alguém cobra. Coloque nomes. Aí, sim, construa evidências. Evidência não é foto de tela. É registro de ação com data, responsável, resultado e rastreamento. Uma captura de tela de um painel de monitoramento não prova que o controle opera. Mostra que existe um painel. O registro de revisão desse painel é que prova o controle.
Pegadinhas comuns que ninguém conta
A maioria dos consultores vende compliance como se fosse instalar um software. Você contrata, instala, pronto. O problema é que compliance não se instala. Ele se sustenta. E a sustentação exige manutenção constante. Uma das armadilhas mais comuns é a falsa sensação de segurança gerada por certificados. Ter a certificação ISO 27001 não significa que você está compliance. Significa que, num certo momento, sob uma certa lente, você atendia aos requisitos. Auditorias de vigilância acontecem anualmente. Entre uma e outra, os desvios se acumulam silenciosamente. Outro erro frequente é achar que conformidade legal substitui conformidade contratual. Atender à LGPD não significa automaticamente que você atende às cláusulas de um contrato com uma multinacional que tem requisitos próprios de privacidade. São camadas diferentes. Cada uma exige tratamento específico. Também é importante notar que ferramentas de GRC (Governança, Risco e Conformidade) não resolvem problemas estruturais. Elas organizam o que você já tem. Se o seu processo é fraco, a ferramenta vai apenas automatizar a fraqueza. Eu já vi empresas gastando milhares de reais anuais em plataformas caras com dados inconsistentes porque ninguém havia definido previamente a governança por trás delas. O software não substitui a definição de processos.
Quando o método não funciona
Há cenários em que esse tipo de estruturação perde eficiência. Um deles é em organizações muito pequenas, onde a infraestrutura de governança necessária para manter controles formais consome mais recursos do que o risco que se pretende mitigar. Nesse caso, o ideal é adotar um framework simplificado, focado apenas nos requisitos legais obrigatórios, com revisões semestrais em vez de trimestrais, e sem a camada completa de documentação formal. O risco é maior, mas o custo-benefício é favorável. Outro ponto cego é a sobreposição de frameworks em empresas multinacionais. Quando você opera em mais de um país, cada jurisdição pode ter exigências contraditórias. Aí o mapeamento único já não basta. Você precisa de uma matriz de conformidade por jurisdição, o que aumenta drasticamente a complexidade. Nesses casos, costuma ser mais eficiente contratar suporte especializado local do que tentar construir capacidade interna do zero. Por fim, a modelagem de riscos qualitativos, baseada apenas em experiência de equipe, tende a falhar em setores com alta rotatividade de profissionais. Se quem conhece os riscos saem da empresa, o mapeamento some junto. O workaround mais comum é institucionalizar o conhecimento através de documentação processual e revisionamento periódico, mas isso também consome tempo e verba. Nenhuma solução é perfeita, mas saber onde ela quebra evita surpresas desagradáveis.
Galeria
-

VOCÊ SABE O QUE É COMPLIANCE? – Viviane Ferreira – Sociedade de Advogados -
Benefícios do Compliance para as Organizações -

Entenda o que é Compliance e como implementá-lo! -
Entenda o que é Compliance


