Curso De Defesa Cibernética
O que realmente compõe um curso de defesa cibernética
A maioria dos cursos vende a ideia de que você vai aprender a hackear e depois defender sistemas. A realidade é bem mais chata. Você passa semanas configurando labs, estudando logs, entendendo protocolos e repetindo processos até que o raciocínio analítico se torne automático. O curso de defesa cibernética que vale a pena não ensina ferramentas; ensina uma forma de pensar sob pressão. Quando eu entrei na área, meu primeiro trabalho real foi analisar um caso de comprometimento onde o atacante já estava dentro da rede há quarenta e sete dias. O SIEM tinha gerado milhares de alertas, mas todos estavam classificados como falso positivo porque ninguém sabia qual era o padrão de tráfego normal daquela rede específica. Eu passei três dias apenas coletando baseline de tráfego DNS e conexões de saída antes de conseguir isolar os indicadores reais de comprometimento.
Por que um curso de defesa cibernética bem estruturado faz diferença
O problema principal que eu vejo é que muitos materiais gratuitos ensinam teoria isolada. Você assiste aulas sobre firewall, estuda os cinco estágios do Kill Chain, aprende comandos do Wireshark e depois não consegue conectar nada quando olha para um incidente real. Um curso organizado resolve isso justamente porque apresenta as peças na ordem certa: você aprende fundamentos de rede primeiro, depois coleta de logs, depois análise comportamental, e só então simulações de resposta a incidentes. O que pouca gente explica é que a defesa cibernética não é sobre detectar tudo. Isso é impossível. É sobre priorizar o que vai te dar o maior retorno por tempo gasto. Na prática, significa que você gasta 80% do seu tempo investigando os 20% dos alertas que têm mais probabilidade de ser ameaça real. Um bom curso te ensina a fazer essa filtragem de forma sistemática, não por instinto.
Como escolher o curso certo para você
Olhe primeiro para a grade curricular. Se o curso fala muito de ferramentas e pouco de fundamentos, fuja. Ferramentas mudam todo ano. Fundamentos de rede, sistemas operacionais e protocolos de comunicação ficam estáveis por décadas. Um curso sólido dedica pelo menos um terço do conteúdo a esses pilares antes de mostrar qualquer ferramenta de segurança. Verifique se há laboratórios práticos. Sem laboratório, você não aprende defesa cibernética. Você aprende sobre defesa cibernética. Há uma diferença enorme. Eu vi colegas que haviam passado meses em cursos presenciais caros não conseguirem configurar um arquivo de regra de iptables ou interpretar um capture pcap básico quando tinham que fazer na vida real. Outro ponto que as pessoas ignoram: o suporte. Quando você está travado em um exercício de análise forense há seis horas, não adianta ter o melhor material do mundo se não conseguir tirar dúvidas. Cursos com comunidades ativas, fóruns moderados ou mentores disponíveis fazem uma diferença real no ritmo de aprendizado. O tempo que você economiza não perguntando o que já foi perguntado dez vezes é considerável.

O que você precisa saber antes de começar
Você precisa ter base sólida de redes TCP/IP. Sem isso, vai decorar comandos sem entender o que estão fazendo. Se não sabe o que é um handshake de três vias, o que acontece nos bytes de uma transmissão UDP ou como funciona o ARP, vai ter dificuldades sérias nos módulos de detecção de intrusão. Também precisa de familiaridade com linha de comando. Linux principalmente. PowerShell também, se quiser trabalhar com ambientes Microsoft. A maioria dos analistas novatos perde horas só porque não manja nada de bash ou não sabe navegar em um sistema de arquivos Unix sem interface gráfica. Expectativa realista: um curso completo de defesa cibernética leva entre seis e doze meses para ser absorvido de verdade, dependendo da sua carga horária semanal. Não acredite em promessas de certificação em trinta dias. O que você ganha nessas acelerações é certificado. O conhecimento real fica devagar mesmo.
Um problema real que eu encontrei e como resolvi
Num exercício de simulação de resposta a incidente que fazia parte do meu curso, tínhamos que investigar um host supostamente comprometido. O cenário dizia que havia uma conexão C2 ativada. Passei cerca de uma hora rastreando processos suspeitos, analisando conexões de rede e procurando arquivos de payload. Nada. Não encontrava absolutamente nada de anômalo. O problema era que o malware usado no exercício sequestrava o processo svchost.exe legítimo e injetava seu código na memória sem criar arquivos novos no disco. Análise estática tradicional simplesmente não funcionava. A solução foi usar memória volátil e tirar um dump do processo com técnicas de análise comportamental em tempo real, cruzando com dados de rede capturados durante o período do exercício. Isso me ensinou algo que nenhum slide de aula me ensinara: defesa cibernética em ambientes reais exige múltiplas fontes de evidência convergindo. Um único tipo de log nunca conta a história completa. Você precisa de logs de processo, rede, arquivo e registro do sistema falando a mesma coisa. Quando eles não falam, aí é que a investigação fica interessante.
Dicas práticas que realmente funcionam
Configure seu próprio lab. Não dependa apenas dos laboratórios fornecidos pelo curso. Monte uma rede interna comVmware ou VirtualBox, coloque máquinas vulneráveis propositalmente, configure um SIEM gratuito como o Wazuh ou o ELK Stack, e brinque. A parte prática que você constrói sozinho é onde o aprendizado de verdade acontece. Leia documentação oficial. Quando o curso mencionar uma ferramenta, vá ao manual oficial e leia cada opção de configuração. A documentação do Snort, do Suricata, do Windows Event Log — tudo isso tem detalhes que professores pulam porque não cabem numa aula de duas horas. Eu consigo resolver problemas em cinco minutos que levam colegas horas porque li aquela seção específica do manual. Mantenha um caderno de campo. Anote cada comando que executar, cada observação que fizer, cada hipótese que montar e descartar. Quando você voltar a um caso dois dias depois, vai agradecer por ter registrado exatamente o que fez e por quê. Eu já perdi Investigações inteiras por não anotar porque esqueci como cheguei a uma determinada conclusão.
Limitações e armadilhas comuns
O maior risco de seguir qualquer curso de defesa cibernética é desenvolver uma visão excessivamente defensiva. Você começa a achar que proteger significa fechar tudo, bloquear portas, restringir acesso, monitorar cada ação. A realidade é que defesa excessiva trava a operação do negócio. Um analista que apenas diz não não passa de um obstáculo, não de um profissional de segurança. Outro erro frequente é a obsessão por ferramentas novas. Todo mês sai algo que promete revolucionar a segurança. XDR, SOAR, SASE, plataformas com IA generativa integrada. A maioria dessas ferramentas não substitui o conhecimento fundamental. Elas automatizam tarefas repetitivas, mas a análise crítica, o raciocínio causal e a capacidade de montar um cenário a partir de fragmentos de dados ainda depende inteiramente de você. Se você está começando do zero e não tem experiência prévia em TI, considere fazer um curso introdutório de redes e sistemas operacionais antes. Pular direto para segurança da informação sem essa base é como tentar ler um livro em outro idioma. Você decora palavras mas não compreende o sentido.
Recursos para aprofundar seu curso de defesa cibernética
Além do curso formal, tenho usado bastante o range da AWS Free Tier para montar laboratórios de segurança. Configurar um ambiente cloud com instâncias gratuitas, buckets S3, VPCs isoladas e monitoramento com CloudWatch e GuardDuty grátis mudou completamente minha compreensão de como a segurança funciona em infraestrutura moderna. A maioria dos cursos tradicionais ainda foca em ambientes on-premise, e essa lacuna dói quando você entra no mercado. O buCTF e os CTFs da Hack The Box também são úteis, especialmente as máquinas que focam em análise forense e resposta a incidentes. Diferente dos desafios de exploração convencional, esses exercícios te dão um disco ou uma memória capturados e pedem para você encontrar o que aconteceu. É o mais próximo de trabalho real que existe em formato de treinamento. Se quiser indicações específicas de cursos, a resposta depende do seu objetivo. Para quem quer entrar na área como analista de SOC, o CompTIA Security+ junto com o Cisco CySA+ formam uma base decente. Para quem já trabalha na área e quer especializar em resposta a incidentes, o SANS FOR500 é excelente mas custa cerca de oito mil dólares. A alternativa gratuita equivalente é o DFIR Labs, que oferece challenges semanais comVmimages reais de investigações forenses.
A parte mais difícil do aprendizado não é o conteúdo técnico. É manter a consistência. A área de defesa cibernética rewarda prática diária, não maratonas de fim de semana. Trinta minutos por dia estudando logs ou configurando regras valem mais do que oito horas no sábado que você não consegue repetir durante a semana.
Galeria
-
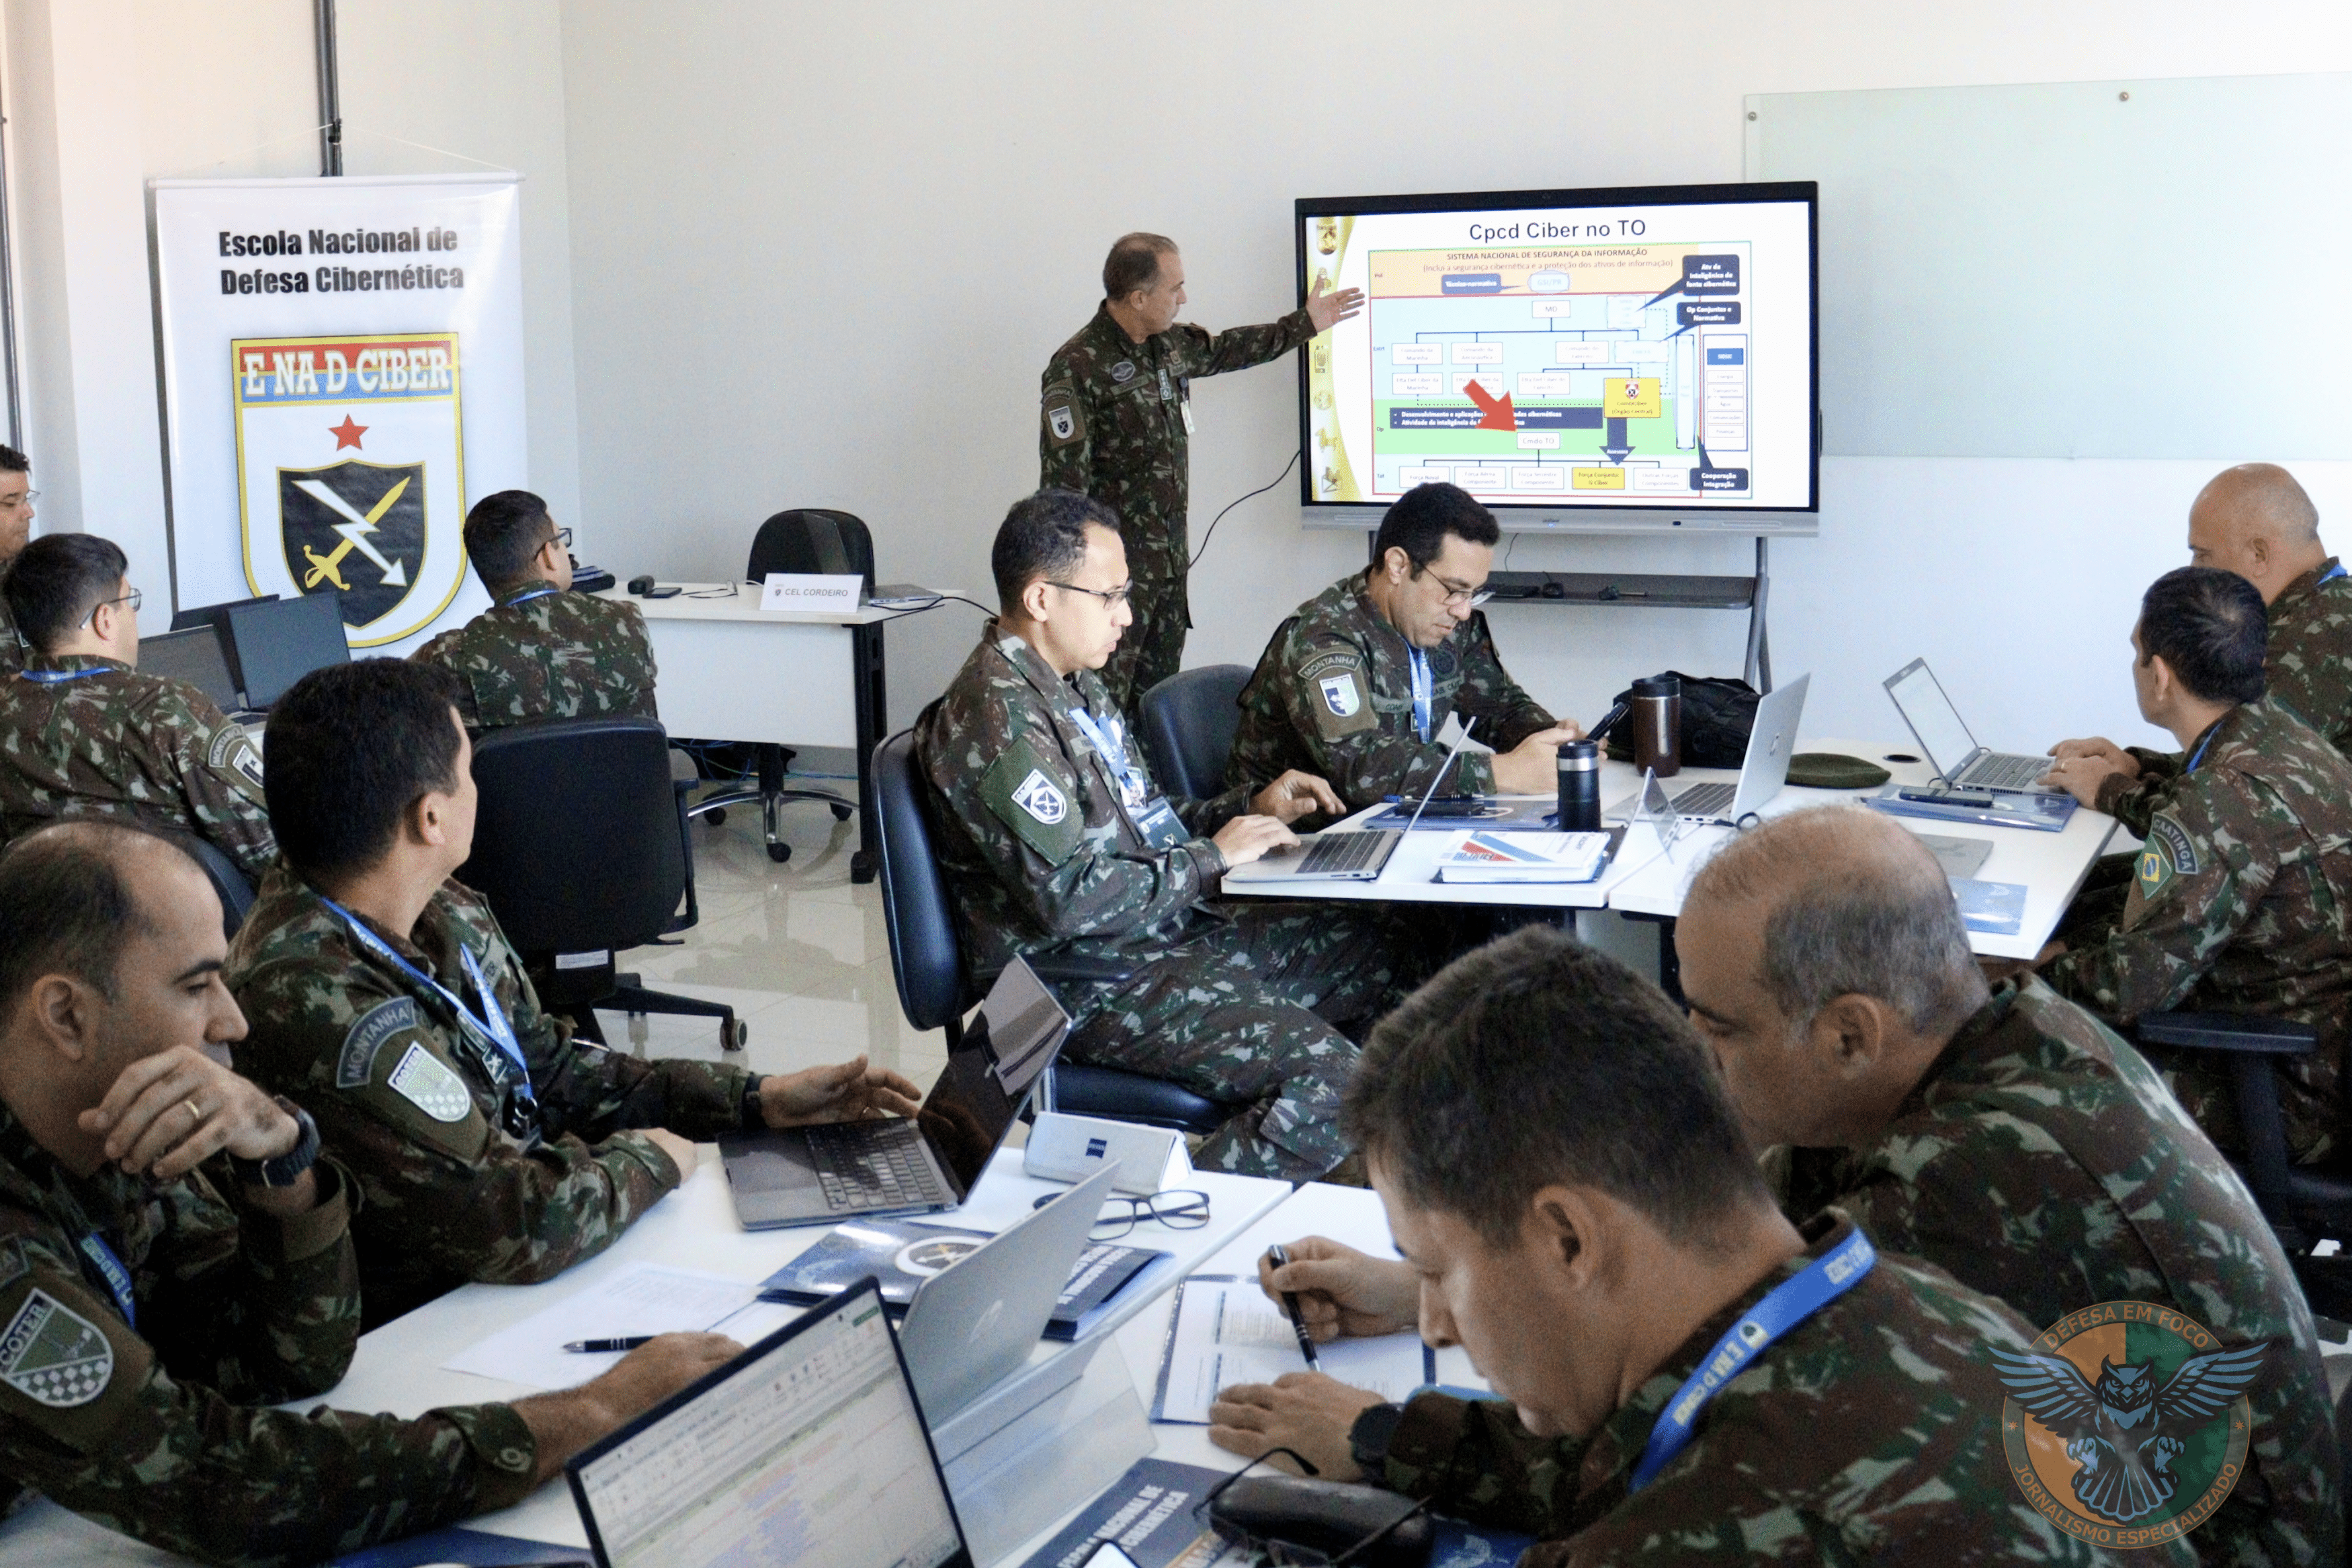
Escola Nacional de Defesa Cibernética conclui estágio para Oficiais -
Fortalecendo a Defesa Cibernética Nacional: Um Relato do Primeiro Curso ...

