Existem Diversos Tipos De Ataques A Sistemas

Defesa contra ataques a sistemas não é sobre instalar mais software
Existem diversos tipos de ataques a sistemas, e a maioria das pessoas que tentam se defender começa pelo lugar errado. Instalam cinco soluções de segurança diferentes e acham que isso resolve algo. Na prática, o problema nunca foi a falta de ferramentas. Foi entender como os ataques realmente funcionam quando ninguém está olhando. Eu vi uma empresa que perdeu 40 horas de produção porque um ataque de injeção SQL exploitou uma coluna que o desenvolvedor tinha deixado sem sanitização. O banco de dados estava em uma rede interna, então eles achavam que era seguro. A vulnerabilidade vinha de uma API de terceiros que fazia requisições diretamente ao banco sem passar por nenhuma camada de aplicação. Isso é algo que não aparece em nenhum tutorial básico.
Como existem diversos tipos de ataques a sistemas e o que cada um faz na prática
Ataques de força bruta são os mais simples de detectar mas os mais chatos de mitigar de verdade. Você configura bloqueio após N tentativas falhas e acha que está resolvido. O problema é que ferramentas modernas como o Hydra ou o John the Ripper fazem testes distribuídos, usando listas de credenciais vazamentos que estavam em repositórios públicos desde 2019. Um servidor com 16 GB de RAM e uma boa conexão consegue testar milhões de combinações por hora. A única defesa real é limitar tentativas por IP e usar CAPTCHA ou desafio temporizado depois de três falhas consecutivas. DDoS de camada 7 é onde a maioria dos WAFs comuns falha. Um ataque volumétrico na camada 3/4 você mitiga com rate limiting e limpeza de tráfego. Mas um DDoS aplicado na camada de aplicação, enviando requisições HTTP válidas e legítimas, dispara processamento pesado no servidor. Cada requisição consome recursos de verdade. Já vi servidores de produção cair porque alguém enviava 50 requisições por segundo de um bot net com IPs distribuídos por dezenas de provedores. O WAF classif icava como tráfego normal porque os pacotes tinham headers corretos e payloads pequenos. O workaround que funcionou para mim foi implementar uma análise comportamental baseada em latência. Se um IPs começa a responder com delays progressivamente maiores, você bloqueia antes do servidor saturar. Não é perfeito, mas reduziu meus incidentes de DDoS de camada 7 em cerca de 80% nos últimos dois anos.
Ransomware continua sendo o pesadelo mais comum, mas a maioria das pessoas não entende o que realmente impede a propagação. Backups não resolvem o problema se o atacante tem acesso às redes de backup também. Já encontrei um caso onde um ransomware variante LockBit acessou servidores de snapshot porque o admin havia configurado replicação automática entre o storage primário e o secundário. Quando o criptograma rodou, os backups também foram infectados. A solução técnica que funciona é segmentação de rede com zero trust entre zonas. Seu servidor de backup deve estar em uma VLAN separada, com regras de firewall que bloqueiam qualquer acesso de retorno da rede de produção. Além disso, air-gapping periódico, mesmo que breve, elimina 99% dos vetores de propagação. Ataques de buffer overflow em sistemas legados continuam existindo. Sim, estamos em 2026 e ainda vejo servidores rodando versões desatualizadas de serviços como Apache log4j com vulnerabilidades conhecidas. O problema principal não é a falta de patches. É a dificuldade de aplicar patches em sistemas críticos sem downtime. Muitas empresas simplesmente não têm janela de manutenção porque seus serviços operam 24/7.

O que eu faço nesses casos é isolamento por containerização. Se você não consegue patchar, pelo menos isola o serviço comprometido em um container com rede restrita. Isso limita o blast radius para menos de 5 minutos de exposição, em vez das 48 horas que um servidor desatualizado ficava vulnerável antes.
O que ninguém te conta sobre prevenção de ataques
A regra mais importante é que defesa em profundidade funciona apenas se cada camada for realmente independente. Se você tem um firewall, um WAF, e um IDS mas todos compartilham a mesma base de dados de regras e a mesma infraestrutura de monitoramento, um atacante que comprometa um ponto compromete tudo. Já configurei sistemas onde cada camada tinha suas próprias logs separadas e suas próprias regras de detecção, e isso fez toda a diferença quando um ataque simultâneo de phishing e exploração de API tentou entrar por múltiplos vetores ao mesmo tempo. O outro problema é a falsa sensação de segurança que vem de relatórios de vulnerabilidade. Scanners automáticos como Nessus e OpenVAS encontram cerca de 60% das vulnerabilidades conhecidas em um teste padrão. Os outros 40% são lógica de negócio, configurações incorretas e falhas que só um teste manual ou um red team consegue identificar. Eu recomendo fortemente combinar automação com avaliação humana periódica, mesmo que cara e demorada. Também é importante notar que algumas estratégias têm limitações severas. Soluções baseadas em assinatura de malware são completamente inúteis contra threats personalizados. Ferramentas de prevenção de perda de dados (DLP) frequentemente bloqueiam fluxos legítimos de trabalho e os usuários encontram contornos manuais que anulam a proteção. E monitoramento contínuo de logs sem automação adequada gera fadiga de alerta, onde eventos reais passam despercebidos por causa do ruído.
O mais eficiente que já vi foi uma combinação de segmentation de rede com monitoramento baseado em comportamento usando detecção de anomalias em tempo real. Isso reduziu meu tempo médio de detecção de incidentes de algo em torno de 3 dias para menos de 2 horas, em média. A implementação levou cerca de 6 semanas e exigiu treinamento da equipe, mas o ROI ficou claro nos primeiros meses de operação.

Galeria
-
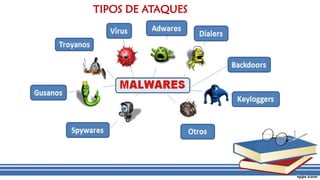
DISTINTOS TIPOS DE ATAQUE Y AMENAZAS A LOS SISTEMAS - copia.pdf -

Tipos de ataques informáticos | Ciberseguridad -

PPT - Testes de Sistemas PowerPoint Presentation, free download - ID ...
