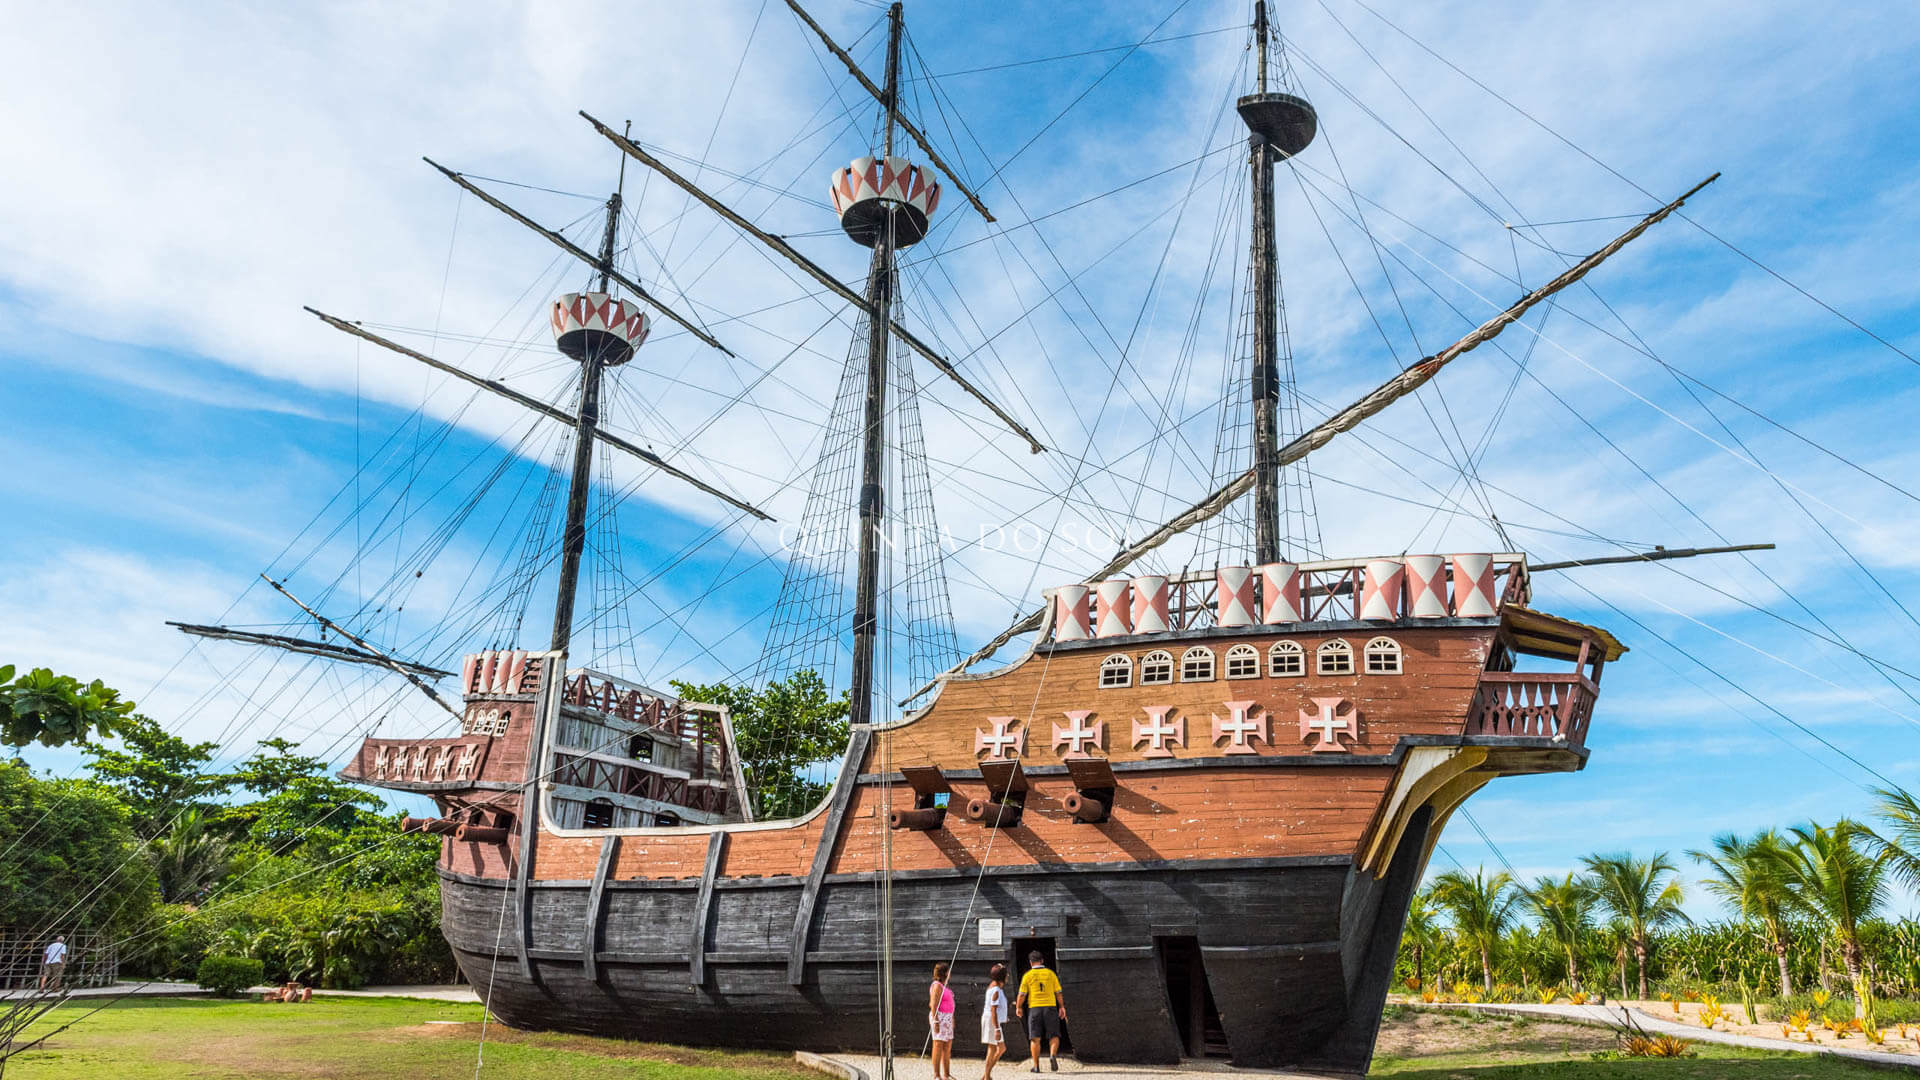
Memorial Do Descobrimento
Como coletar memórias de dispositivos para investigação
Memorial do descobrimento é um processo de coleta e preservação de dados armazenados em chips de memória de dispositivos eletrônicos. Isso inclui memória flash, RAM, SSDs, cartões de memória e outros meios de armazenamento voláteis ou não voláteis. O objetivo principal é recuperar informações que podem servir como evidência digital. O primeiro passo sempre é isolar o dispositivo. Se ele estiver ligado, não desligue abruptamente. A RAM pode conter sessões ativas, chaves de criptografia em memória, conexões ativas e dados voláteis que se perdem instantaneamente. Use uma fonte de alimentação externa ou mantenha o cabo conectado enquanto prepara o equipamento de coleta. Eu já perdi evidências importantes por desconhecimento disso. Em um caso com um notebook suspeito, o técnico simplesmente removeu a bateria. Perdeu-se uma chave de decryção parcial que estava na RAM. Aquela chave permitia acessar partições inteiras que permaneceram bloqueadas por meses. Desde então, minha primeira ação antes de qualquer manuseio é fotografar a tela e documentar o estado atual do dispositivo.
A coleção de memória volátil requer ordem específica. Comece pela RAM usando ferramentas como FTK Imager, Magnet RAM Capture ou similar. Capture antes de qualquer outra operação. Depois migre para memória não volátil: SSDs, HDs, cartões micro SD, USBs. A ordem importa porque cada passagem por processos do sistema operacional pode contaminar os dados que você tenta preservar.
Ferramentas padrão do setor
Para aquisição de memória RAM, as opções mais usadas são FTK Imager (gratuito, da Exterro), Magnet RAM Capture (pagamento, mas eficiente) e WinPmem (open source, do Projeto Volatility). Cada uma tem peculiaridades. O WinPmem funciona bem em sistemas vulneráveis onde outras ferramentas travam, mas exige mais configuração manual. O FTK Imager é mais amigável mas às vezes não captura todo o conteúdo da RAM em dispositivos com encriptação ativa. Para discos físicos, use write blockers hardware. Softwares como DigiFence ou Tableau oferecem blocadores confiáveis. Quando o write blocker não está disponível, alguns investigados usam soluções software como write blockers, mas eles são menos confiáveis. Um erro mínimo de escrita pode invalidar toda a cadeia de custódia.

Pegadinhas que ninguém conta
SSDs modernos com TRIM ativo são um problema real. O TRIM marca blocos como inválidos e o controlador do SSD os limpa periodicamente. Isso significa que arquivos "excluídos" podem simplesmente desaparecer após minutos ou horas, dependendo da política do fabricante. Em um caso concreto, um SSD Kingston A400 apagou dados de recuperação automática após 47 minutos sem intervenção. A solução foi remover fisicamente o chip de memória NAND do SSD e ler diretamente com programador SP610P ou similar. Isso permite leitura bit-a-bit sem passar pelo controlador que executa o TRIM. Dispositivos com TPM (Trusted Platform Module) adicionam outra camada de complexidade. A TPM armazena chaves criptográficas que podem tornar a memória RAM inútil sem a presença do hardware original. Eu vi casos onde uma imagem de RAM completa não revelou nada útil porque as chaves de sessão estavam isoladas na TPM. A solução prática é levar o dispositivo completo, não apenas o disco ou a memória. Outro problema comum é a confusão entre memória EEPROM e memória flash. Muitos técnicos tratam todos os chips como iguais, masEEPROMs são lidas de forma diferente e requerem adaptadores específicos. Um chip EEPROM de configuração de BIOS não se comporta como um cartão SD. Ferramentas padrão falham nesses casos.
Cadeia de custódia e documentação
A documentação é tão importante quanto a coleta em si. Cada imagem adquirida precisa de hash SHA-256 calculado no momento da aquisição. Registre números de série, modelos, capacidades e condições físicas. Se algo estiver danificado, anote. Se houver sinais de violação, fotografe. Essa documentação sustenta a admissibilidade legal da evidência. O tempo médio para uma aquisição completa em campo varia entre 15 e 45 minutos dependendo da quantidade de dispositivos e da presença dewrite blockers. Sem write blockers, o risco de contaminação aumenta significativamente. Recomendo sempre levar pelo menos dois blocadores hardware de modelos diferentes como backup.
Limitações reais do método
Não espere recuperar tudo. Dispositivos modernos usam criptografia de ponta a ponta, armazenamento efêmero e técnicas de self-erasure. Um iPhone com ativação de proteção de dados pode ser completamente ilegível sem a senha ou o código de desbloqueio. A memória NAND pode ter camadas de criptografia gerenciadas pelo Secure Enclave, inacessíveis sem quebra de hardware especializada. Para dispositivos com criptografia ativa e sem acesso às chaves, a única alternativa viável é a análise de memória volátil antes que o dispositivo seja desligado. Dados em trânsito, sessões ativas e caches de aplicações podem conter informações úteis mesmo quando o armazenamento permanente permanece criptografado. A recuperação de memória também depende do estado físico dos chips. Dispositivos danificados por água, fogo ou impacto mecânico podem ter trilhas cortadas ou controladores destruídos. Nesses casos, a leitura direta dos chips pode ser impossível sem reparo de placa prévio em bancada de microsoldagem.

Galeria
-

O memorial da Epopéia do Descobrimento, localizado em Porto Seguro, é o ... -

Memorial da Epopéia do Descobrimento • Monument » outdooractive.com -

» Memorial da Epopeia do Descobrimento e a chance fenomenal de abraçar ...
