Modelo Chave E Fechadura

Criptografia assimétrica na prática
O modelo chave e fechadura e como ele realmente funciona
O modelo chave e fechadura é a base de tudo que envolve comunicação segura na internet hoje. Sem ele, HTTPS não existiria, SSH seria inviável, e aplicações como assinatura digital e criptomoedas simplesmente não teriam como funcionar. A ideia central é simples: existem dois tipos de chave, uma pública e uma privada, que são matematicamente ligadas. O que é cifrado com uma delas só pode ser decifrado pela outra. Isso elimina o problema do envio de chaves secretas pelo canal, que é exatamente onde a criptografia simétrica tradicional travava. A chave pública pode ser compartilhada abertamente com qualquer pessoa. Funciona como uma fechadura que qualquer um pode fechar, mas só quem tem a chave correspondente consegue abrir. Já a chave privada fica guardada pelo dono e nunca, em teoria, é divulgada. Na prática, já vi casos onde ela foi exposta por configuração errada de permissões em servidores Linux, arquivo .pem com chmod 644 em vez de 600. Quando isso acontece, o dano é imediato e irreversível, porque uma vez que a chave privada cai em mãos erradas, todo o esquema perde o sentido. Existem dois usos principais para esse modelo. O primeiro é criptografia de dados. Se você quer enviar algo sigiloso para alguém, criptografa usando a chave pública da pessoa destinataria. Só ela consegue ler, porque só ela possui a chave privada correspondente. O segundo uso é assinatura digital. Aqui a lógica se inverte. Quem assina criptografa um hash com sua própria chave privada. Qualquer um pode verificar a assinatura usando a chave pública do signatário. Isso garante autenticidade e integridade, não sigilo. Muitas pessoas confundem os dois usos e acabam implementando isso errado, achando que estão protegendo dados quando na verdade só estão validando proveniência.
Geralmente o processo de implementação começa com a geração do par de chaves. Ferramentas como OpenSSL fazem isso em segundos. Um comando básico seria algo como gerar uma chave RSA de 2048 ou 4096 bits. Chaves menores que 2048 bits já são consideradas inseguras para novos projetos desde 2023, e organizações como o NIST já recomendam migração para elípticas ou RSA 3072 como padrão mínimo. Depois da geração, vem a distribuição da chave pública. Isso normalmente é feito por certificados digitais emitidos por autoridades certificadoras confiáveis. O certificado atesta que determinada chave pública pertence efetivamente àquela identidade. Sem isso, alguém pode criar um par de chaves, fingir ser qualquer instituição e aplicar um ataque de homem no meio. A infraestrutura de chaves públicas existe exatamente para resolver esse problema, mas depende de confiança hierárquica, e essa confiança já rachou várias vezes ao longo dos anos. Um problema bem específico que eu encontrei na prática diz respeito a certificados intermed iários em servidores web. Certa vez, configrei um certificado Let's Encrypt num servidor nginx e ele funcionava perfeito nos navegadores modernos, mas clientes mais antigos, como um app Android rodando Android 7, falhavam na verificação da cadeia. O problema era que o servidor não estava enviando o certificado intermediário na handshake. A solução foi adicionar o arquivo de cadeia completa no caminho correto do nginx, dentro da diretiva ssl_certificate. Antes disso, os logs mostravam apenas erros genéricos de "certificate verify failed", o que gastou cerca de três horas de investigação até eu perceber que o certificado raiz estava correto, mas faltava o elo intermediário.
Outro ponto que poucas pessoas levam a sério é a rotação de chaves. Chaves assimétricas não ficam válidas para sempre. Se você está usando uma chave RSA de 2048 bits há cinco anos, ela pode já estar obsoleta. Ataques de fatoração vão melhorando, e o risco aumenta exponencialmente com o tempo. O recomendado é rotacionar pelo menos a cada dois anos para chaves de assinatura e a cada seis meses para chaves de criptografia de tráfego. Muitos times ignoram isso porque não têm um processo estruturado de gestão de certificados, o que gera uma acumulação silenciosa de chaves antigas rodando em produção. Quando se trata de performance, há uma limitação importante que costuma surpreender. Criptografia assimétrica é lentíssima comparada à simétrica. Para cifrar um arquivo grande com RSA puro, você estaria falando de minutos ou horas dependendo do tamanho e do comprimento da chave. Por isso, na prática, o modelo chave e fechadura é usado apenas para fazer o acordo inicial de uma chave simétrica. O protocolo TLS, por exemplo, usa RSA ou ECDSA para negociar uma chave de sessão, e a partir daí toda a comunicação segue com AES ou ChaCha20. Pular essa etapa e tentar usar assimetria para tudo é um erro comum de iniciantes que acaba resultando em sistemas inviáveis. Uma nuance que também causa confusão frequente é a diferença entre tamanho de chave RSA e tamanho de chave ECC. Uma chave ECC de 256 bits oferece segurança comparável a uma RSA de 3072 bits, mas com operação muito mais rápida e menor uso de banda. Muita gente continua gerando chaves RSA gigantes por tradição, sem perceber que uma curva elíptica moderna resolve o mesmo problema com um custo computacional significativamente menor. Migrar para ECC não é complicado, mas exige atualização na infraestrutura de certificados, porque algumas bibliotecas mais antigas não suportam os algoritmos de assinatura baseados em curva elíptica nativamente.

Como gerar e testar um par de chaves do modelo chave e fechadura
Para testar o funcionamento básico sem depender de certificados ou autoridade externa, você pode usar o OpenSSL diretamente no terminal. Comece gerando uma chave privada RSA de 2048 bits com o comando openssl genrsa -out chave_privada.pem 2048. Em seguida, extraia a chave pública com openssl rsa -in chave_privada.pem -pubout -out chave_publica.pem. Agora você tem os dois arquivos no diretório atual. Para criptografar um arquivo, use openssl rsautl -encrypt -inkey chave_publica.pem -pubin -in arquivo_original.txt -out arquivo_cifrado.bin. Para descriptografar, inverta usando a chave privada: openssl rsautl -decrypt -inkey chave_privada.pem -in arquivo_cifrado.bin -out arquivo_decriptografado.txt. Se tudo estiver configurado corretamente, o arquivo final será idêntico ao original. A verificação pode ser feita com md5sum nos dois arquivos e comparação dos hashes. Para testar assinatura digital, o processo é ligeiramente diferente. Assine com openssl dgst -sha256 -sign chave_privada.pem -out assinatura.sig arquivo_original.txt. Verifique com openssl dgst -sha256 -verify chave_publica.pem -signature assinatura.sig arquivo_original.txt. O resultado deve indicar verification success se a assinatura for válida. Se você alterar um byte no arquivo original, a verificação falha imediatamente, o que demonstra a propriedade de integridade do esquema.
Existem limitações que todo mundo precisa conhecer antes de implementar. Primeiro, o modelo chave e fechadura por si só não protege contra negação de autoria. Se a chave privada cair nas mãos de alguém, essa pessoa pode assinar documentos como se fosse o legítimo proprietário. A responsabilidade pela guarda da chave privada é exclusivamente do detentor, e não há como distinguir tecnicamente entre um uso legítimo e um uso malicioso depois que a chave vaza. Segundo, a segurança depende inteiramente da geração aleatória das chaves. Se o gerador de números aleatórios do sistema for fraco ou previsível, toda a construção desaba. Servidores com pouca entropia disponível durante a geração de chaves já causaram problemas reais em embeddeds devices e VPS antigos. Terceiro, a criptografia assimétrica não substitui a necessidade de políticas de acesso e auditoria. Chaves podem ser comprometidas por vulnerabilities em bibliotecas, ataques side-channel, ou simplesmente por configuração inadequada. Um cenário comum é deixar chaves privadas em repositórios Git públicos por acidente, algo que já vi acontecer em projetos grandes. A detecção usually leva semanas ou meses, porque o comprometimento em si é invisível. O que visible é o uso malicioso posterior, que pode parecer atividade legítima se o atacante souber disfarçar. Quarto, a confiança na autoridade certificadora é um ponto cego. Se uma CA é comprometida ou age de má fé, ela pode emitir certificados para identidades que não pertencem a ela. O caso da Symantec, resolvido em 2018, resultou na desconfiança geral de todos os navegadores principais e invalidou milhares de certificados emitidos anteriormente. Isso mostra que o modelo depende de terceiros confiáveis, e a confiança não é algo que se verifica tecnicamente de forma automática.
Quando o modelo chave e fechadura não é a resposta certa
Em cenários onde você precisa criptografar grandes volumes de dados de forma contínua, como streaming, bancos de dados criptografados em repouso, ou comunicação em tempo real de alta frequência, usar apenas assimetria é impraticável. A latência adicionada e o custo computacional tornam o sistema inviável. Nesses casos, o padrão é usar criptografia simétrica com troca de chaves baseada em Diffie-Hellman ou similar, que permite que duas partes cheguem a um acordo secreto sem transmitir a chave pelo canal. O modelo chave e fechadura entra apenas como mecanismo complementar para autenticar as partes ou validar a integridade da negociação. Também não faz sentido usar o modelo quando a ameaça principal é interna e o problema é controle de acesso entre usuários legítimos, não comunicação através de canais inseguros. Nesse contexto, soluções como RBAC, ABAC, ou simplementes listras de controle de acesso no sistema de arquivos podem ser mais adequadas e muito mais simples de manter. Criptografia assimétrica resolve um problema muito específico, e tentar aplicá-la onde o problema é diferente é desperdício de complexidade. Se você está começando a trabalhar com isso agora, o caminho mais seguro é estudar os protocolos existentes antes de implementar qualquer coisa do zero. TLS 1.3, SSH, PGP, e JSON Web Tokens são exemplos bem documentados que já resolvem a maioria dos problemas comuns. Tentar criar seu próprio esquema de troca de chaves ou seu próprio formato de certificado é uma das formas mais rápidas de introduzir vulnerabilidades sérias. A criptografia é um domínio onde a criatividade individual quase sempre termina em dor de cabeça, e a repetição de padrões testados pela comunidade é o que realmente funciona.
Galeria
-

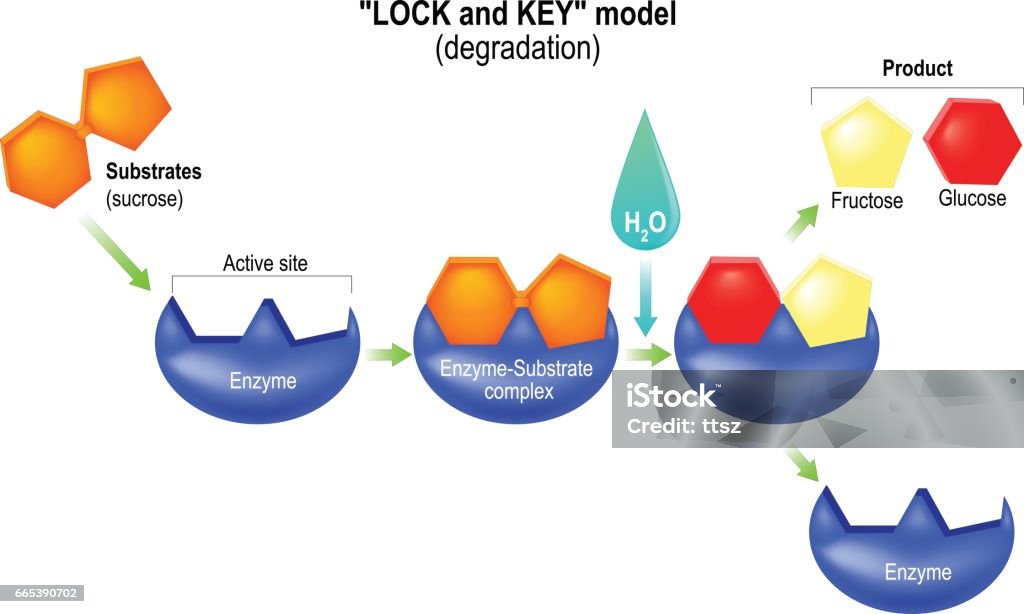
-Modelo chave -fechadura para ação enzimática. | Download Scientific ... -

Modelo de chave-fechadura -

A figura ilustra um modelo do sistema “chave-fechadura”, onde ...
