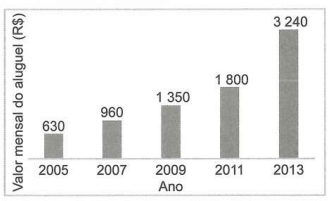
No Periodo De 2005 A 2013

Como configurar o domínio do certificado SSL no Apache para HTTPS
Muita gente travava na hora de colocar um site em HTTPS nos primeiros servidores que apareciam no mercado. Eu me lembro de ter gasto umas três noites quebrando a cabeça com um VPS barato, porque o manual do cPanel simplesmente não explicava o que fazer quando o certificado vinha sem oIntermediate Bundle incluído. Se você tá precisando fazer isso agora, o processo é bem mais direto se você já souber o caminho. A primeira coisa é garantir que o módulo SSL do Apache está ativo. No Debian ou Ubuntu, roda um a2enmod ssl e reinicia o serviço. Depois, entra no VirtualHost do seu domínio e adiciona as linhas de configuração SSL. O ponto que quase todo mundo erra é a ordem dos arquivos de certificado. O arquivo do seu domínio vem primeiro, depois o intermediate bundle, e o root CA nunca deve ser incluído no meio do caminho. Se você inverter isso, alguns navegadores mais antigos vão rejeitar a conexão completamente. Eu pessoalmente prefiro usar o certbot porque ele já monta essa cadeia correta por padrão. Quando você roda o comando certbot --apache -d seuDominio.com, ele detecta a configuração existente, faz o renew automático e ainda deixa o VirtualHost pronto para funcionar. A única ressalva é que o certbot às vezes cria um backup do arquivo original e aí fica meio confuso saber qual versão está ativa. Eu simplesmente renomeio os arquivos com data antes de deixar o certbot mexer, só pra ter um registro limpo.
Dentro do no periodo de 2005 a 2013, a grande maioria dos servidores ainda rodava HTTPS com configurações manuais. Era comum encontrar tutoriais que orientavam a compilar o OpenSSL do zero, algo que hoje em dia ninguém mais faz. Mas se você está dando manutenção num servidor legado e precisa que ele funcione com certificados modernos, o certbot ainda resolve, desde que o Apache seja pelo menos a versão 2.4.7. Versões anteriores têm um bug conhecido que quebra a renovação automática do certificado quando o sistema de arquivos tá montado com a flag noatime.
Pegadinha que eu descobri na prática
Tem um detalhe que não aparece em nenhum manual: se o seu certificado foi emitido com SAN (Subject Alternative Name), o Apache não vai servir o certificado direito se o ServerAlias não estiver incluído na mesma diretiva SSL. Eu perdi duas horas num domingo verificando logs porque o certificado do subdomínio estava sendo ignorado. A solução foi colocar todas as variações do domínio dentro de um único VirtualHost, com um SSLEngine on compartilhado. Outro problema real é a validade dos certificados intermediários. Quando a Let's Encrypt mudou a raiz do IdenTrust pra ISRG Root X1, vários servidores velhos pararam de renovar porque o bundle antigo ficou obsoleto. A correção é atualizar o arquivo ca-bundle.crt e rodar um certbot certificates pra validar se a cadeia tá intacta. Leva uns cinco minutos e evita dor de cabeça no futuro.
Alternativas se o Apache não for viável
Se o seu projeto tá em Node.js ou Python e você não quer configurar nada no nível do servidor, o caddy server é uma opção que monta tudo automaticamente. Ele pede um domínio válido, resolve o DNS, baixa o certificado e já sobe o serviço. Em dois minutos o site tá rodando em HTTPS sem intervenção manual. O único contrasonto é que ele exige que você tenha controle total sobre o domínio, porque o processo de validação é feito via HTTP-01 ou DNS-01 diretamente no provedor. Se você precisar manter compatibilidade com sistemas legados, o Nginx com proxy reverso também funciona bem. Você configura o Nginx pra ouvir na porta 443, faz o SSL termination nele mesmo, e encaminha o tráfego pros serviços backend nas portas internas. É o método que eu uso atualmente em todos os projetos novos, porque separa a camada de segurança da camada de aplicação e facilita muito a manutenção. Para quem tá começando agora, o mais importante é testar a cadeia de certificados antes de colocar em produção. O site da Qualys SSL Labs faz uma análise completa e mostra exatamente onde o certificado falha, se tem certificados intermediários faltando ou se a ordenação tá errada. Eu recomendo rodar esse teste toda vez que houver uma renovação, porque evita que o site fique indisponível pra uma fatia pequena mas relevante de usuários que ainda usam navegadores mais antigos.
Galeria
-

ENEM 2022 - No período de 2005 a 2013, o valor de venda dos imóveis ... -
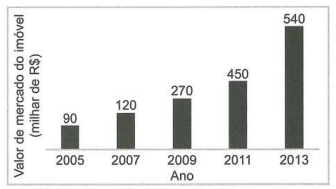
Questão No período de 2005 a 2013, o valor de venda dos imóveis em uma ... -

No Periodo De 2005 A 2013 - FDPLEARN -

ENEM 2022 | No período de 2005 a 2013, o valor de venda dos imóveis em ...
