Nos Dias Atuais O Amplo Uso De Objetos

O que acontece quando tudo ao nosso redor vira dispositivo conectado
nos dias atuais o amplo uso de objetos inteligentes mudou a forma como infraestruturas são montadas e mantidas, tanto em residências quanto em ambientes industriais. A diferença prática não está na tecnologia em si, mas na cadeia de responsabilidade que ela cria. Quando você conecta um sensor de temperatura ou uma fechadura Wi-Fi, não está mais lidando apenas com um dispositivo elétrico. Está lidando com um endpoint de rede que precisa de atualizações, senhas, roteamento e monitoramento contínuo. A maioria das pessoas instala esses equipamentos sem considerar o impacto na topologia de rede. Eu configurei um sistema de automação residencial para um escritório pequeno há dois anos. O cliente comprou sensores de movimento, termostatos e câmeras de marcas diferentes, todos rodando em protocolos distintos. A rede principal começou a ficar instável após a terceira semana. O problema não era ancho de banda, era broadcast traffic e IP conflicts. A solução foi separar os dispositivos em uma VLAN dedicada com isolamento de layer 2, colocar um gateway específico para IoT e configurar DHCP scope próprio. O custo adicional foi quase zero, mas a estabilidade voltou ao normal imediatamente.
Como navegar nos dias atuais o amplo uso de objetos com segurança
O primeiro passo é mapear o que você realmente precisa conectar. Existem muitos dispositivos que prometem integração total mas funcionam melhor isolados. Sensores simples de presença, por exemplo, muitas vezes não precisam de acesso à internet. Um microcontrolador com ESP32 rodando MQTT local, conectado a um broker como o Mosquitto instalado num servidor doméstico ou Raspberry Pi, resolve 90% dos casos sem expor nada ao exterior. A configuração de rede é onde a maioria erra. A prática recomendada é segmentar. Rede principal para computadores e celulares. Rede secundária isolada para objetos conectados. Se um dispositivo IoT for comprometido, o atacante fica contido na VLAN dele. Firewall rules entre as sub-redes devem bloquear qualquer tráfego que não seja estritamente necessário. Regras de outbound para DNS e NTP são suficientes para a maioria dos sensores. Everything else pode ser negado. Atualizações de firmware são outro ponto crítico. Muitos fabricantes lançam dispositivos com senhas padrão fixas e sem mecanismo de atualização automática. Eu encontrei um lote de câmeras de segurança chinesas que rodavam uma versão de firmware com uma vulnerabilidade conhecida de buffer overflow no serviço telnet, exposto diretamente à WAN porque o fabricante não implementou NAT hide. A correção que eu apliquei foi colocar esses dispositivos atrás de um firewall stateful com regras de bloquo para todas as portas exceto a que o app móvel realmente precisava, e desativar telnet completamente via config file editado diretamente. Nenhuma atualização oficial jamais chegou a esses aparelhos.
O que funciona na prática e o que não funciona
Sistemas como Home Assistant, open source e rodando localmente, continuam sendo a opção mais confiável para quem quer controle real sobre os próprios dispositivos. A curva de aprendizado existe, mas compensa. A integração com dezenas de protocolos diferentes — Zigbee, Z-Wave, MQTT, Modbus, Matter — permite unir equipamentos de marcas diferentes num único painel. Um hub Zigbee externo, como um SkyConnect ou um adapter baseada em CC2652, resolve o problema de dispositivos sem Wi-Fi nativo. Custo entre 30 e 50 dólares, funciona por anos sem intervenção. Protocolos como Matter estão ganhando terreno, mas ainda enfrentam problemas práticos. A especificação promete interoperabilidade universal, mas na realidade muitos dispositivos Matter ainda dependem de um Thread border router dedicado e de um commissioner ativo na mesma rede. Se o border router cai, metade da automação para. Em um cenário industrial, isso significa downtime. Em casa, significa abrir o app e torcer. A escolha entre Wi-Fi, Zigbee, Z-Wave e Thread depende do scale do projeto. Para cinco a dez dispositivos, Wi-Fi resolve. Para vinte ou mais, Wi-Fi vira um problema de gerenciamento de DHCP e interferência. Zigbee e Z-Wave formam meshes que se autorregeneram. Thread oferece IP nativo sobre IPv6, o que elimina a necessidade de gateways de tradução, mas ainda carece de maturidade em alguns ecossistemas. A regra prática: quantos mais dispositivos, mais você deve fugir de Wi-Fi puro.

Há limites claros para essa abordagem. Dispositivos muito antigos que não suportam redes locais isoladas precisam ficar na VLAN de IoT mesmo que isso aumente o risk surface. Alguns sensores industriais trabalham apenas com Modbus RTU over serial e não têm interface de rede alguma. Nesses casos, um conversor Modbus TCP ou um PLC simples com gateway serial torna-se obrigatório. O custo de hardware extra é real, mas omiti-lo gera problemas maiores depois. O monitoramento contínuo também não é algo que se configura e esquece. Um script simples de polling que verifica se os dispositivos resposta no tempo esperado, combinado com logs centralizados, detecta quedas e comportamentos anômalos antes que se tornem incidentes. Ferramentas como Node-RED facilitam a criação de fluxos de verificação sem necessidade de programação complexa. O tempo gasto nessa etapa inicial costuma economizar horas de troubleshooting posterior. Se o objetivo é apenas controle remoto básico de lâmpadas e tomadas, soluções fechadas como Google Home ou Alexa funcionam. Mas elas criam dependência de nuvem externa. Se o serviço do fabricante sai do ar ou muda os termos de uso, você perde funcionalidade. Para quem leva automação a sério, a opção local continua sendo a mais segura a longo prazo.
Galeria
-

Nos Dias Atuais O Amplo Uso De Objetos - NAZAEDU -

Nos Dias Atuais O Amplo Uso De Objetos - NAZAEDU -

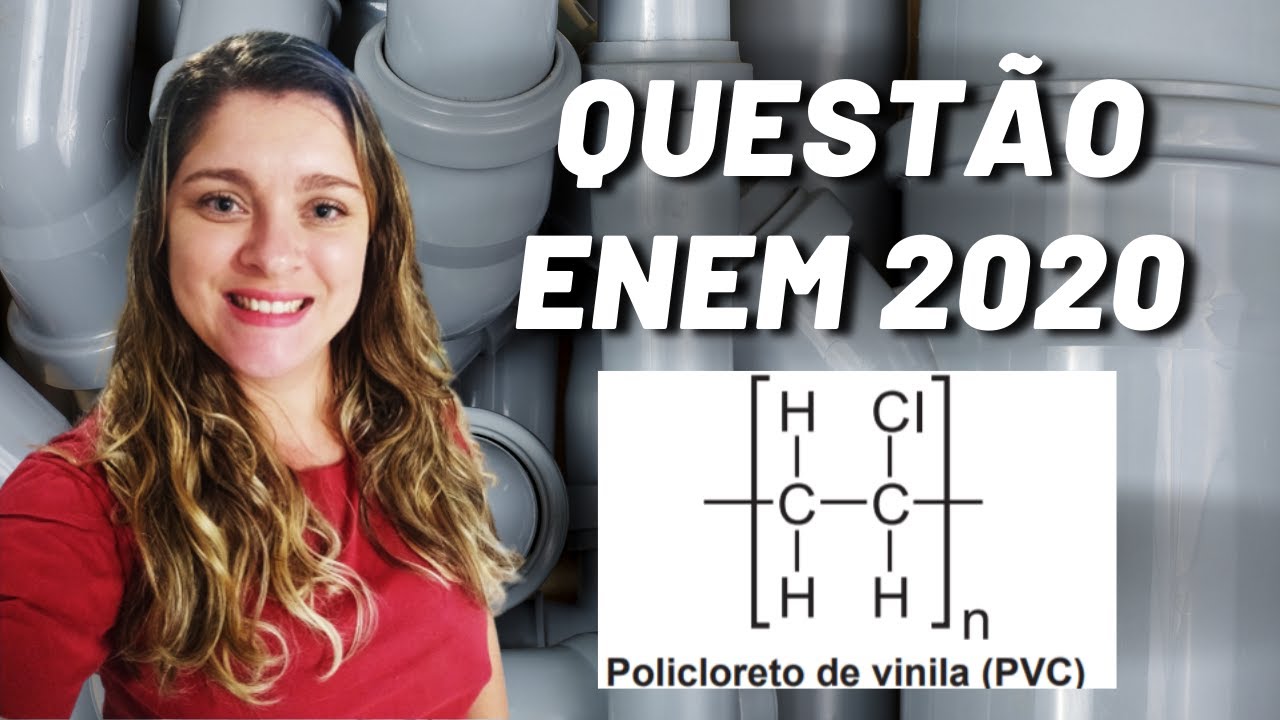
QUÍMICA ENEM 2020! "Nos dias atuais, o amplo uso de objetos de plástico ... -
Nos Dias Atuais O Amplo Uso De Objetos - FDPLEARN
