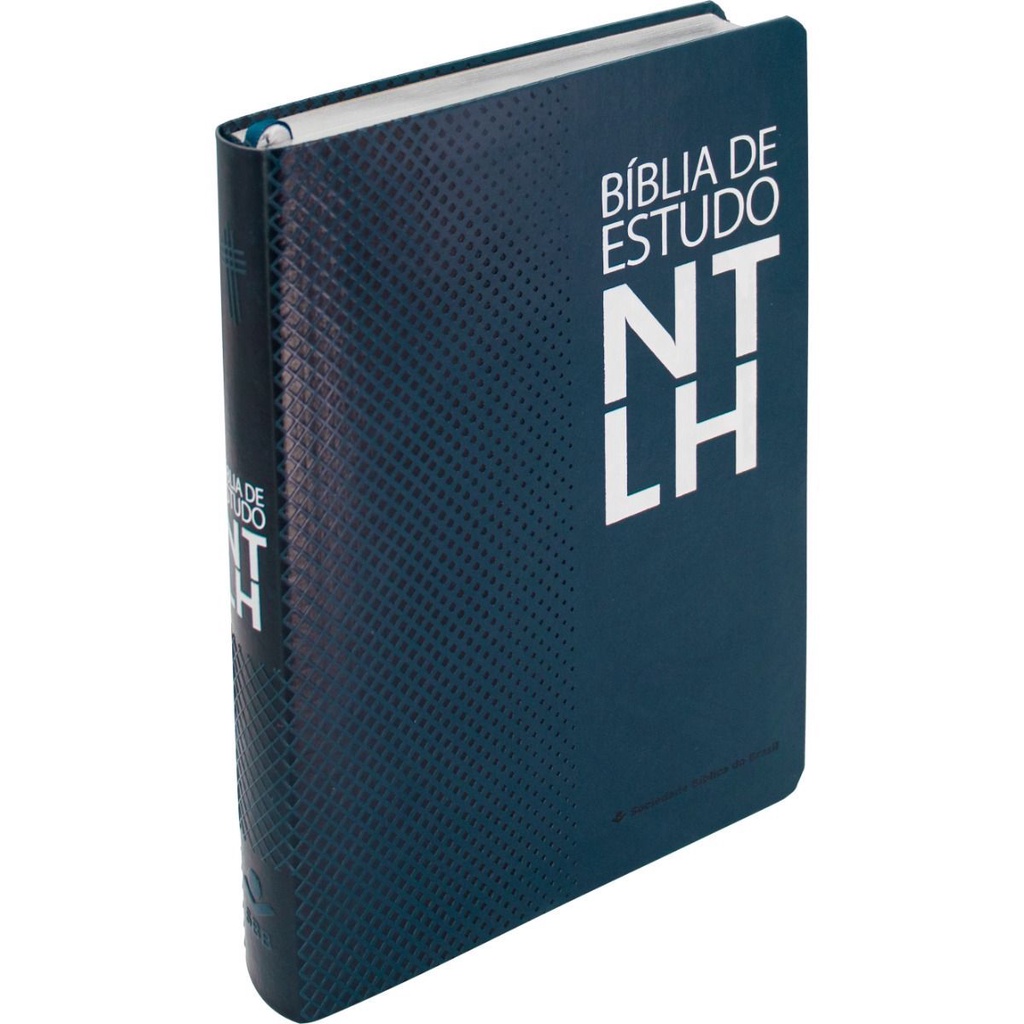
Nova Tradução Na Linguagem De Hoje Ntlh

Guia prático de autenticação NTLM em ambientes modernos
A autenticação NTLM continua sendo um problema comum em infraestruturas Windows, especialmente quando você precisa migrar serviços legados para nuvem ou integrar sistemas que não suportam Kerberos nativamente. O protocolo NTLM é basicamente um desafio-resposta triplo passo que funciona mesmo sem um domain controller disponível localmente, mas isso também significa que ele tem limitações sérias que a maioria dos scripts de automação ignora. O termo "tradução" aparece muito em contexts de reengineiraria de configurações legadas onde equipes precisam converter credenciais NTLMv1 para NTLMv2 ou simplesmente entender como o hash LM/NT gera tokens de sessão. Na prática, isso significa que ao invés de escrever do zero, você pega uma configuração existente — digamos, um script PowerShell que usa Invoke-WebRequest com credenciais armazenadas — e a adapta para um fluxo mais seguro sem quebrar a compatibilidade com servidores que ainda exigem autenticação NTLM. Um exemplo concreto: recentemente migrei um job scheduled que acessava um recurso SMB legítimo e precisei substituir o parâmetro -Credential do PowerShell, que por padrão tenta NTLMv2 automaticamente, por uma sessão HTTP explicitamente forçada com New-Object net.webrequest. O problema real apareceu quando o servidor remoto tinha o LM Compatibility Level configurado como 2 no registro (HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa), o que fazia com que ele aceitasse apenas NTLMv1 para certos serviços legacy — resultando em erro 0x8007052E. A solução foi forçar explicitamente o NegotiateSecurityProtocol através do [System.Net.ServicePointManager]::SecurityProtocol = [System.Net.SecurityProtocolType]::Tls12, e então usar o método .NET CredentialCache.DefaultNetworkCredentials em vez de credenciais hardcodadas, que evita o envio do hash LM em primeiro lugar.
O que a maioria dos manuais não menciona é que NTLM não tem proteção contra replay porque o nonce do servidor não é suficiente para garantir freshnes quando o canal não é criptografado. Por isso, em ambientes híbridos com VPN ou containers Docker que encaminham requisições para hosts Windows, você frequentemente vê falhas intermitentes de timeout que na verdade são negociações NTLM falhando porque a latência entre hops ultrapassa o window de sincronização do challenge. Nesses casos, o workaround padrão é habilitar o registro HKLM\SYSTEM\CurrentControlSet\Control\Lsa\LMCompatibilityLevel=3 (Send NTLMv2 response only) no cliente e usar TLS 1.2 obrigatório no serviço receptor. Se você precisa testar localmente antes de aplicar em produção, o comando curl mais direto é: curl -X GET https://seuservidor.local/api --negotiate -u : --tlsv1.2. Para scripts PowerShell automatizados, prefira System.Net.WebClient com Credentials=new-object System.Net.NetworkCredential("usuario","senha") e defina ServicePointManager.SecurityProtocol explicitamente. Evite usar CredUI ou interactive prompts em serviços rodando sob conta de sistema — eles bloqueiam a cadeia de credenciais e geram erros confusos de Access Denied que parecem problemas de rede mas são de permissão de token. Outra armadilha frequente: NTLM não suporta multihomed servers de forma confiável. Se o hostname resolve para múltiplas interfaces de rede, a resposta do challenge pode chegar pela interface errada e o cliente descarta como inválida. Nesses cenários, use o FQDN completo ao invés do NetBIOS name e force a rota de rede correspondente via route add ou interface binding no firewall.
O processo completo de migração de uma configuração NTLM legado para uma versão mais recente geralmente leva entre 30 minutos e 2 horas, dependendo do quão entrenched estão as credenciais hardcodadas e se há dependências de DNS internas. Ferramentas como PSExec e psexec -s CMD permitem testar a execução sob SYSTEM context sem a burocracia de criar uma conta de serviço dedicada. Mas lembre-se: NTLMv1 com hashes LM desabilitados ainda é vulnerável a relay attacks em domínios não completamente patcheados, então considere migrar para Kerberos delegated ou certificados client-side assim que a infraestrutura permitir. Para monitoramento contínuo, configure logs de audit do Windows (event ID 4624 com logon type 3 para rede, e 4625 para falhas) e use ferramentas como Get-WinEvent ou o Resource Monitor para identificar quais processos estão fazendo handshakes NTLM lentos ou falhos. Isso costuma revelar dependências ocultas que scripts automáticos nunca mostram.

Galeria
-

Review - BÍBLIA DE ESTUDO NTLH (Nova Tradução na Linguagem de Hoje ... -
Nova Tradução na Linguagem de Hoje (NTLH) | Logos Bible Software -
Bíblia Online NTLH — Nova Tradução na Linguagem de Hoje | Gospelmais -
Bíblia de Estudo | Nova Tradução na Linguagem de Hoje | NTLH | Capa ...