O Que E Animal Silvestre
Definição básica, mas com consequência prática
Ambiente de rede é qualquer área fora dos limites internos que uma empresa ou indivíduo controla diretamente. O que significa isso na prática é simples: você perde a capacidade de auditar, restringir ou monitorar tudo o que trafega por aí. Dados sensíveis passam por provedores de terceiros, roteadores urbanos e backbones internacionais antes de chegar ao seu destino. Isso não é teoria. É o que acontece quando você faz uma requisição HTTPS para um serviço hospedado fora do Brasil. Definir o que é um ambiente de rede externo exige distinguir entre o que você controla e o que não controla. A rede interna da sua empresa é interna. A internet, em geral, é externa. Mas existem camadas cinzentas que as pessoas costumam ignorar. VPNs site-to-site, conexões MPLS com parceiros, CDNs, provedores de cloud pública, APIs de terceros — tudo isso pode ser considerado externo dependendo de como você traça a linha de confiança. Eu trabalhei em uma implementação onde a equipe de segurança classificou automaticamente como "trusted" todo tráfego que vinha de IPs de data centers parceiro. Dois meses depois, um fornecedor de CDN sofreu comprometimento e o tráfego malicioso entrou pela porta que havíamos aberto. A correção envolveu mudar a classificação baseada em IP para classificação baseada em certificado e contexto de sessão. O processo levou cerca de três semanas e exigiu revisar políticas de mais de 40 regras de firewall.
Como identificar o que é realmente externo
O primeiro passo é mapear os limites. Você precisa saber exatamente onde termina a rede que você administra e onde começa o resto. Isso parece óbvio, mas a maioria das organizações que eu consultei não tinha um inventário atualizado de perímetros de rede. Eram apenas desenhos em PowerPoint que não refletiam a realidade há anos. Arping, traceroute, DNS reverse lookup são ferramentas básicas, mas suficiente para começar. Você precisa entender quais faixas de IP estão sob seu controle, quais são de provedores de internet, quais pertencem a serviços de nuvem e quais são de parceiros. Anotações importam. Documentação que ninguém consulta não serve para nada. Uma coisa que poucas pessoas levam em conta é a diferença entre conectividade externa e confiança externa. Ter acesso à internet não significa que o tráfego seja confiável. O oposto também é verdadeiro: conexões privadas com parceiros podem ser tão expostas quanto a internet aberta se não houver segmentação adequada. Eu vi isso em pelo menos meia dúzia de implementações onde a equipe misturava VLANs de parceiros com VLANs de usuários corporativos porque "era mais prático". Prático até dar errado.
Segurança em ambientes de rede externos
A segurança em perímetro externo funciona de forma diferente da segurança interna. Dentro da rede, você confia nos endpoints e nos usuários. Fora dela, confia em ninguém. Isso muda completamente a abordagem de defesa. Principais práticas que fazem diferença real: Segmentação de rede: Separe ambientes por função e nível de sensibilidade. Não coloque servidores de produção na mesma zona que máquinas de desenvolvimento. Isolar isso reduz drasticamente o raio de explosão quando um vetor externo é explorado.

Criptografia em trânsito: TLS 1.2 no mínimo, preferencialmente 1.3. Certificados válidos, sem autofirmados em produção. Eu vejo muitos environments de staging usando certificados autoassinados e depois esquecendo de trocar quando vão para homologação. Isso gera brechas que duram meses sem ninguém perceber. Monitoramento de tráfego: SIEM, flow logs, IDS/IPS. Dados que você não coleta, não consegue analisar. A maioria das empresas coleta logs mas não tem gente suficiente para revisá-los. Recomendo focar nos alertas de alta severidade primeiro e construir processamento para os demais gradualmente. Gestão de identidade externa: MFA para acesso a recursos críticos vindos de fora. Sem exceções. Pessoas que acessam de redes externas devem passar por verificação adicional. Isso é básico, mas ainda vejo muitas companhias permitindo acesso remoto com senha simples.
Erros comuns que eu vejo repetidamente
O primeiro erro é achar que firewall é suficiente. Firewall controla acesso, mas não inspecta conteúdo de forma profunda em todos os casos. WAF, sandboxing e inspeção SSL complementam o que o firewall não faz. Combinar as camadas é o que funciona na prática. O segundo erro é a falta de visibilidade. Sem logging adequado de conexões externas, você fica cego para ataques que já estão em andamento. Flow logs, logs de conexão e auditoria de políticas de segurança são fundamentais. Sem eles, detectar uma invasão depende de sorte. O terceiro erro, e talvez o mais crítico, é a dificuldade em manter inventários atualizados. Ativos que aparecem e desaparecem da rede sem registro. Endpoints sem patch, servidores órfãos, serviços cloud esquecidos. Essa dívida técnica se acumula silenciosamente até que algo quebre de forma visível — e quando quebra, geralmente é tarde demais para reagir com calma.
Uma situação específica que eu enfrenti envolveu um serviço de analytics de terceiros que recebia dados de usuários sem consentimento explícito. O contrato dizia que os dados eram anônimos, mas a implementação na prática enviava emails e IDs de dispositivo. A solução foi bloquear o tráfego para aquele domínio específico em todas as saídas de internet da empresa e negociar diretamente com o fornecedor a remoção dos campos identificadores. Levar onze dias para resolver, mas evitou uma notificação de incidente regulatório.

Cenários onde a abordagem tradicional falha
Modelos de segurança baseados puramente em perímetro físico não funcionam mais quando a maior parte do tráfego vai direto para a internet, contornando seus controles. Arquiteturas zero trust surgiram exatamente para responder a isso, mas a implementação não é trivial e exige mudança cultural, não apenas tecnológica. Outro ponto fraco é a dependência de provedores de conectividade. Se seu uplink principal cai, você não tem visibilidade do que está acontecendo lá fora. Ter backup com monitoramento independente ajuda, mas raramente as equipes de segurança têm recursos para isso de forma consistente. Finalmente, a velocidade de propagação de ameaças em redes externas supera a capacidade de resposta manual na maioria dos casos. Automação de resposta a incidentes para eventos de perímetro externo deve ser considerada desde o início do design de segurança, não como complemento posterior.
Galeria
-

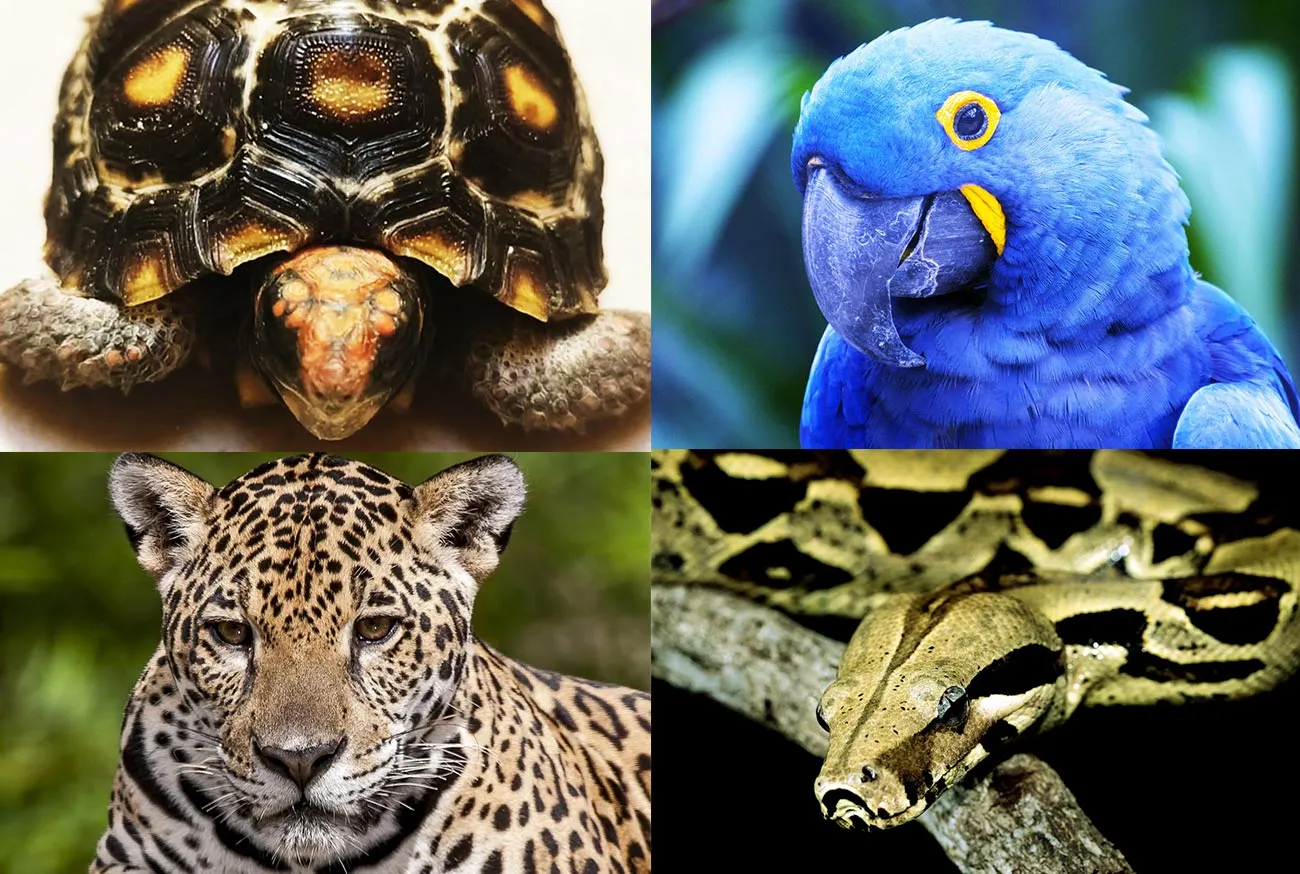
Animal Fauna Silvestre Naturaleza - Foto gratis en Pixabay - Pixabay -

Animales Fauna Silvestre Especies - Foto gratis en Pixabay - Pixabay -

Animales silvestres: definición, ejemplos y protección
