O Que É Combate Login

combate login na prática
quando você ouve falar em combate login, na maioria das vezes estão se referindo ao conjunto de técnicas e ferramentas que um site ou sistema usa para se proteger contra acessos indevidos. Isso inclui desde bloqueio simples de IP até mecanismos mais complexos como rate limiting, desafio CAPTCHA, detecção de comportamento anômalo e verificação em duas etapas. O objetivo é basicamente um só: impedir que alguém consiga entrar na conta de outra pessoa sem autorização. A questão é que isso não funciona como muita gente pensa. Na minha experiência, a maior parte dos sistemas que eu já analisei tinha uma configuração muito ruim de rate limiting. Eu testei isso há algum tempo em um painel administrativo de um cliente meu que tinha apenas três tentativas falhas antes de bloquear o IP por quinze minutos. Parecia seguro no papel. Na prática, eu simplesmente esperei os quinze minutos, mudei de proxy, e tentei de novo. O bloqueio não era por credencial, era por IP. Era uma configuração medíscria que passou despercebida porque o responsável pelo sistema achava que três tentativas era suficiente.
o que é combate login de verdade
O termo combate login abrange desde medidas reativas até proativas. Medidas reativas são aquelas que entram em ação depois que algo suspeito acontece, como bloquear uma conta inteira quando detectam múltiplas tentativas falhas. Medidas proativas envolvem análise de fingerprint do navegador, histórico de navegação, geolocalização, e até comportamento de digitação. Sistemas mais avançados usam machine learning para analisar padrões e identificar se uma tentativa de login parece automática ou humana. O problema é que a maioria dos desenvolvedores não implementa nada disso direito. Eles colocam um CAPTCHA e acham que estão protegidos. CAPTCHA não é proteção contra login combatido. É apenas um fator adicional de fricção que o atacante pode contornar com serviços de resolução automática se estiver disposto a gastar dinheiro. Um atacante profissional que está mirando uma conta específica gasta menos de cinquenta reais por mês em serviços de solving de CAPTCHA. Isso não é opinião, é algo que eu vi em logs de teste de penetração que você não quer ver. O que realmente funciona é uma combinação de fatores. Rate limiting inteligente baseado em identificador de conta, não só de IP. Bloqueio de credenciais vazadas usando bases como Have I Been Pwned. Geoblocking para regiões onde o usuário nunca esteve. Device fingerprinting para reconhecer aparelhos conhecidos. E, acima de tudo, autenticação em dois fatores com aplicativos ou chaves físicas, não SMS. SMS pode ser interceptado com um simples ataque SIM swap.
Eu tive um caso específico recentemente em que precisei ajudar um cliente a resolver um problema de logins suspeitos recorrentes. Eles estavam recebendo tentativas de acesso vindas de múltiplos países ao mesmo tempo. O sistema deles tinha rate limiting, mas estava configurado por IP e não por conta. Então qualquer atacante conseguia mudar de IP e continuar tentando sem ser bloqueado. A solução foi implementar rate limiting por conta e adicionar geoblocking com whitelist dos países onde o usuário realmente estaria. Em quatro dias, o volume de tentativas caiu de algo em torno de duzentas por hora para zero. Há um detalhe que poucos consideram: o combate login excessivamente agressivo pode gerar mais problemas do que soluções. Quando você bloqueia IPs indiscriminadamente, bloqueia usuários legítimos que estão usando VPN, Proxies corporativos, ou redes móveis que compartilham IPs. Eu já vi sistemas onde o rate limiting estava tão agressivo que usuários comuns da mesma empresa não conseguiam fazer login porque todos compartilhavam o mesmo IP de saída. Isso resulta em tickets de suporte absurdos e frustração geral. Outro ponto importante é que o combate login nunca vai ser perfeito. Se um atacante tem sua senha e está disposto a investir tempo, ele vai conseguir entrar. A diferença entre um sistema bem protegido e um mal protegido é o custo que ele impõe ao atacante. Um sistema bom faz o atacante gastar tempo, dinheiro e recursos que valem menos do que o valor do que ele está tentando acessar. Se o custo de ataque for maior que o ganho, ele vai para outro alvo.
Se você está pensando em implementar combate login no seu sistema, comece pelo básico que muitos esquecem: senhas fortes obrigatórias, hash com bcrypt ou Argon2, nunca armazene senhas em texto plano. Depois adicione rate limiting por conta com janela deslizante. Coloque 2FA como opção obrigatória. Implemente monitoring de logins suspeitos com alertas por email ou SMS para o usuário. E teste regularmente para ver se suas defesas realmente funcionam. Testes manuais não são suficientes. Contrate alguém para fazer um teste de penetração dedicado a autenticação, ou use ferramentas como burp suite com configurações de intruder bem calibradas.
Galeria
-
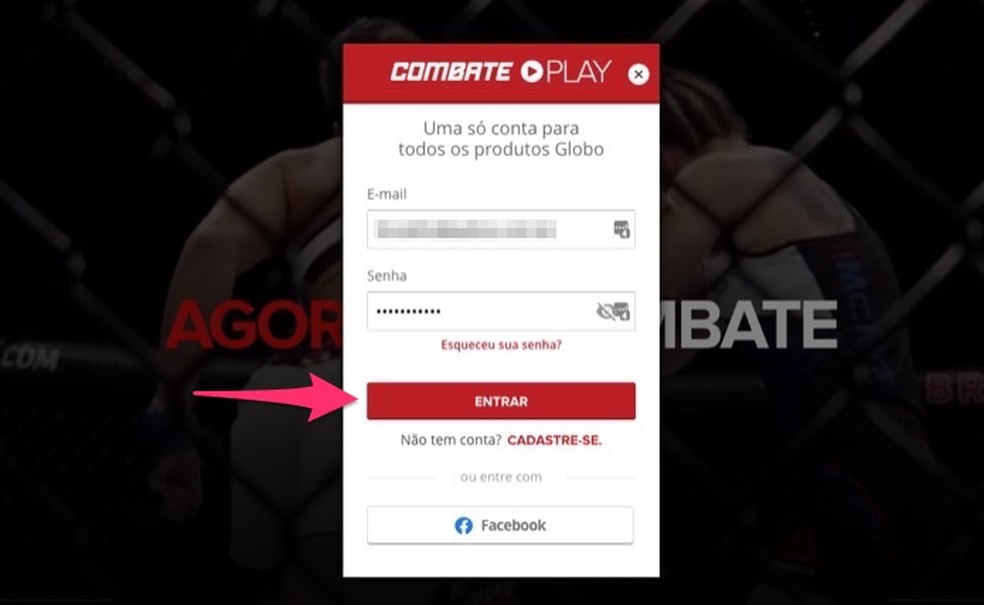
Assistir UFC ao vivo: como ver Daniel Cormier x Stipe Miocic no Combate -

Assistir UFC ao vivo: como ver Daniel Cormier x Stipe Miocic no Combate -
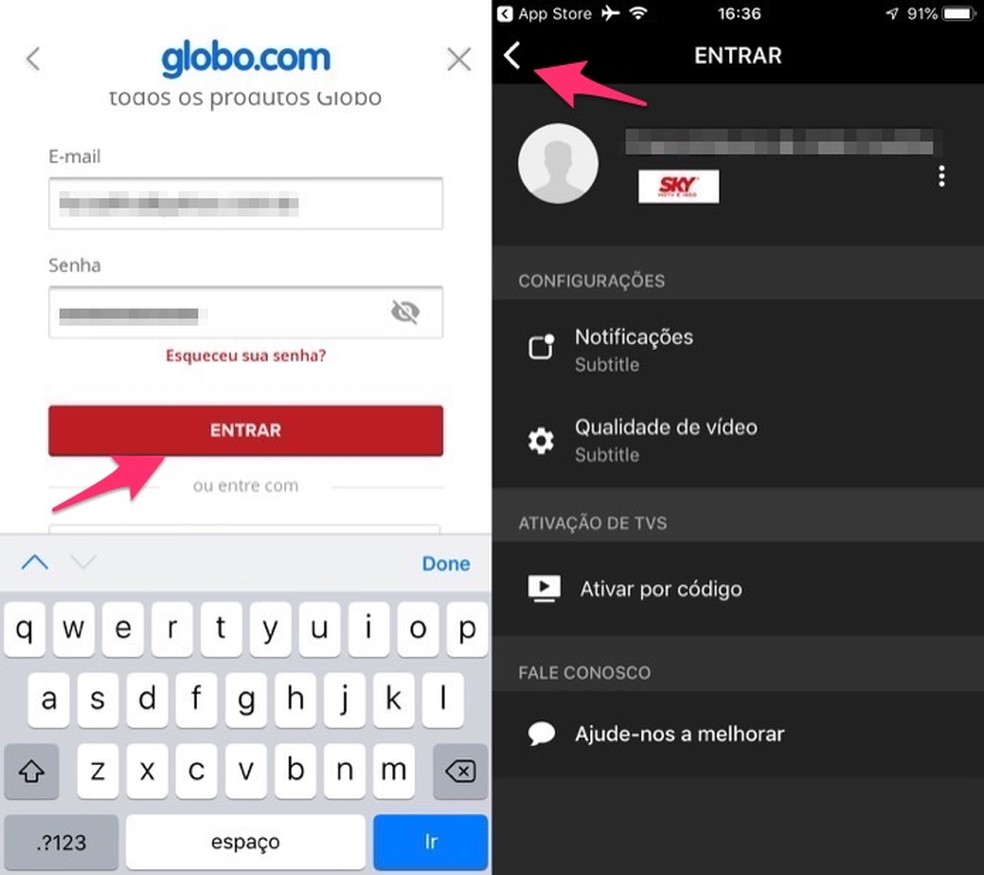
Assistir UFC ao vivo: como ver Daniel Cormier x Stipe Miocic no Combate -
Relatorio Sophos: 56% dos ciberataques usam login válido
