O Que É Encapsulamento Na Programação Orientada A Objetos

Encapsulamento: o que realmente é e por que você provavelmente está usando errado
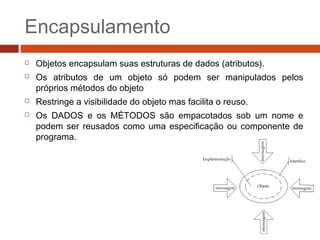
Encapsulamento é o mecanismo que permite esconder os detalhes internos de uma classe e expor apenas o que precisa ser acessado de fora. Nada mais, nada menos. Você define atributos como privados e fornece métodos públicos para interagir com eles. Ponto. Muita gente confunde encapsulamento com só usar getters e setters em tudo. Isso é um erro comum. Getters e setters excessivos na verdade violam o princípio do encapsulamento, porque estão expondo o estado interno da classe de forma desnecessária. O correto é expor comportamento, não dados.
O que é encapsulamento na programação orientada a objetos
No Python, o encapsulamento funciona de forma diferente do que você vê em Java ou C++. O Python não tem modificador de acesso privado real. Em vez disso, usa convenções: um sublinhado simples (_) antes do nome indica que é interno, e dois sublinhados (__), chamado name mangling, torna o atributo efetivamente inacessível diretamente pelo nome original. Na prática, eu trabalho com um sistema de controle financeiro onde precisamos garantir que nenhum saldo seja modificado diretamente. Eu criei uma classe ContaBancaria onde o atributo _saldo é protegido e só pode ser alterado através dos métodos deposito() e saque(). Isso previne que outro desenvolvedor, ou até mesmo eu em um momento distraído, faça conta.saldo = 999999 sem passar pela validação de sacos diários. Aqui vai um exemplo simples:
class ContaBancaria:
    def __init__(self, titular, saldo_inicial=0):
        self._titular = titular
        self._saldo = saldo_inicial

    def deposito(self, valor):
        if valor > 0:
            self._saldo += valor
            return True
        return False

    def saque(self, valor):
        if 0 < valor <= self._saldo:
            self._saldo -= valor
            return True
        return False

    @property
    def saldo(self):
        return self._saldo
Perceba que não há getter nem setter para o saldo. O atributo _saldo é acessível apenas internamente. Quem chama o código vê apenas o método saque() e deposito(), que já fazem as validações necessárias. O principal benefício é a manutenibilidade. Quando um atributo é encapsulado, você pode mudar a lógica interna sem quebrar o código que depende da classe. Se no futuro você decidir que o saldo deve ser calculado de forma diferente, basta modificar o método saque() ou deposito() sem tocar no resto do sistema. Outra vantagem importante é o controle de acesso. Você evita que estados inválidos sejam criados acidentalmente. Um saldo negativo em uma conta bancária seria um bug grave, e o encapsulamento ajuda a prevenir isso.
Mas o encapsulamento tem limitações reais. Primeiro, em Python, o encapsulamento é baseado em convenção, não em enforcement. Alguém ainda pode acessar _saldo diretamente se quiser. Isso é aceitável na comunidade Python — o princípio é "somos adultos aqui". Se você precisa de privacidade real, precisa de um framework ou metaclasse que forçe o comportamento. Segundo, o encapsulamento excessivo pode tornar o código difícil de testar. Se todos os atributos são privados e não há como injetar dependências, seus testes unitários vão sofrer. A solução é usar protocolos de injeção de dependência ou criar subclasses para testes, mas isso adiciona complexidade.
Quando não usar encapsulamento
Dados estruturais simples, como um objeto DTO (Data Transfer Object) ou um registro de banco de dados, geralmente não precisam de encapsulamento. Criar getters e setters para cada campo só aumenta o boilerplate sem adicionar valor. Em Python, o dataclasses do módulo padrão é perfeito para esses casos. Você define os campos, o Python gera o __init__, __repr__ e outras funções úteis automaticamente. Não há necessidade de encapsular algo que é essencialmente um contêiner de dados.
from dataclasses import dataclass

@dataclass
class Cliente:
    nome: str
    email: str
    telefone: str
Este objeto não precisa de métodos de acesso. Ele existe para transportar dados, não para impor comportamento. Um ponto que muitos ignoram: o encapsulamento funciona diferente em hierarquias de herança. Em Python, atributos com name mangling (dois sublinhados) são renomeados para _Classe__atributo. Isso significa que subclasses não podem acessar diretamente esse atributo pelo nome original, mas podem criar um novo atributo com o mesmo nome na subclass. Isso cria um comportamento interessante: o encapsulamento protege contra acesso acidental de fora da classe, mas não impede que subclasses redefinam o atributo. Na prática, isso raramente é um problema, mas é bom saber.

Alternativas ao encapsulamento tradicional
Se você precisa de privacidade real, considere usar propriedades (properties) com validação. Elas permitem que você controle como um atributo é definido e lido, mantendo a interface limpa. Essa abordagem é mais segura que o encapsulamento simples, porque qualquer tentativa de definir um preço negativo vai disparar uma exceção imediatamente. Primeiro: transformar todas as classes em caixas-pretas com dezenas de getters e setters. Isso é anti-encapsulamento disfarçado. Se você precisa de tantos acessadores, provavelmente sua classe está fazendo demais ou o design está errado.
Segundo: usar atributos privados (_) quando não há necessidade real de esconder nada. Convenções de naming são úteis, mas não devem ser usadas em excesso. Se o atributo não precisa ser protegido, deixe-o público. Terceiro: esquecer que o encapsulamento não é sinônimo de segurança. Em Python, praticamente nada é verdadeiramente privado. Se você precisa de segurança, use camadas de aplicação, validação de entrada e testes, não apenas encapsulamento.
Galeria
-

Programação orientada a objetos: tudo que você precisa saber -
Apresentação programação orientada à objetos | PPT -

Introdução à Programação Orientada a Objetos no Python
