O Que É Hospedeiro Intermediario

O que fazer quando um serviço não funciona diretamente
Muitas vezes você vai tentar acessar algo e o sistema simplesmente devolve erro. O caminho direto não existe. Nesse momento entra uma camada que recebe a sua solicitação, encaminha para onde precisa ir, espera a resposta e devolve para você. Esse é o princípio básico de tudo que vamos discutir aqui. Não é mágica, é apenas intermedição técnica. Eu já perdi duas horas num dia qualquer do último ano tentando conectar um serviço legado a uma API moderna que tinha mudado a porta e o formato de requisição sem avisar ninguém. O serviço antigo enviava XML. A API nova exigia JSON. Ambas falhavam sozinhas. A solução foi colocar um ponto intermediário em entre elas, fazer a tradução, tratar os timeouts e logar o que estava acontecendo. Foi isso, nada mais.
o que é hospedeiro intermediario
Na prática, hospedeiro intermediario se refere a qualquer mecanismo ou entidade que fica no meio do caminho entre dois sistemas, serviços ou partes de uma rede. O termo aparece em contextos diferentes. Em infraestrutura de TI pode ser um proxy, um gateway, um balanceador, um serviço de orquestração. Em biologia ou saúde pública, hospedeiro intermediario é um organismo que abriga um patógeno em uma fase de seu ciclo de vida antes de chegar ao hospedeiro final. O conceito central é o mesmo: algo que faz ponte. Recebe, processa, encaminha, retorna. Sem ele, a comunicação direta falha.
Como funciona na prática
Vou usar o exemplo mais comum que eu vejo no dia a dia. Você tem um serviço que precisa conversar com outro serviço através de uma rede insegura ou com restrição de acesso. Se você conectar direto, perde dados ou a conexão cai. Coloca-se um hospedeiro intermediario entre eles. Esse hospedeiro se conecta a cada lado separadamente, faz a tradução de protocolo quando necessário, mantém a sessão viva e encapsula a comunicação. Um detalhe que pouca gente explica: o hospedeiro intermediario introduz latência. Cada salto extra na rede adiciona tempo de resposta. Num cenário real, isso pode significar de 50ms a 300ms a mais, dependendo da carga e da complexidade da tradução. Isso é importante saber antes de decidir usar essa arquitetura. No meu caso específico, o problema era ainda mais chato. O serviço legado tinha certificado TLS desatualizado e recusava conexão com versões modernas de bibliotecas. Eu precisava que a camada intermediária aceitasse conexões novas mas conseguisse falar com o sistema antigo. A solução que funcionou foi colocar um NGINX reverso configurado para aceitar TLS 1.3 do lado do cliente, reencaminhar com TLS 1.0 do lado do servidor legado, e fazer cache das respostas mais frequentes. O tempo de resposta caiu de cerca de 8 segundos para 1,2 segundos nas requisições repetidas porque o proxy passou a servir do cache interno.

Erros comuns
Pessoas costumam achar que basta colocar um proxy e pronto. Não é bem assim. Um dos erros mais frequentes é não tratar timeouts adequadamente. Quando o serviço de trás demora ou cai, o hospedeiro intermediario precisa decidir o que fazer. Devolver erro imediatamente? Esperar? Retentar? Sem uma política clara, o sistema fica instável e você gasta tempo debugging em vez de resolver o problema real. Outro erro é ignorar logging e monitoramento. Se o intermediário não registra o que passa por ele, você vira cego. Uma configuração básica de logs com timestamps, IP de origem, endereço de destino, código de status e duração da requisição resolve grande parte da dor de cabeça. Leva uns 10 minutos para configurar e economiza horas depois. Também existe o problema de trust chain. Se o hospedeiro intermediario precisa se comunicar com serviços que usam certificados próprios, você vai precisar lidar com SSL pinning, certificados self-signed ou configurações de CA personalizadas. Isso complica a manutenção. Eu vi um projeto inteiro cair porque um certificado intermediário expirou e ninguém monitorava o prazo de validade.
Quando não usar
Não adianta romantizar a solução. Em alguns cenários, usar um hospedeiro intermediario é pior do que resolver o problema na raiz. Se você tem dois serviços que poderiam se comunicar diretamente com um simples ajuste de configuração de rede, adicionar uma camada intermediária só aumenta a superfície de ataque e a complexidade operacional. Outro caso: throughput muito alto. Se o tráfego é da ordem de dezenas de milhares de requisições por segundo, um proxy intermediário mal dimensionado vai se tornar gargalo rapidamente. Neste cenário, o ideal é trabalhar com balanceadores de carga especializados ou redes de edge computing, não com soluções genéricas de intermediário. E tem ainda a questão da segurança. Um hospedeiro intermediario é, por definição, um ponto único de falha. Se ele for comprometido, todo o tráfego passa pelas mãos dele. Criptografia de ponta a ponta ajuda, mas se o próprio intermediário precisa decifrar e reencapsular, o risco existe. Sempre avalie se o benefício justifica o risco adicional.
Resumo técnico rápido
Se você precisa de uma referência rápida, aqui vai o essencial:
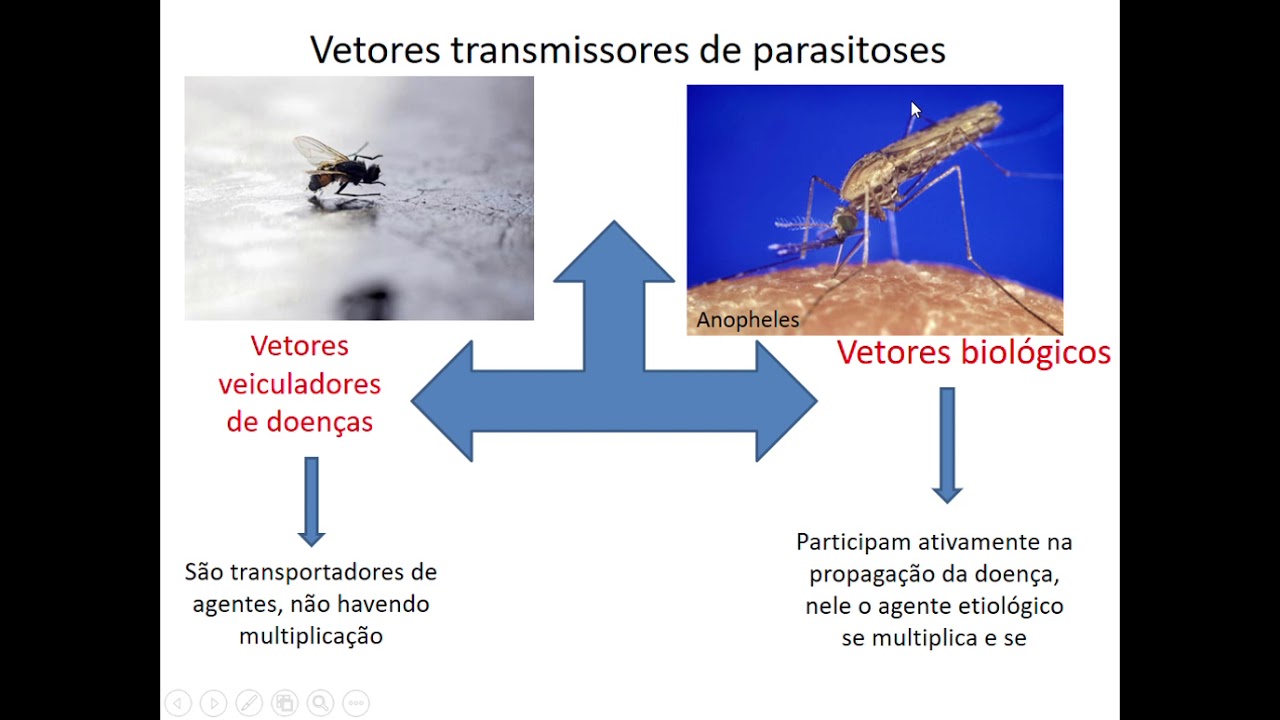
- Definição: camada que fica entre dois pontos de comunicação, recebendo, processando e reencaminhando dados
- Funções típicas: tradução de protocolo, cache, balanceamento, segurança, logging
- Prós:resolve incompatibilidades, centraliza controles, melhora performance com cache
- Contras:latência adicional, ponto único de falha, complexidade operacional aumentada
- Alternativas quando não conviene usar: refatorar os sistemas para comunicação direta, usar service mesh, adotar APIs padrão
Aprendi isso na marra, depois de ver três projetos diferentes falharem por causa de decisões erradas sobre onde e quando colocar uma camada intermediária. O conhecimento técnico importa, mas o julgamento sobre a arquitectura importa mais.
Galeria
-
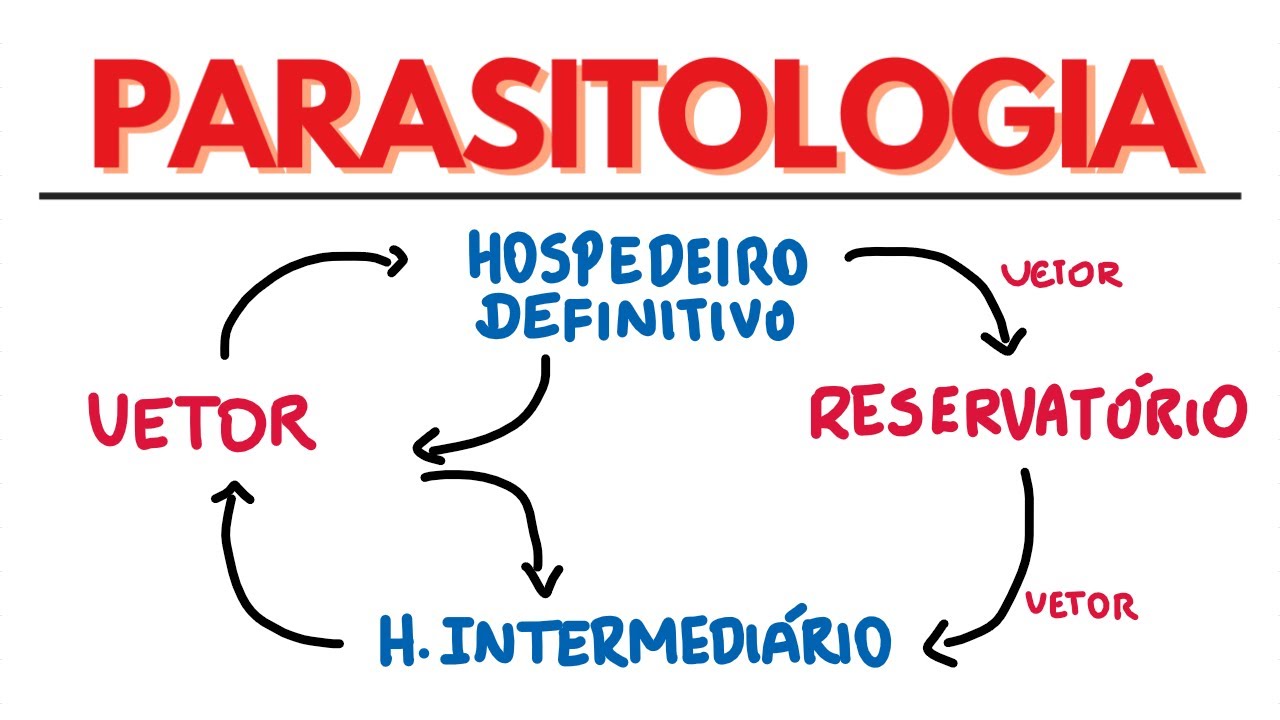
Parasitologia: Introdução (Hospedeiro Definitivo, Intermediário ... -

Hospedeiro Intermediario Da Esquistossomose - FDPLEARN -

O Que é Hospedeiro Definitivo - FDPLEARN
