O Que É Um Hospedeiro

O que é um hospedeiro na prática
Um hospedeiro, também chamado de host, é qualquer dispositivo conectado a uma rede que possui um endereço IP e participa da comunicação de dados. Pode ser um servidor web, um computador pessoal, um smartphone, um roteador, um dispositivo IoT ou até mesmo um switch inteligente. A definição técnica é simples, mas o que acontece quando você começa a gerenciar esses dispositivos na vida real é bem diferente do que os tutoriais mostram. No modelo OSI, o hospedeiro opera nos camadas superiores — transporte, sessão, apresentação e aplicação — enquanto a infraestrutura de rede (roteadores, switches, cabos) fica nas camadas inferiores. Isso significa que a responsabilidade do hospedeiro é preparar, enviar e receber dados, não encaminhar tráfego entre redes. Um roteador é um dispositivo de rede, não um hospedeiro no sentido estrito, embora ele também tenha um endereço IP. O que eu aprendi na prática é que a distinção importa quando você está configurando firewalls, políticas de QoS ou sistemas de monitoramento. Se você tratar um roteador como hospedeiro, vai aplicar regras erradas. Já vi isso acontecer em redes de pequenas empresas onde o administrador configurava o firewall sobre o roteador pensando que estava protegendo os hosts, quando na verdade os hosts nem estavam sendo avaliados corretamente pelas ACLs.
Como funciona na prática
Cada hospedeiro tem um sistema operacional que gerencia seus recursos de rede. No Linux, você verifica os hosts conectados com comandos como ip neigh ou ss -tn. No Windows, o netstat e o Get-NetTCPConnection no PowerShell fazem o mesmo trabalho. A ideia é sempre a mesma: identificar quais conexões estão ativas, quais endereços IP estão em uso e como o tráfego está fluindo. Quando você implanta um serviço — digamos, um servidor web com Apache ou Nginx — aquele hospedeiro passa a aceitar conexões de entrada em portas específicas. A porta 80 para HTTP, a 443 para HTTPS. Mas o problema real começa quando múltiplos serviços competem pela mesma interface de rede. Em um servidor que hospeda website, banco de dados e API ao mesmo tempo, a configuração de bind addresses e firewall rules exige atenção, porque um erro aqui pode expor o banco de dados publicamente. Eu perdi duas horas numa madrugada depurando um problema onde um container Docker na porta 5432 estava acessível de fora porque o daemon do Docker reescrevia as regras de iptables automaticamente, sobrescrevendo minhas regras manuais de firewall. A solução foi mover o banco de dados para uma rede bridge isolada e configurar o PostgreSQL para ouvir apenas em 127.0.0.1, além de ajustar o arquivo /etc/docker/daemon.json com "iptables": false para parar de sobrescrever as regras. Isso economiza dor de cabeça se você trabalha com containers e firewall ao mesmo tempo.
Pegadinhas que ninguém conta
A primeira: endereçamento IP dinâmico. Muitos hospedeiros em redes corporativas e residenciais recebem IPs por DHCP. Isso parece conveniente até o dia em que você precisa fazer roteamento de portas no firewall ou configurar acesso SSH com base em IP fixo. A solução óbvia é reservar o IP no DHCP ou configurar um IP estático no próprio hospedeiro. Eu recomendo a reserva no DHCP do roteador, porque se você colocar IP estático no dispositivo e o lease expirar ou o DHCP ser reconfigurado, pode haver conflito de IP — e isso para toda a rede. A segunda pegadinha é mais sutil. Hospedeiros com múltiplas interfaces de rede — algo comum em servidores e em notebooks corporativos com Wi-Fi e Ethernet simultâneos — podem ter comportamento de roteamento imprevisível. O sistema escolhe a interface de saída com base na tabela de roteamento, e se você não entender como essa tabela funciona, seu tráfego pode sair pela interface errada. Eu já vi um servidor de backup enviar dados de saída pela interface de gerenciamento em vez da interface de dados, resultando em transferências 10 vezes mais lentas. A correção foi ajustar a métrica da rota e adicionar uma route específica para a sub-rede de destino.

Limitações e onde o conceito falha
O modelo tradicional de hospedeiro assume uma máquina com um sistema operacional completo e controle direto sobre suas interfaces de rede. Com a virtualização e contêineres, essa linha fica borrada. Um contêiner Docker tem seu próprio namespace de rede, mas não é um hospedeiro completo — ele compartilha o kernel do host. Um VM sim, mas depende da camada de hypervisor. Em ambientes de nuvem, como AWS ou Azure, um "host" é uma instância virtual sem acesso físico ao hardware, e o conceito de rede se mistura com VPCs, security groups e network ACLs que são conceitos completamente diferentes do que você encontra em uma rede física. Se você está começando com hospedagem de serviços, o caminho mais seguro é: começar com um único hospedeiro físico ou VM, dominar o básico de rede (IP, subnet, DNS, firewall), e só então escalar. Tentar gerenciar dezenas de hospedeiros sem entender como o tráfego flui entre eles é o jeito mais rápido de criar problemas que levam dias para resolver. A ferramenta que eu uso rotineiramente para mapear hospedeiros e suas conexões é o nmap. Um nmap -sn 192.168.1.0/24 te mostra todos os hosts ativos na rede em segundos. Para verificar portas abertas em um hospedeiro específico, nmap -p- 192.168.1.50 varre todas as 65535 portas. Se você precisa de algo mais rápido para monitoramento contínuo, o nmap com --script pode coletar informações de serviços rodando nos hospedeiros, mas isso aumenta o tempo de scan significativamente.
Galeria
-

O Que é Hospedeiro Definitivo - FDPLEARN -
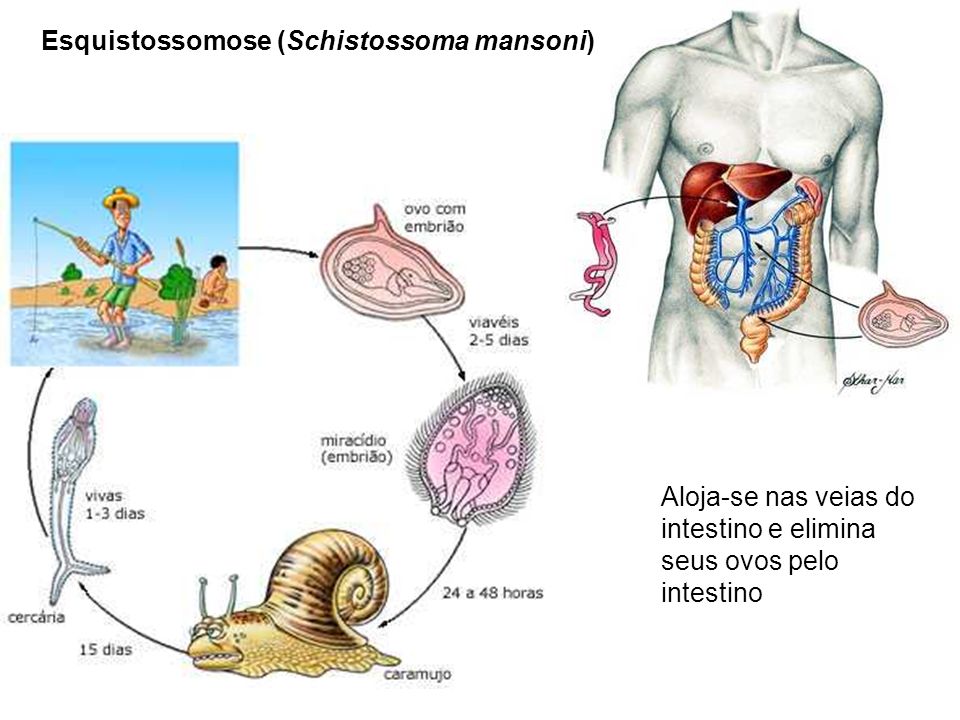
O Que é Hospedeiro Definitivo - FDPLEARN -
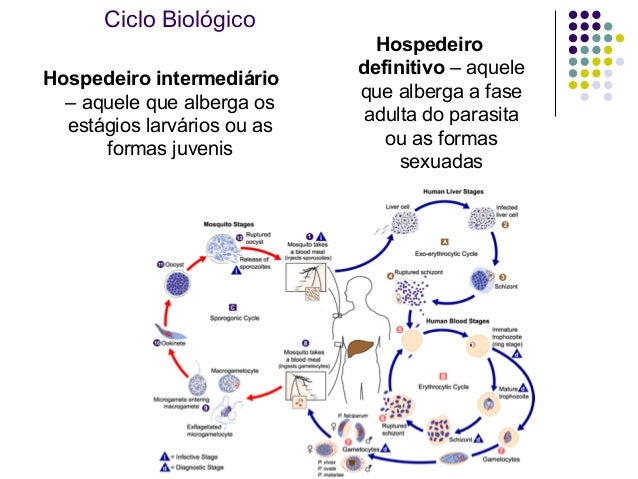
Aula 1 conceitos gerais e interação parasito-hospedeiro (2) -

Interações patógeno-hospedeiro - Bioloja
