O Que Que Significa Tpm

O que é TPM no fundo
TPM significa Trusted Platform Module. É um chip de segurança dedicado que fica na placa-mãe (ou integrado ao processador) e serve para guardar chaves criptográficas de forma isolada. O sistema operacional usa essas chaves para criptografia de disco, autenticação e verificação de integridade durante o boot. Nada mais do que isso.Muita gente confunde com um recurso de software. Não é. É hardware. Pode ser um chip discreto vendido separadamente, mas hoje em dia a maioria das CPUs — Ryzen 2000 pra frente, Intel 8ª geração pra frente — já vem com o TPM embutido no processador, chamado fTPM na AMD e PTT na Intel. Funciona da mesma forma na prática. Na prática, o TPM é o que permite o BitLocker funcionar de verdade. Sem ele, o Windows ainda permite criptografar o disco, mas as chaves ficam armazenadas em claro na memória ou no registro. Com TPM, as chaves são seladas — só são desbloqueadas se o estado do sistema corresponder ao esperado no momento do boot. Se alguém modificar o bootloader ou tentar ler a chave por outro meio, o disco simplesmente não descriptografa. Também é usado para Windows Hello, attestation de aplicativos, proteção de credenciais em enterprise, e desde o Windows 11 virou requisito obrigatório para instalação limpa. A versão mínima exigida é TPM 2.0.
Como verificar se você tem TPM ativo
Abre o prompt de comando e roda tpm.msc. Se aparecer "Módulo de plataforma confiável pronto para uso" com versão 2.0, está funcionando. Se disser "TPM não encontrado" ou "TPM não habilitado", precisa entrar na BIOS/UEFI e ativar. Em placas AMD procure por fTPM ou AMD fTPM. Em Intel, procure por PTT ou Intel PTT. A configuração varia muito entre fabricantes — às vezes fica em Security, às vezes em Advanced, às vezes em Configuration. Se quiser ser mais preciso, roda Get-Tpm no PowerShell e vê o campo TpmReady. Também dá pra checar pelo Gerenciador de Dispositivos, seção Segurança do dispositivo, onde o chip TPM aparece listado.
Problema real que eu vi e como resolvi
Tive um caso recente de um notebook Dell com Windows 11 onde o BitLocker travava pedindo a chave de recuperação a cada reinicialização. O TPM estava listado como pronto no tpm.msc, mas o Windows não conseguia selar as chaves corretamente. O problema era uma configuração específica da BIOS chamada TPM Emulation — estavam rodando em modo Legacy/CSM com o TPM em modo disabled, e quando entravam no modo UEFI, o estado do chip não ressetava direito. A solução foi: entrar na BIOS, desativar CSM completamente, garantir que o fTPM estivesse em Enabled e modo Discrete (não Emulation), salvar, e depois no Windows executar tbs.msc, clicar em "Invalidate TPM Startup Keys" e reiniciar. A partir daí o BitLocker estabilizou. Gastei cerca de 40 minutos nesse processo, e o troubleshooting ia muito além do óbvio porque o tpm.msc mostrava status positivo mesmo com o problema existente. Primeiro: ter TPM 2.0 não garante compatibilidade com Windows 11 automaticamente. O Windows Update faz uma verificação adicional que às vezes falha por culpa de drivers de chipset desatualizados. Atualiza o driver do chipset da fabricante antes de rodar o PC Health Check ou o Assistente de Instalação do Windows 11. Segundo: muitos usuários que fazem upgrade de CPU herdam o TPM junto quando a placa-mãe usa fTPM, mas se for chip discreto, precisa configurar manualmente na BIOS. E terceiro: desabilitar o TPM após usar BitLocker é arriscado. Se você desativar o chip sem antes exportar as chaves de recuperação ou desligar a criptografia, pode perder acesso aos dados permanentemente. Já vi isso acontecer em estações de trabalho onde o técnico desabilitou o TPM pra resolver um conflito e o usuário não tinha a chave de 48 dígitos guardada. O TPM não protege contra malware em tempo de execução, não impede engenharia social, e não criptografa dados em trânsito — isso é papel do TLS. Também não é bala de prata para privacidade. O chip apenas garante que certas operações criptográficas aconteçam num ambiente isolado. Se alguém já tem acesso físico e poder de root, o TPM é contornado ou ignorado em muitos cenários. E em discos rígidos antigos com controladores IDE, a integração com BitLocker + TPM pode ser problemática, exigindo ajustes manuais no BCDEdit.

Se o seu cenário é basicamente usar BitLocker em um sistema moderno, manter o TPM habilitado e atualizado é suficiente. Para entropia adicional ou censores mais sofisticados, combine com VPN e criptografia em camadas. O TPM é uma peça do quebra-cabeça, não o quebra-cabeça inteiro.
Galeria
-

TPM Industrial: o que é, benefícios e como aplicar | ADV -
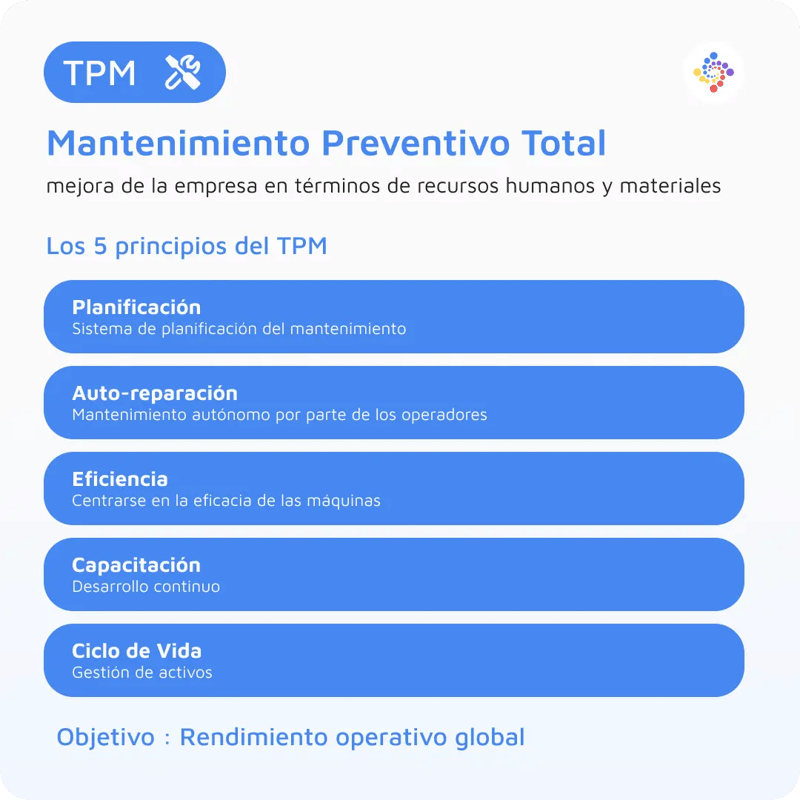
Tpm: Qué Es Y Como Alcanzarlo _ Metodología TPM: Optimizando la ... -

¿Qué es el mantenimiento productivo total (TPM)? -

Método Tpm: O Que É, Quais Os Benefícios E Como Aplicar – MEVBRH
