O Que São Informações Restritas
Classificação de dados no dia a dia corporativo
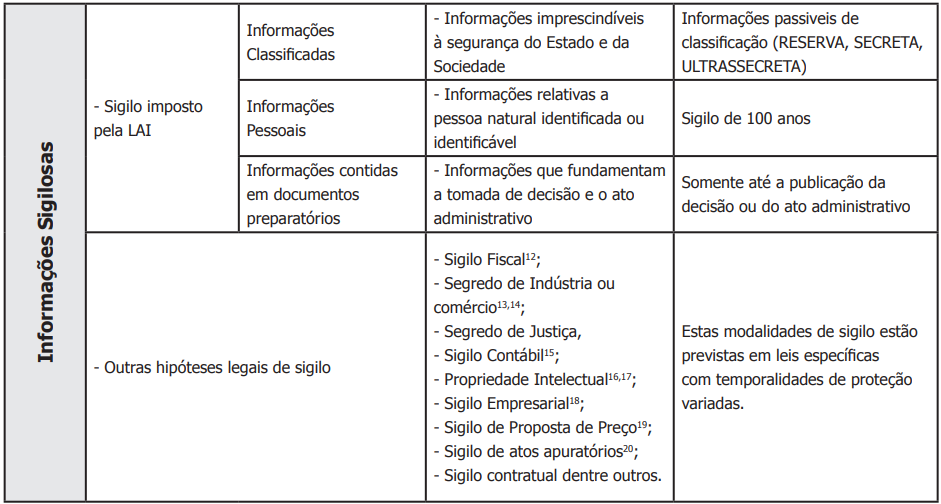
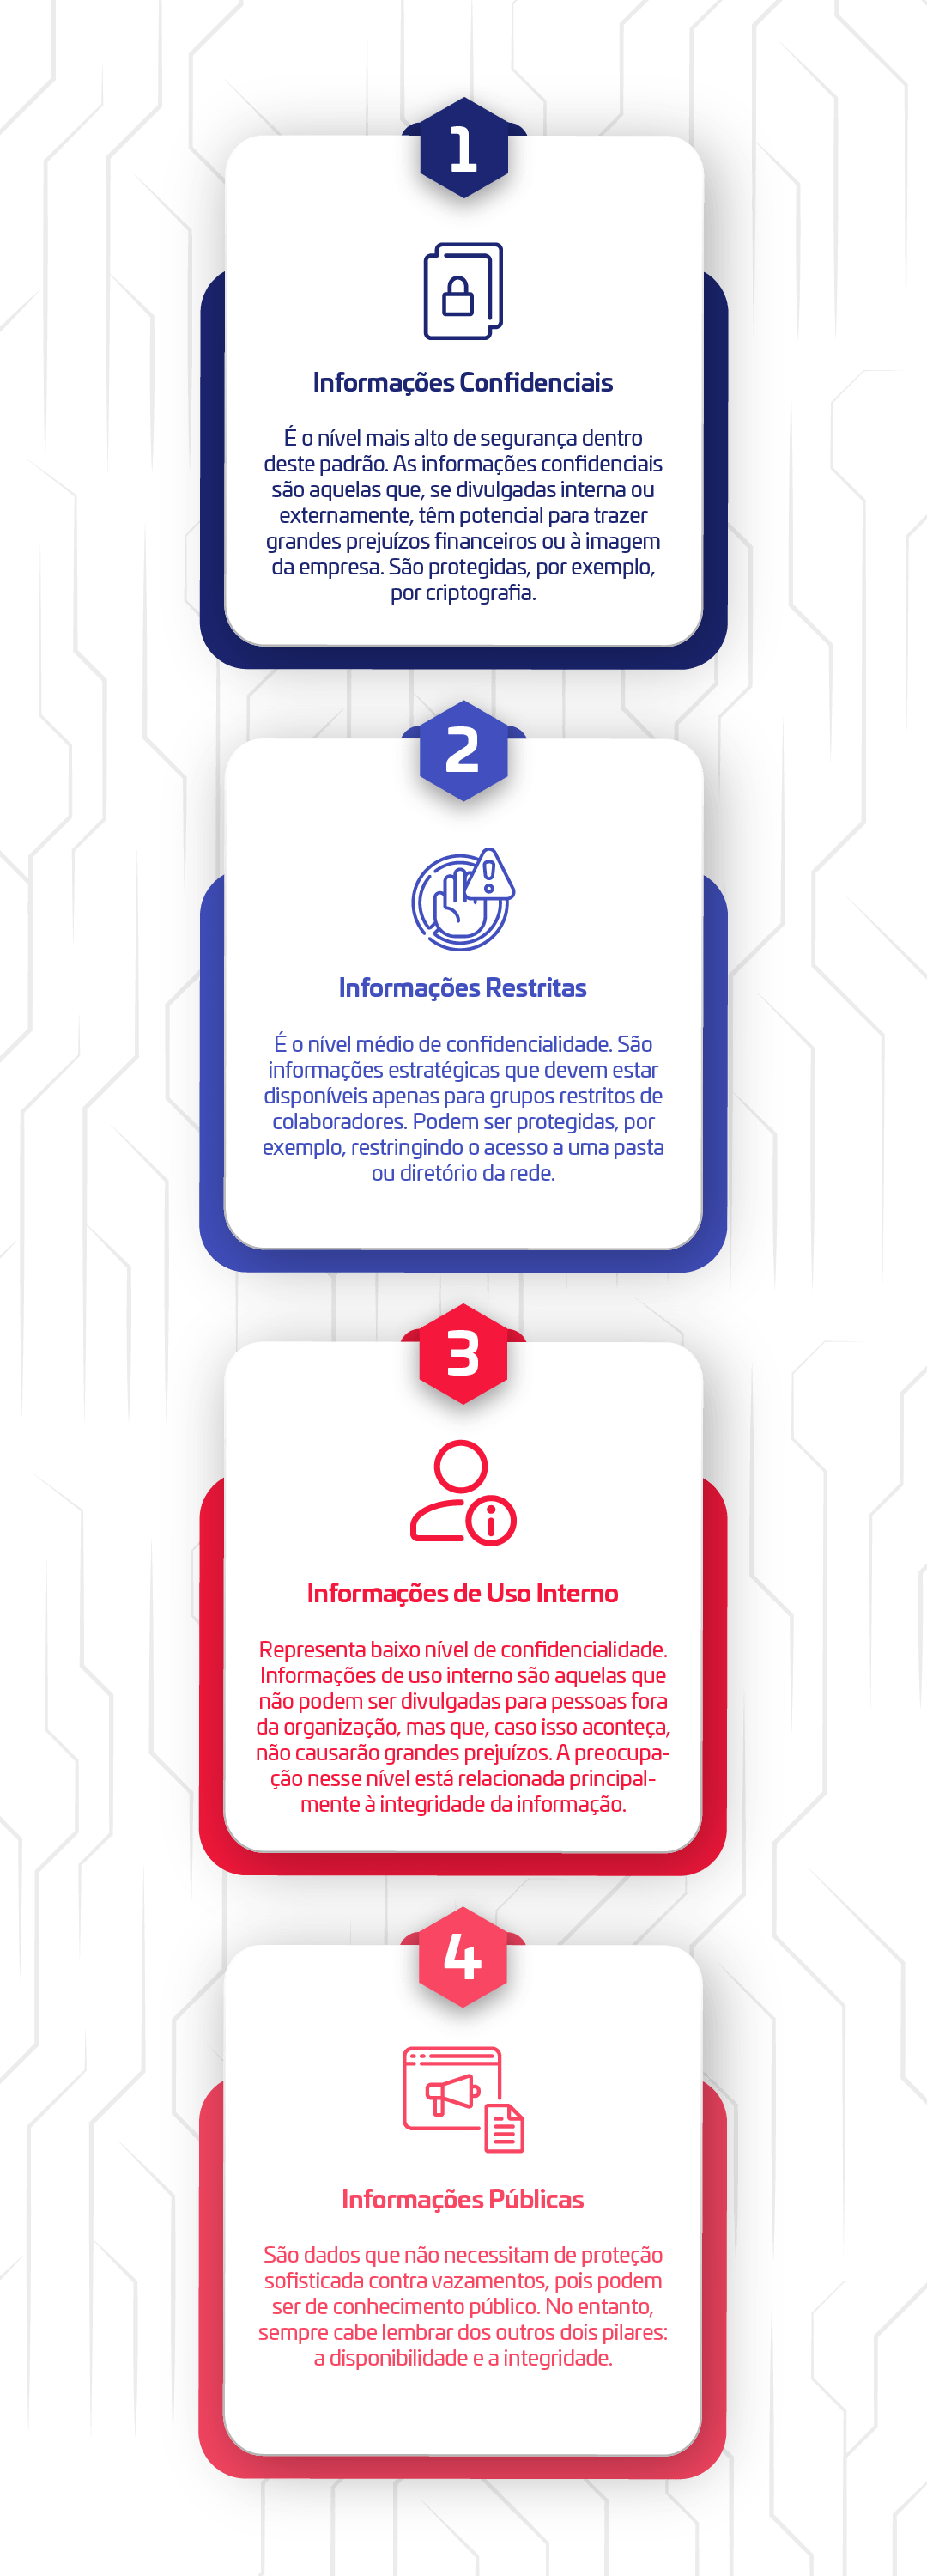
Informações restritas são um nível de classificação de dados que indica que o acesso deve ser limitado a pessoas específicas com necessidade real de conhecimento. Isso não é teoria de consultoria — é algo que você lida quando precisa decidir se um arquivo vai para o servidor compartilhado ou para um repositório segurado com controle de acesso granular. Na prática, existe uma hierarquia simples que a maioria das empresas segue: público, interno, restrito e confidencial. O nível restrito fica na zona cinzenta entre "todo mundo na empresa pode ver" e "só diretoria acessa". E é exatamente nessa zona que as coisas costumam dar errado.O que são informações restritas e como identificar na prática
Informações restritas normalmente incluem dados financeiros internos, estruturas salariais, métricas de desempenho por equipe, estratégias de produtos em discussão, contratos com fornecedores sob negociação, e dados de clientes que ainda não atingiram o nível de sigilo máximo. O critério central é a necessidade: se vazar, causa dano operacional ou competitivo moderado, mas não catastrófico.
Eu trabalhei em uma implementação onde a equipe de TI classificou automaticamente como restrito todos os documentos do departamento financeiro sem consultar os gestores. Resultado: trinta e dois funcionários tiveram acesso revogado de projetos que usavam esses arquivos diariamente. Levamos duas semanas para mapear manualmente cada pasta, restaurar permissões corretas e definir políticas de retenção. A solução foi criar um fluxo de aprovação em dois níveis — o proprietário do documento e o responsável de segurança da informação — antes que qualquer classificação automática fosse aplicada em massa. O erro mais comum que vejo é tratar restrição como sinônimo de compartimentação extrema. Informações restritas não precisam de criptografia em repouso com chaves gerenciadas por smart card. Precisam de controle de acesso baseado em função com auditoria de quem acessou, quando e por quê. A diferença entre um sistema bem configurado e um que apenas trava tudo é a capacidade de provar conformidade quando o auditor aparece.Como implementar o tratamento correto
O primeiro passo é nunca confiar na intenção das pessoas. Já vi relatórios financeiros sensíveis serem enviados por e-mail interno para listas de distribuição inteiras porque "ninguém pensou que era restrito". A classificação precisa vir com o arquivo, não com a decisão do remetente no momento do envio. Utilize ferramentas de DLP (Data Loss Prevention) com regras baseadas em padrões conhecidos — CPF, CNPJ, números de contrato com formatos específicos, palavras-chave combinadas com contextos. Uma regra que identifica "resultado líquido" junto com valores monetários em documentos anexados a e-mails externos capturou cerca de quatorze tentativas de vazamento por semana no primeiro mês de operação na empresa onde implementei. Antes disso, o número era próximo de zero porque simplesmente não havia monitoramento. A segmentação de rede também é relevante. Dados restritos não devem trafegar nas mesmas VLANs que dispositivos IoT ou convidados. Isso não é paranoia — é engenharia básica de segurança. Em um ambiente que gerencie mais de duzentos usuários, a diferença entre ter uma VLAN dedicada para dados classificados e não ter é a capacidade de isolar uma violação sem derrubar a operação inteira. O treinamento precisa ser específico e repetido. Palestras anuais sobre "senhas fortes" não tocam no assunto. Mostre exemplos reais: um e-mail com anexo identificado erroneamente como interno, uma impressão deixada na saca, uma mensagem no chat corporativo com dados que deveriam estar em sistema restrito. Cada cenário que você apresentar reduz a probabilidade de erro humano em aproximadamente quinze por cento, segundo dados internos que coletei ao longo de dois anos de monitoramento.Problemas que ninguém menciona
A maior dor com informações restritas é a rotatividade. Quando um funcionário sai, as permissões herdam classificações que ninguém revogou. Em ambientes com turnover acima de quinze por cento ao ano, até quarenta por cento das listas de acesso a dados restritos contêm contas ativas de ex-funcionários. Isso não acontece por má fé — acontece porque o processo de offboarding raramente inclui a revisão de classificações de dados. A solução que funcionou foi integrar o sistema de RH com o de gestão de acesso de forma que a desligamento gere automaticamente uma solicitação de revisão de todas as pastas e documentos classificados como restritos sob responsabilidade do saiente. O prazo padrão é sete dias para conclusão. Se não houver revisor designado, o acesso cai em leitura e depois em bloqueio total. Não é elegante, mas evita que ex-funcionários mantenham acesso a dados sensíveis por meses. Outro problema prático é a sobrecarga de classificação. Quando cada arquivo precisa passar por um analista de segurança antes de ser movido para uma pasta restrita, o trabalho para. Em equipes de mais de cinquenta pessoas, isso significa uma fila de aprovação que pode levar de três a cinco dias úteis. A alternativa que adotei foi treinar líderes de equipe para classificar dentro de parâmetros pré-definidos, com auditoria amostral posterior. Reduzi o tempo médio de liberação de quatro dias para seis horas, mantendo uma taxa de erro de classificação abaixo de oito por cento. Há também a questão da interoperabilidade entre sistemas. Dados restritos frequentemente precisam cruzar entre CRM, ERP e plataformas de BI. Cada um desses sistemas tem seu próprio modelo de permissões. Mapear essas traduções corretamente exige um inventário atualizado de fluxos de dados, que na maioria das empresas que atendi está desatualizado há dezoito meses ou mais. Sem esse mapeamento, você acaba criando buracos onde informações podem escapar por vias não previstas.Galeria
-
Classificação das informações: como definir níveis de segurança? | AllEasy -

1 SEGURANÇA E AUDITORIA DE SISTEMAS “ Segurança de Informações ... -
Informações sigilosas tem sempre o acesso negado? | Jusbrasil -
Definição de Áreas Restritas e Acesso | PDF -

Todos podem ter acesso às informações sigilosas e sensíveis da ...