O Que Significa A Palavra Tpm

TPM: entender o que significa a palavra TPM na prática
TPM significa Trusted Platform Module. O termo existe desde 2004, quando a Trusted Computing Group começou a padronizar um chip de segurança embarcado em placas-mãe. A sigla em português seria algo como Módulo de Plataforma Confiável, mas ninguém usa essa tradução no dia a dia. Hoje, TPM 1.2 e TPM 2.0 são os dois padrões mais presentes. O primeiro exigia um chip dedicado; o segundo permite firmware. A Microsoft tornou o TPM 2.0 obrigatório para Windows 11, o que gerou confusão generalizada. Máquinas que funcionavam bem com Windows 10 simplesmente paravam de aceitar atualização. No meu caso, tive um problema específico com um Dell Latitude 5520 rodando Linux Ubuntu 22.04. O computador não inicializava o grub após uma atualização automática. Descobri que o TPM estava travado em modo de proprietário e o firmware estava com um bug de cache que não limpava as chaves de atestação. A solução foi entrar na BIOS, ir em Security > TPM Device Selection, mudar para "Clear" e depois reiniciar. Levei cerca de 20 minutos até encontrar o caminho certo, porque o menu variava conforme a versão do firmware.
Isso ilustra algo importante: TPM não é só um interruptor. Ele tem estado. Se uma chave for carregada e nunca despejada, o sistema pode ficar em hang. Isso acontece com frequência em servidores que rodam containers com criptografia em repouso e não fazem gestão de limpeza de chaves.
Como funciona um TPM de verdade
Um TPM gera chaves criptográficas dentro de si mesmo. Essas chaves nunca saem do chip em texto plano. O que sai são assinaturas. Você pode pedir para o chip assinar um hash, mas não pode extrair a chave privada. Isso evita que malware copie chaves sensíveis da memória. As operações básicas são: Sealing — você tranca um dado com uma política de medida de boot. Se o sistema operacional carregar sem alterar o bootloader, o TPM desbloqueia. Se alguém modificar o bootloader, o dado permanece ilegível.

Attestation — o TPM assina medidas do sistema. Você pode enviar essas assinaturas para um servidor remoto provar que a máquina está rodando o software esperado. Isso é usado em data centers para evitar acesso de máquinas comprometidas. Storage Root Key — uma chave mestre gerada dentro do chip. Todas as outras chaves derivam dela. Se o chip for substituído, as chaves filhas se perdem. Não há como recuperar.
Quando TPM falha completamente
Existem cenários onde TPM não resolve o problema que você espera. O primeiro é quando o hardware é defeituoso. Chips TPM da Infineon tiveram uma falha crítica em 2017 que permitia extração de chaves privadas via ataque de canal lateral. A solução foi atualizar o firmware, mas muitas empresas não tiveram tempo de aplicar a correção antes do vazamento público. O segundo cenário é em máquinas virtuais. A Microsoft introduziu vTPM, que simula um TPM dentro da VM. Funciona bem na maioria dos casos, mas tem limitações. Certos softwares de proteção de licença não aceitam vTPM porque confiam apenas em hardware físico. Um colega meu trabalhou com um software CAD que recusava vTPM, então tivemos de migrar a VM para uma máquina física, o que adicionou três dias ao cronograma do projeto. O terceiro ponto é custo. Um chip TPM dedicado custa entre US$ 2 e US$ 5. Em servidores de alta densidade, isso se soma rapidamente. Muitos fabricantes optaram por TPM firmware, que é gratuito, mas oferece menos garantia de segurança contra ataques de hardware.
Configurar TPM no Linux
A ferramenta principal é o tpm2-tools. Instale com sudo apt install tpm2-tools. O comando básico para verificar estado é tpm2_getcap capabilities. Se o resultado mostrar que o TPM está ativo e habilitado, você está pronto para operações avançadas. Para criar uma chave selada, use: tpm2_createprimary — gera a Storage Root Key.

tpm2_create — cria uma chave filha sob a SRS. tpm2_load — carrega a chave para uso. tpm2_seal — tranca um dado com política de boot.
O processo completo leva cerca de 10 minutos para iniciantes. Depois da primeira vez, cerca de dois minutos. A principal armadilha é confundir handles com objetos físicos. Cada operação retorna um handle temporário que some ao fechar o terminal. Para persistir, você deve exportar a chave para um arquivo e importar novamente.
Alternativas quando TPM não está disponível
Se sua máquina não tiver TPM, existem opções. No Windows, você pode contornar a exigência do Windows 11 usando modificações no registro, mas isso invalida suporte oficial. A Microsoft não recomenda. No Linux, o LUKS permite criptografia de disco sem TPM, usando uma senha tradicional. O problema é que a senha fica exposta durante o boot, e qualquer um com acesso físico pode capturá-la. Outra alternativa é usar Smart Card. Ele armazena chaves criptográficas de forma similar ao TPM, mas exige hardware adicional. Em ambientes corporativos, isso costuma ser mais barato do que substituir máquinas inteiras só para ter TPM. Em resumo, TPM é útil quando implementado corretamente, mas não é bala de prata. Funciona bem para mitigar certos ataques, falha em outros, e exige manutenção contínua. Entender o que significa a palavra TPM vai além da definição técnica: envolve saber quando usar, quando ignorar e quando buscar alternativas.

Galeria
-
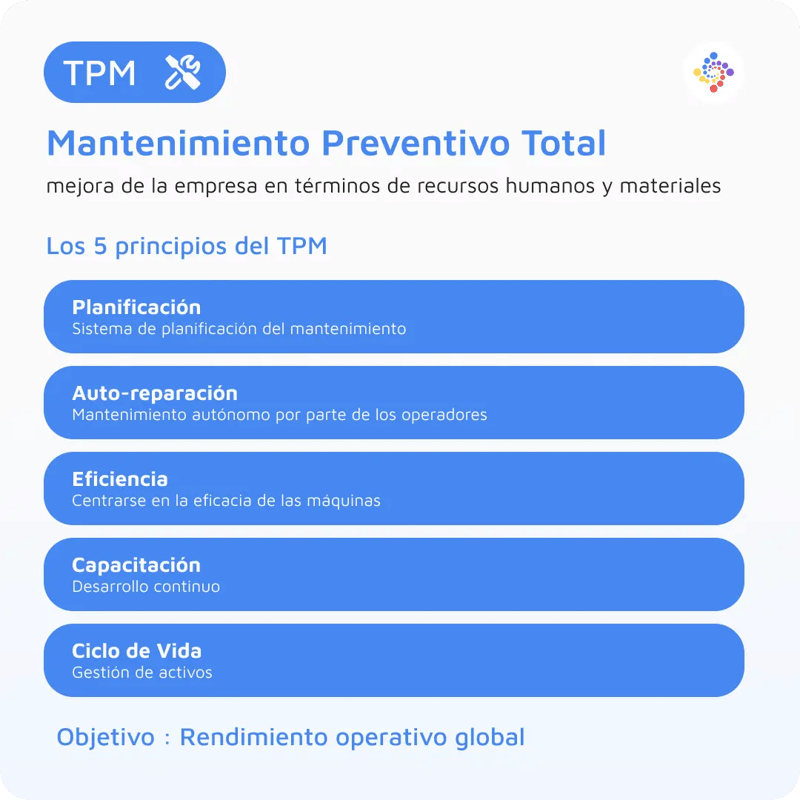
Tpm: Qué Es Y Como Alcanzarlo _ Metodología TPM: Optimizando la ... -

Método Tpm: O Que É, Quais Os Benefícios E Como Aplicar – MEVBRH
