O Sistema Grc Tem Como Objetivo
O que realmente é um sistema GRC e por que a maioria das empresas implementa errado
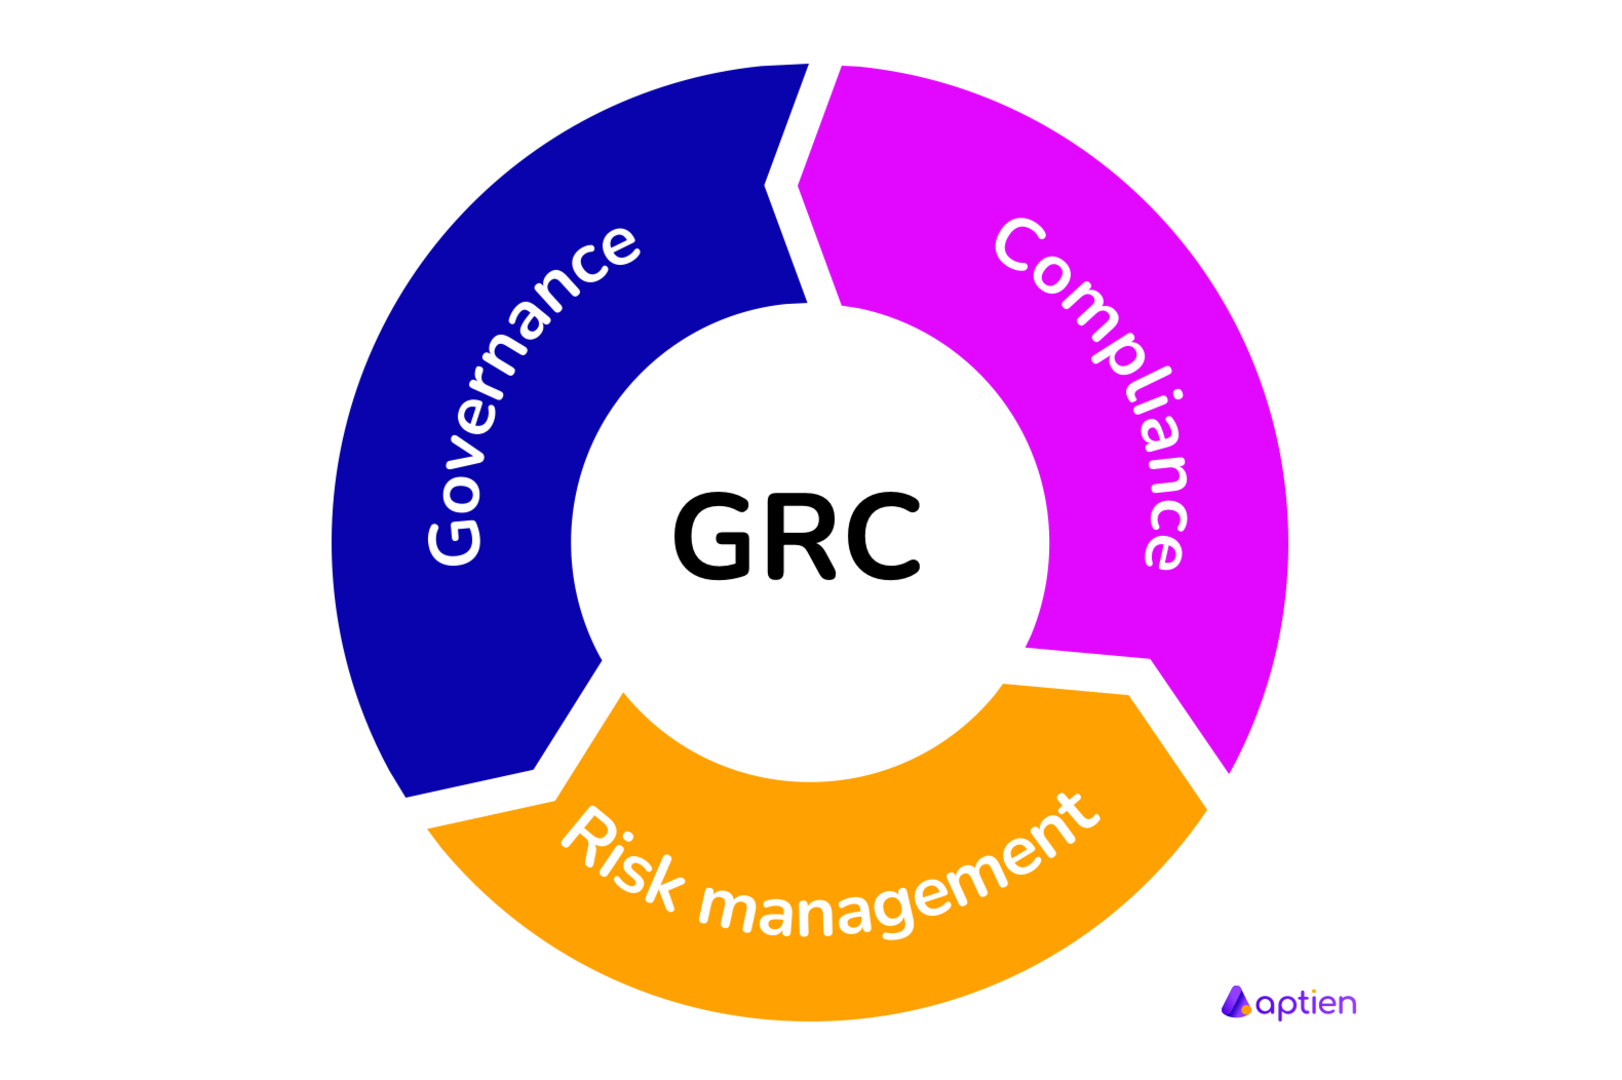
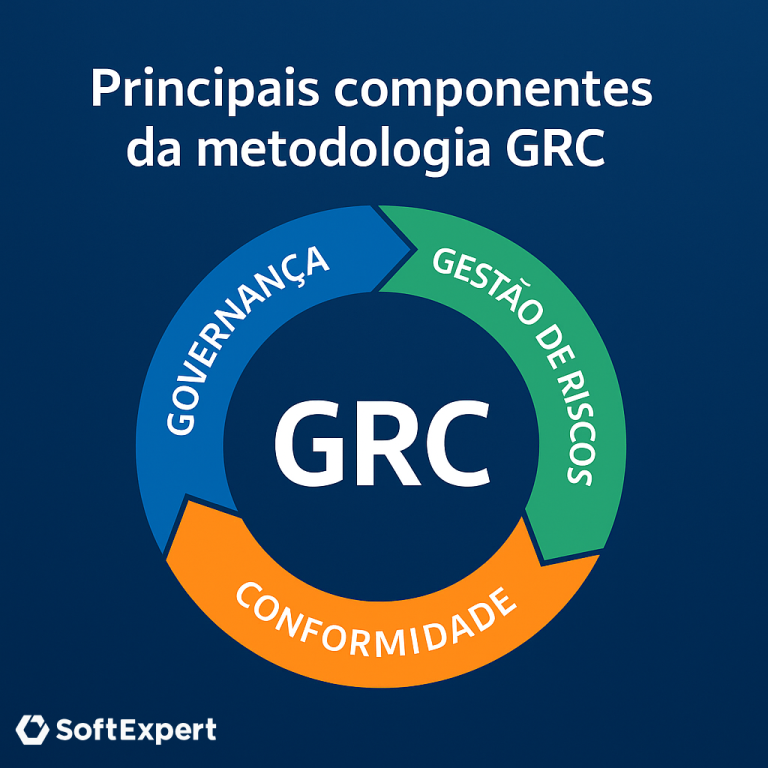
GRC significa Governance, Risk and Compliance. O sistema é uma plataforma que centraliza políticas, auditorias, indicadores de risco e conformidade regulatória em um único lugar. A maioria dos profissionais acha que basta comprar o software e contratar um consultor para ter tudo resolvido. Na prática, cerca de 60% dos projetos de GRC fracassam nos primeiros 18 meses porque a empresa não mapeou seus processos antes de configurar a ferramenta. Já vi isso acontecer em empresas de todos os tamanhos. O problema principal não é técnico. É estrutural. Você precisa definir quem responde por cada controle antes de qualquer coisa. Sem isso, o sistema vira um repositório de documentos mortos que ninguém consulta.
o sistema grc tem como objetivo principal transformar conformidade de um custo em uma função estratégica
Muitas pessoas tratam GRC como uma obrigação do compliance. É mais do que isso. Um sistema bem implementado permite que você relacione riscos operacionais a controles específicos, acompanhe a efetividade desses controles ao longo do tempo e gere evidências para auditorias sem gastar semanas reunindo planilhas dispersas. No dia a dia, isso significa algo concreto: quando um auditor pede evidências de um controle, você gera um relatório em 15 minutos em vez de dois dias. Se a sua empresa passa por PCI DSS, LGPD, SOX ou ISO 27001, essa economia de tempo se acumula rapidamente. Um projeto típico de certificação ISO 27001 que levaria três meses com processos manuais pode ser entregue em cinco semanas com um GRC configurado corretamente. Para começar, você precisa de quatro coisas. Primeiro, um inventário completo de ativos de informação. Não adianta proteger o que você não conhece. Segundo, uma matriz de riscos que conecte ameaças, vulnerabilidades e impactos de negócio. Terceiro, um catálogo de controles baseado em frameworks reconhecidos como NIST CSF, ISO 27001 ou COBIT. Quarto, donos de processo definidos e comprometidos com a manutenção dos dados no sistema.
O que a maioria erra é pular para a configuração do software sem ter esses quatro itens mapeados. Já configurei sistemas GRC para empresas que nem tinham um inventário de ativos atualizado. O resultado foi que o sistema ficou cheio de campos incompletos e os donos de processo pararam de atualizar depois de duas semanas. A ferramenta virou um documento estático que não refletia a realidade operacional. Uma dificuldade específica que encontrei recentemente envolveu a integração entre o sistema GRC e a ferramenta de gestão de vulnerabilidades da equipe de segurança. O GRC puxava automaticamente os achados do qualys, mas não havia um mapeamento entre cada vulnerabilidade e um controle específico da política interna. Cada nova descoberta ficava órfã no sistema. A solução foi criar um campo personalizado de correspondência manual com base no NIST SP 800-53 e configurar um fluxo de revisão quinzenal com a equipe de infraestrutura para validar os links antes que se acumulasse um backlog de correções.
Como escolher e implementar um sistema GRC na prática
O mercado oferece várias opções. Existem plataformas completas como Diligent HighBond, ServiceNow GRC, MetricStream, OneTrust e RSA Archer. Também há soluções mais acessíveis como Vanta, Drata e SecurityScorecard, que focam mais em automação contínua e monitoramento. Para pequenas e médias empresas, as opções SaaS de menor custo costumam ser mais adequadas porque exigem menos customização e têm tempos de implementação mais curtos, geralmente entre quatro e oito semanas. O passo a passo recomendado começa com um diagnóstico de maturidade. Entenda qual framework você vai adotar como base e qual nível de conformidade sua empresa busca alcançar em 12 meses. Depois, defina o escopo inicial. Não tente colocar todos os controles de todas as normas no sistema de uma vez. Escolha um escopo piloto, como os controles de acesso e gestão de incidentes para ISO 27001, implemente e valide por um ciclo completo de auditoria interna. Só então expanda para outras áreas. A configuração técnica envolve definir hierarquias de organização, criar perfis de acesso com base na necessidade real de cada área, importar controles dos frameworks escolhidos e estabelecer dashboards que mostrem métricas acionáveis. Evite dashboards cheios de gráficos bonitos que não levam a nenhuma decisão. Um indicador útil mostra, por exemplo, quantos controles críticos estão com eficácia abaixo de 70 por cento nos últimos 90 dias. Isso direciona ação imediata.
Um problema comum é a resistência dos donos de processo. Eles veem o GRC como burocracia adicional. A forma mais eficiente de lidar com isso é automatizar o máximo possível. Se o sistema puder puxar dados automaticamente de outras ferramentas como Active Directory, Jira, Sentry ou o próprio SIEM, os donos de processo terão menos trabalho manual. Quanto menos clique, maior a adoção. Há também o desafio da governança dos dados dentro do próprio GRC. Quem atualiza quando um controle muda? Quem aprova uma exceção? Quem valida a evidência coletada? Sem essas regras escritas e comunicadas, o sistema rapidamente acumula dados desatualizados. Recomendo criar um pequeno comitê de governança de GRC que se reúna mensalmente para revisar atualizações de controles, exceções pendentes e mudanças regulatórias relevantes. Quanto ao orçamento, considere que o custo total de propriedade de um GRC inclui licença anual, configuração inicial, treinamento das equipes e manutenção contínua. Para plataformas SaaS, as licenças variam de R$ 5.000 a R$ 50.000 por ano dependendo do número de usuários e módulos. A configuração inicial com consultoria especializada pode custar entre R$ 30.000 e R$ 150.000. Não subestime esses valores porque pular a configuração profissional quase sempre resulta em retrabalho posterior.
Limitações e quando um sistema GRC não é a solução ideal
Sistema GRC não resolve problemas culturais. Se a sua empresa não leva conformidade a sério, o software só vai documentar essa negligência de forma mais organizada. Também não é adequado para organizações que estão começando do zero em governança corporativa. Nesse caso, o recomendável é primeiro implementar processos básicos de gestão de riscos e políticas antes de adquirir uma plataforma completa. Você gastaria dinheiro com funcionalidades que não conseguiria usar. Outra limitação importante é a dependência de integração. Um GRC que não se conecta aos seus sistemas existentes gera trabalho manual extra em vez de redução. Antes de assinar um contrato, verifique se a plataforma oferece APIs robustas e conectores nativos para as ferramentas que sua empresa já utiliza. Caso contrário, prepare-se para desenvolver integrações personalizadas ou aceitar dados desencontrados. Se a sua operação é extremamente pequena, com menos de 50 colaboradores e poucos requisitos regulatórios, um conjunto bem estruturado de planilhas e documentos no Google Drive ou SharePoint pode ser suficiente por um tempo. Sistemas GRC profissionais trazem overhead que só se justifica a partir de determinada complexidade organizacional.
Em resumo, o sistema GRC é uma alavanca poderosa para empresas que já possuem processos de governança e risco estabelecidos e precisam escaloná-los com consistência e rastreabilidade. A chave do sucesso não está na ferramenta, mas na clareza dos processos que ela vai suportar.
Galeria
-
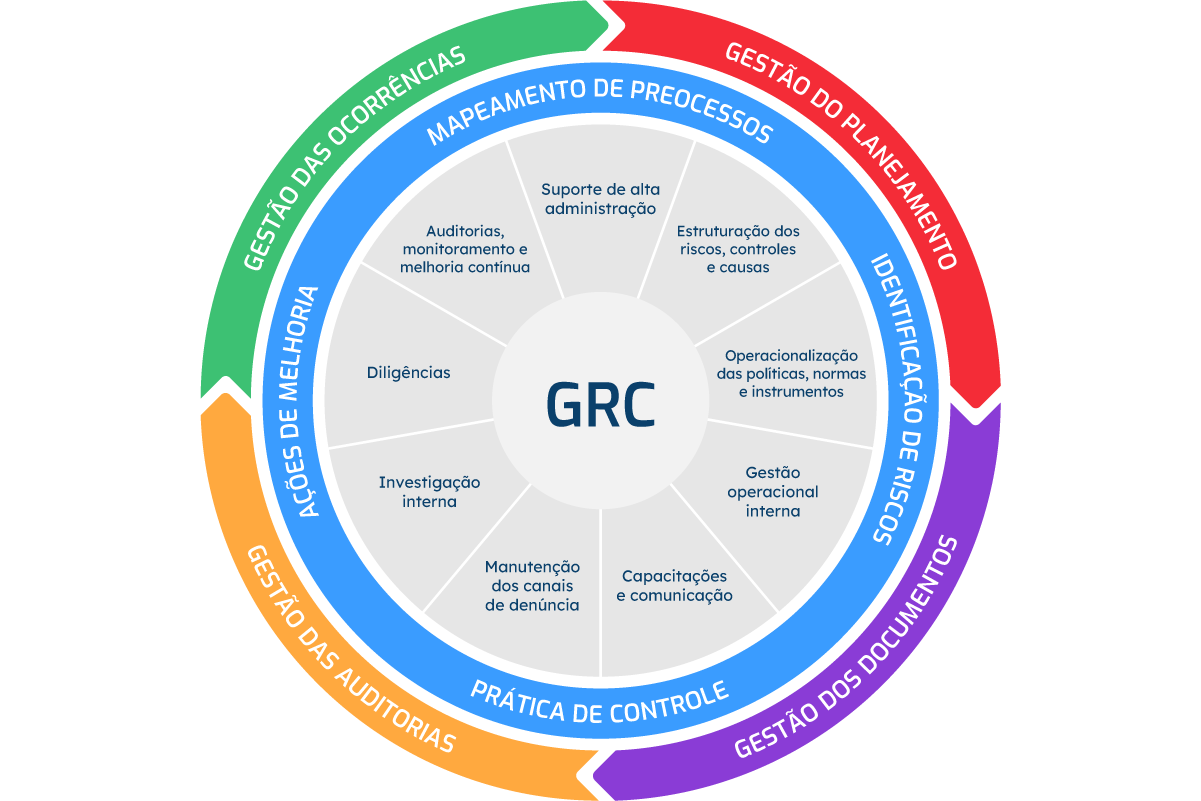
Interact GRC - Interact Solutions -

Abordagens de GRC: governança, risco e conformidade - NovaRed -
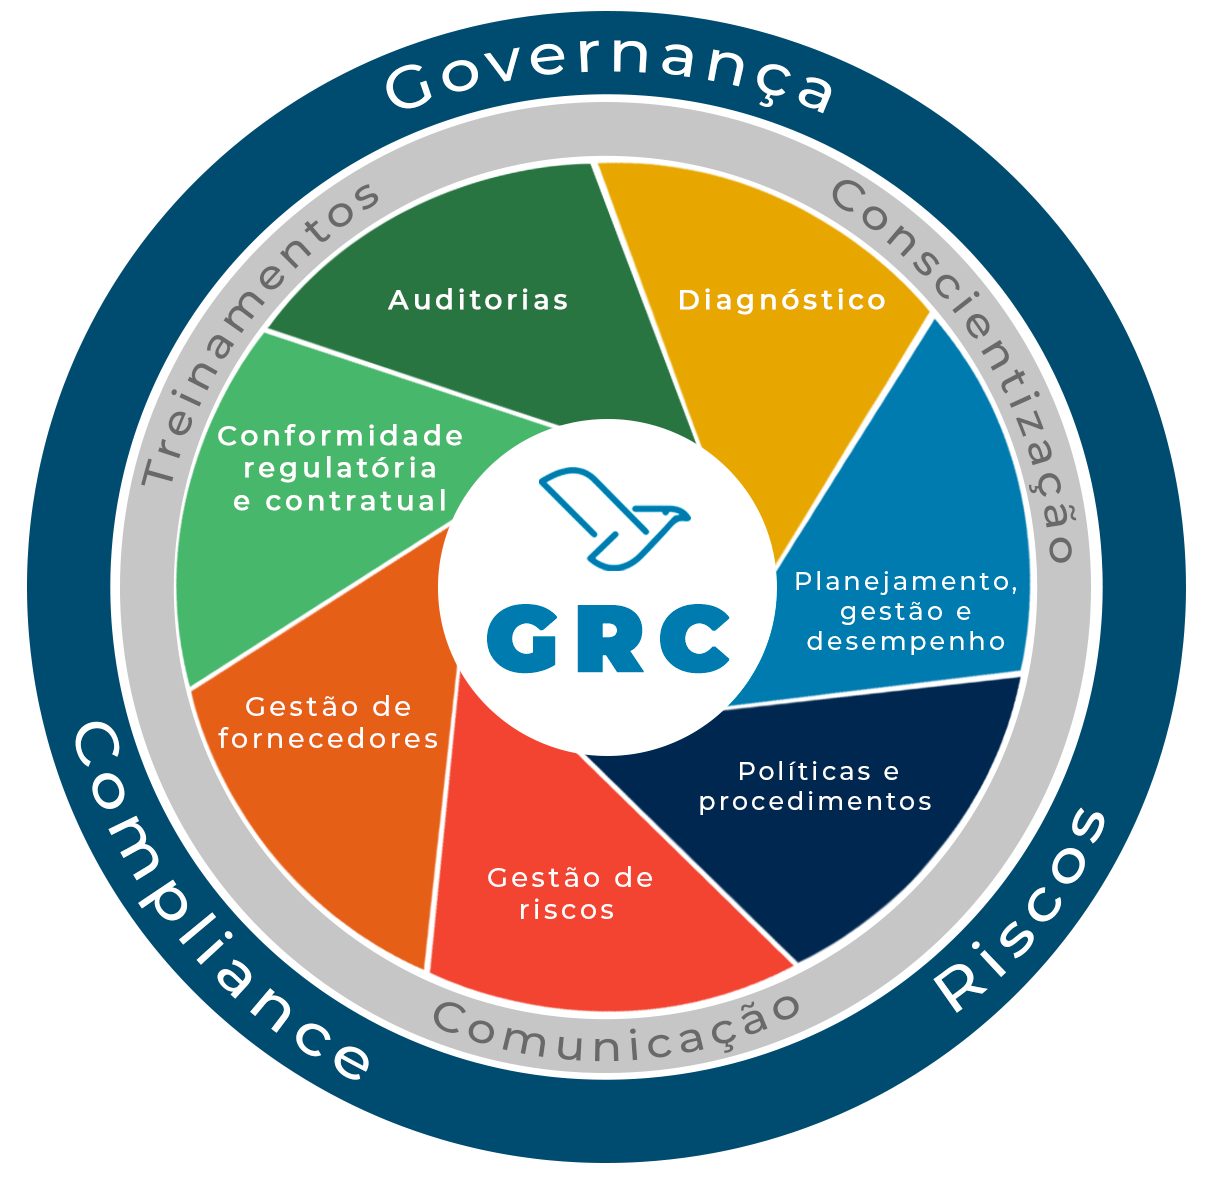
GRC – Forward Computers
