Os Equipamentos Intermediários São Dispositivos De Rede

Entendendo o que são equipamentos intermediários em redes
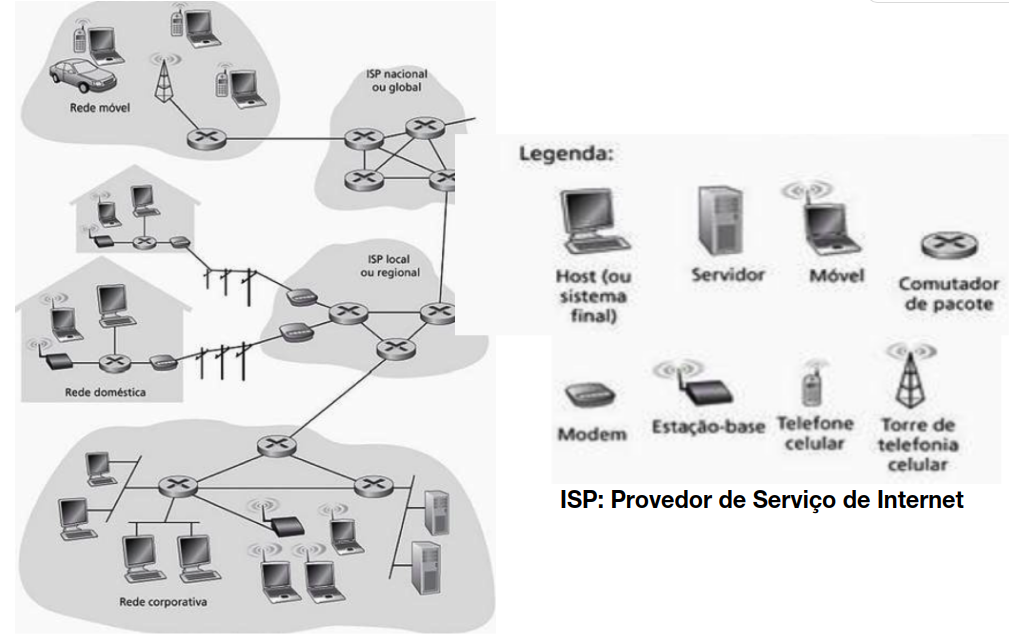
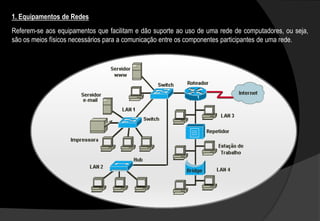
Quando alguém pergunta os equipamentos intermediários são dispositivos de rede, a resposta curta é sim, mas a realidade prática é bem mais complexa do que um livro didático mostra. A maioria dos iniciantes em redes aprende que switches, roteadores e firewalls fazem parte dessa categoria e pronto. Esse é um começo, mas chega muito rápido se você for configurar isso no dia a dia.Os equipamentos intermediários ficam entre o dispositivo final e a camada de backbone. Eles recebem, processam e encaminham dados. Sem eles, cada host precisaria de uma conexão dedicada com todo outro host na rede, o que seria inviável em qualquer escala acima de três ou quatro máquinas. Eles operam em diferentes camadas do modelo OSI, e essa distinção importa muito na prática. Switches de camada 2 fazem comutação baseada em endereços MAC. Eles mantêm uma tabela de conversação e encaminham frames apenas para a porta correta. Switches de camada 3, chamados também de multilayer switches, fazem o mesmo mas com capacidade de roteamento IP embutida. Isso elimina a necessidade de um roteador separado em muitos cenários de data center.
Roteadores operam na camada 3 e conectam redes diferentes. Eles tomam decisões de encaminhamento com base em tabelas de rotas, não em endereços de hardware. O importante aqui é que roteadores não propagam broadcasts. Esse é um detalhe que muita gente esquece e causa problemas sérios de performance quando se tenta substituir um roteador por um switch comum em redes grandes. Firewalls de rede filtram tráfego com base em regras de segurança. Os modernos vão além do filtering simples e fazem inspeção profunda de pacotes, prevenção de intrusão e até análise de tráfego criptografado. Um firewall mal configurado pode ser pior do que nenhum firewall, porque dá uma falsa sensação de segurança.
Como escolher e configurar na prática
Eu já vi muitas empresas começarem com infraestrutura barata e depois gastarem três vezes mais para corrigir os problemas. O padrão é comprar switches e roteadores entry-level, achar que funciona, e dois anos depois ter problemas de congestionamento, loops de Layer 2 e tempo de convergência catastrófico quando um link cai. O primeiro passo é mapear o tráfego real da sua rede. Não adianta dimensionar equipamento baseado no que você acha que precisa. Meça o uso de banda por segmento, identifique os pontos de maior densidade de usuários e entenda onde estão os serviços críticos. Eu fiz uma auditoria num cliente que tinha 47 switches acessíveis e não fazia ideia de qual deles servia a fila de impressão do RH. O tráfego dessa fila saturava um uplink de 1Gbps porque ninguém tinha documentado a topologia. Para switches, verifique a taxa de comutação e o cache de tabela MAC. Um switch de porte pequeno deve conseguir lidar com pelo menos 16 mil entradas na tabela MAC sem degradar performance. Para roteadores, olhe a taxa de roteamento em milhões de pacotes por segundo, não apenas a largura de banda das portas. Uma interface de 10Gbps é inútil se o processador do roteador não consegue encaminhar pacotes pequenos na velocidade que o enlace exige.

Firewalls exigem atenção especial ao throughput com inspeção ativa. A maioria dos fabricantes informa o throughput com VPN e IPS desligados. Com tudo ligado, o número cai drasticamente. Um firewall que promete 5Gbps pode entregar pouco mais de 800Mbps quando você habilita inspeção profunda e prevenção de intrusão. Sempre teste com as regras reais ligadas.
Problemas comuns que aparecem depois da instalação
O primeiro problema que quase todo mundo encontra é loop de Layer 2. Spanning Tree Protocol resolve isso na teoria, mas na prática existem configurações ruins que deixam a rede instável. Já configurei uma rede onde o STP estava escolhendo um caminho com 47 hops porque o bridge priority estava como default em todos os switches. O resultado era uma latência intermitente que só aparecia nos horários de pico. O workaround foi simples mas demorou para identificar. Eu defini manualmente o root bridge para o switch mais central da topologia e ajustei os custos das portas de uplink para forçar caminhos otimizados. Levou cerca de duas horas de trabalho de campo porque precisei verificar a topologia física versus a lógica em cada switch da cadeia. Outro problema frequente é a falta de segmentação adequada de VLANs. Muitas vezes as pessoas criam VLANs mas colocam múltiplos departamentos na mesma. Isso significa que se um host for infectado por malware, a propagação lateral é instantânea. Segmentação rigorosa com políticas de microsegmentação entre VLANs é o que separa uma rede que se recupera de um incidente de uma que precisa ser reconstruída do zero.
A documentação é outro ponto onde tudo desmorona. Eu já cheguei num site onde o responsável pela rede era uma planilha do Excel que ninguém atualizava há quatro anos. Os endereços IP atribuídos não batiam com o que os switches realmente tinham em sua tabela ARP. Levei três dias só para fazer um inventário preciso das conexões entre equipamentos intermediários.
Limitações e cenários onde esses equipamentos falham
Equipamentos intermediários não resolvem tudo. Se o gargalo está na-link de WAN, nenhum switch no seu data center vai ajudar. Se o problema é DNS lento, configurar VLANs melhores não vai acelerar a resolução de nomes. É importante saber quando o equipamento intermediário não é a solução. Switches de camada 2 têm limitação natural de broadcast domains. Quanto mais portas, maior o domínio de broadcast, e mais ruído de tráfego inundado você terá. A solução é dividir em VLANs menores, mas cada VLAN extra exige roteamento entre elas, o que traz os roteadores ou Layer 3 switches para o centro do fluxo. Roteadores enfrentam problemas de escalabilidade com tabelas de roteamento grandes. Se você está operando na internet ou em um ISP, a tabela BGP completa passa de 900 mil rotas. Roteadores consumer e de pequena empresa não suportam isso. Mesmo enterprise-grade tem limites práticos abaixo disso.
Firewalls são pontos únicos de falha se não houver redundância adequada. Clustering de firewalls existe mas adiciona complexidade significativa de configuração. Para ambientes críticos, considere também a alternativa de usar routers com ACLs integradas combinados com uma solução de segurança dedicada, em vez de depender de um único firewall como guardião de toda a borda.
O que fazer antes de comprar
Teste o equipamento com carga real antes de aprovar a compra. Muitos fornecedores oferecem demos ou avaliações de 30 dias. Monte um teste com o tráfego típico da sua rede, aplique as configurações de segurança que você pretendia usar e meça o throughput real. Não confie em números de brochure. Pense na gestão também. Equipamentos intermediários que exigem linha de comando individual para cada dispositivo são um pesadelo em escala. Soluções com gerenciamento centralizado, seja por controller ou plataforma cloud, reduzem o tempo de implementação de dias para horas em redes com mais de 20 dispositivos. Mantenha firmware atualizado. Vulnerabilidades em equipamentos de rede são comuns e os fabricantes lançam patches regularmente. Um switch desatualizado pode ser explorado remotamente para interceptar tráfego ou se tornar parte de uma botnet. Isso não é especulação, acontece com frequência.

A configuração inicial padrão quase sempre é insegura. Senhas padrão, serviços desnecessários ligados, SNMP com community strings genéricas. Revise cada dispositivo assim que instalar e desabilite tudo que não vai usar. Leva quinze minutos por equipamento e evita dores de cabeça enormes depois.
Galeria
-

PPT - Definição de rede de computadores Utilização da rede ... -
Nesse ponto vamos conhecer um pouco sobre os dispositivos que formam a ...