Os Riscos Das Organizações Devem Ser Mapeados E Gerenciados

O mapa de riscos que ninguém te conta
A maioria das empresas trata o mapeamento de riscos como uma tarefa burocrática que precisa ser entregue para o compliance ou para uma auditoria externa. Na prática, isso vira um documento morto que todo mundo ignora depois que o relatório sai da gaveta. Eu já vi planilhas com mais de 400 riscos catalogados que nenhuma equipe consultava depois do primeiro trimestre. O problema não é a ferramenta, é a cultura de atualização. O primeiro passo para fazer isso funcionar de verdade é parar de tratar o processo como linear. Comece pelo que dá mais dor: identifique os riscos operacionais que já causaram incidente nos últimos 18 meses e use esses dados como ponto de partida. A maioria dos frameworks tradicionais recomenda começar pela lista completa de categorias de risco antes de qualquer ação. Isso é ineficiente na prática porque distribui esforço igual para tudo, incluindo o que não fere o negócio. O mapeamento em si consiste em três operações básicas que acontecem em sequência, mas raramente são respeitadas assim. Primeiro você cataloga o que pode dar errado, depois avalia a probabilidade e o impacto real usando dados históricos quando disponíveis, e finalmente define quem é o responsável por cada risco e qual tratamento aplicar. O tratamento pode ser evitar, mitigar, transferir ou aceitar, e essa classificação é onde a maioria das organizações erra, atribuindo "mitigar" para tudo por preguiça de decisão.
O ciclo completo de gestão de riscos, do mapeamento ao monitoramento contínuo, leva geralmente entre 4 e 6 semanas para um primeiro ciclo em uma empresa de médio porte com processos estruturados. A partir do segundo ciclo, com o template já consolidado, esse tempo cai para cerca de uma semana, dependendo do número de áreas envolvidas e da maturidade dos gestores em relação ao tema. Aqui vai algo que poucos mencionam: o maior erro não está no mapeamento, está na frequência de revisão. Riscos mudam de velocidade e de intensidade de formas imprevisíveis. Se você revisar trimestralmente apenas com dados qualitativos coletados via formulário, está basicamente fazendo uma pesquisa de satisfação disfarçada de gestão de risco. A resposta correta é misturar indicadores quantitativos com review qualitativo, e os quantitativos precisam ter alertas automáticos acionados por limiares definidos, não por achismo. Eu tive um caso específico que ilustra bem isso. Trabalhei com uma empresa do setor logístico que mapeava riscos de forma convencional, com reuniões mensais e formulários Google. Em março de 2023, um fornecedor crítico de combustível teve uma paralisação sindical que durou 11 dias. O risco estava catalogado na planilha como "baixa probabilidade, alto impacto", mas ninguém tinha definido um plano de contingência porque a avaliação qualitativa nunca cruzava com dados operacionais reais. A workaround que eu implementei foi simples: conectar a planilha de riscos ao sistema de compras da empresa para que o valor gasto com cada fornecedor fosse exibido automaticamente ao lado do risco associado. Isso mudou completamente a priorização, porque o que parecia "baixo" visualmente ganhava outra cara quando você via que aquele fornecedor representava 34% do gasto mensal com combustível.
O que esse caso mostra na prática é que o mapeamento sem dados integrados gera uma falsa sensação de controle. A gestão eficaz exige que o mapa seja alimentado por fluxos de dados reais e não por percepções isoladas de cada gestor de área. Existem também armadilhas técnicas que passam despercebidas na maioria dos manuais. A primeira é a confusão entre risco inerente e risco residual. Risco inerente é o nível de risco antes de qualquer controle existir. Risco residual é o que sobra depois dos controles aplicados. Quando uma equipe marca o risco residual como sendo o nível geral do risco, ela está mascarando a eficácia real dos controles existentes. A segunda armadilha é a supervalorização da matriz probabilística clássica, aquela com escala de 1 a 5 para probabilidade e impacto. A matriz funciona bem para riscos estáveis, mas quebra completamente em cenários dinâmicos onde a probabilidade muda rapidamente, como em riscos cibernéticos ou regulatórios. Nesses casos, modelos baseados em cenários e simulações são mais adequados, ainda que exijam mais trabalho inicial. Os softwares mais usados hoje variam bastante de custo e complexidade. Opções como Diligent, RSA Archer e MetricStream são robustas, mas exigem implementação de 8 a 16 semanas e custos anuais que partem de cerca de R$ 50 mil para versões básicas de médio porte. Ferramentas mais simples como RiskWatch ou até uma planilha bem estruturada no Excel podem ser suficientes para empresas menores, desde que o processo de governança seja rigoroso. A escolha depende do volume de riscos ativos, da necessidade de integração com outros sistemas e da disponibilidade de pessoal treinado para operar a ferramenta.

Se a sua organização tem menos de 50 funcionários e menos de 20 riscos ativos documentados, eu recomendo começar com uma planilha bem desenhada e reuniões quinzenais de revisão. Usar software empresarial complexo nesses casos geralmente adiciona overhead administrativo que consome mais tempo do que o processo de gestão em si. Conforme o portfólio de riscos cresce, a migração para uma ferramenta dedicada passa a fazer sentido, mas esse ponto de inflexão raramente acontece antes de 40 a 50 riscos ativamente gerenciados e pelo menos três ciclos completos de revisão terem sido conduzidos com a ferramenta anterior. O que poucas pessoas entendem sobre gestão de riscos organizacionais é que ela funciona melhor quando integrada à tomada de decisão estratégica do que quando tratada como um processo paralelo. Quando o diretor financeiro consulta o mapa de riscos antes de aprovar um investimento, quando o diretor de operações revisa os riscos operacionais junto com a meta trimestral, quando o conselho de administração discute os riscos remanescentes em cada sessão, aí o mapeamento deixa de ser um exercício teórico e passa a ter impacto real nos resultados. Sem essa integração, o documento pode estar tecnicamente perfeito e ainda assim ser completamente irrelevante para o dia a dia da empresa. A parte mais difícil não é o mapeamento. É manter a equipe engajada num processo que não gera retorno visível no curto prazo. Por isso a abordagem prática de conectar riscos a dados operacionais reais, como no exemplo do fornecedor de combustível, faz diferença. Quando as pessoas veem que a ferramenta responde perguntas que elas realmente fazem, o uso se sustenta sem necessidade de imposição hierárquica.
Galeria
-

Mapeamento de riscos estratégicos nas organizações de saúde -
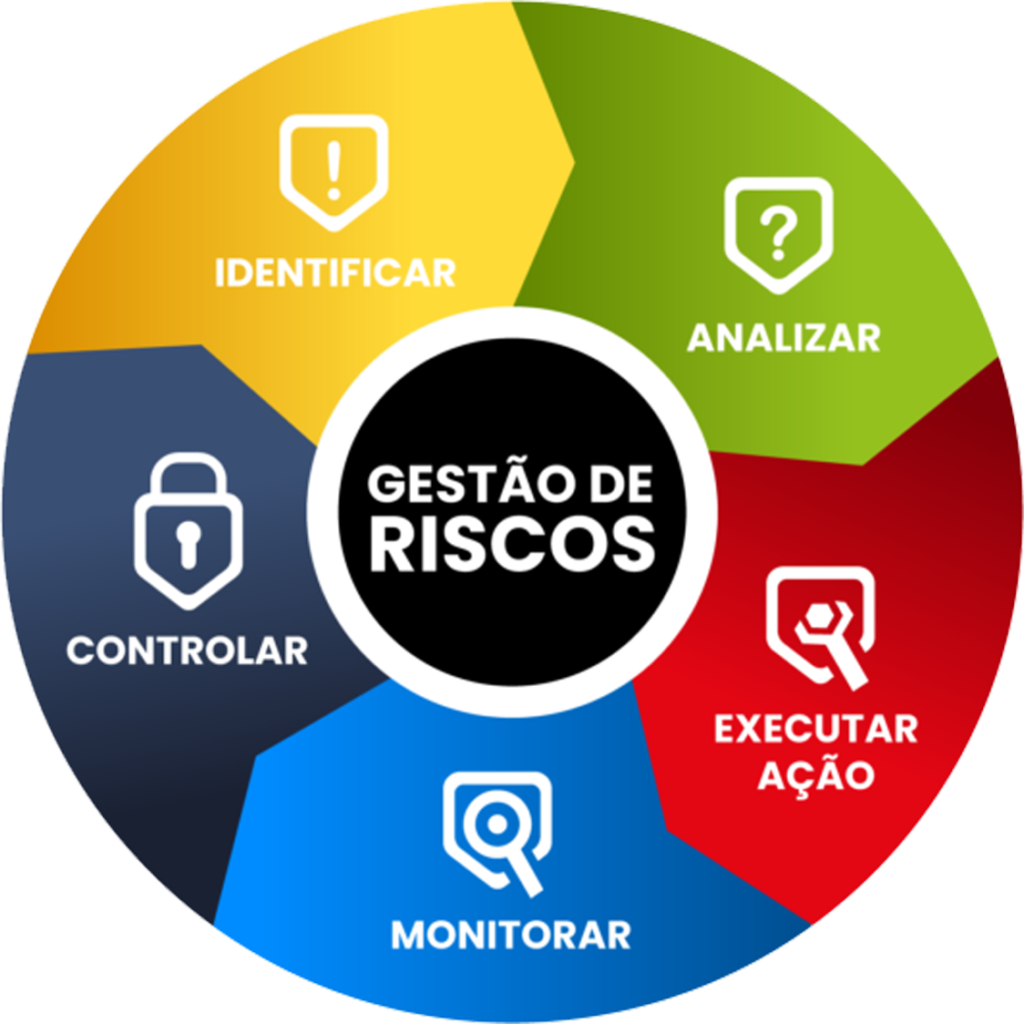
Gerenciamento de Riscos em Projetos: Maximizando o sucesso ... -
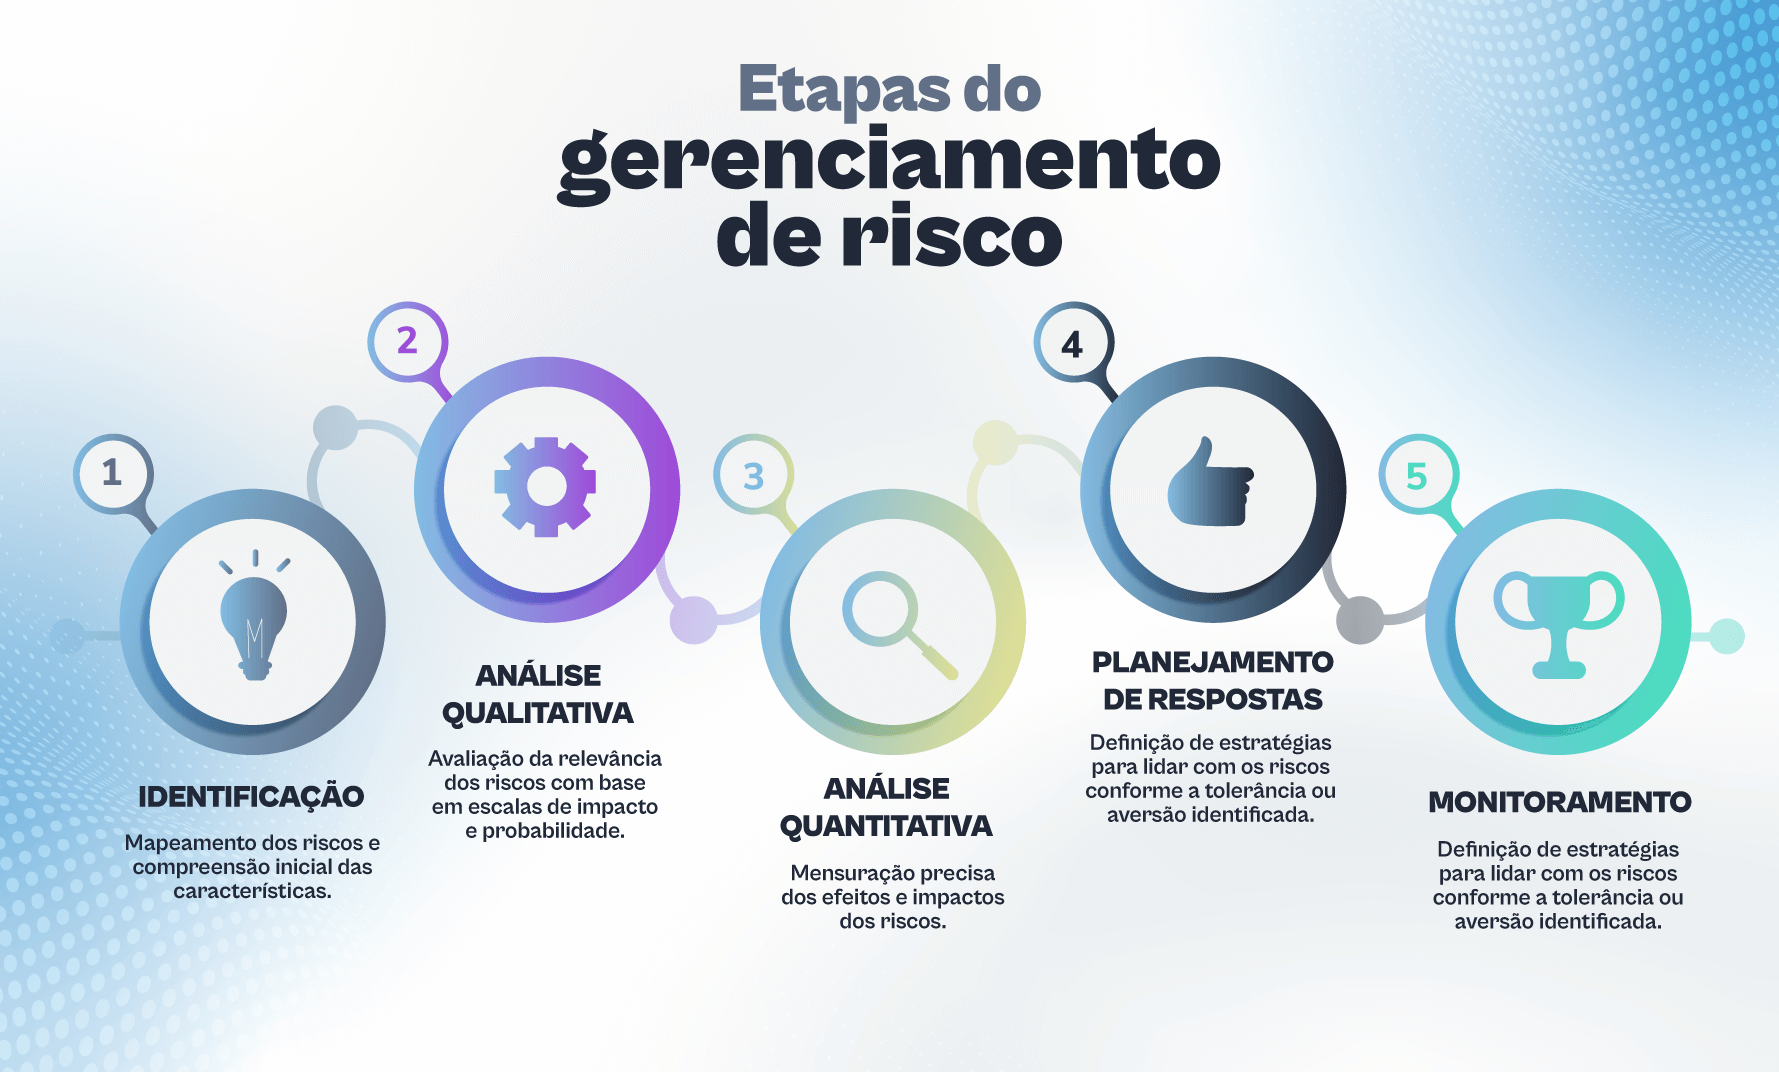
Entenda o que é gerenciamento de riscos e como proteger uma organização ... -
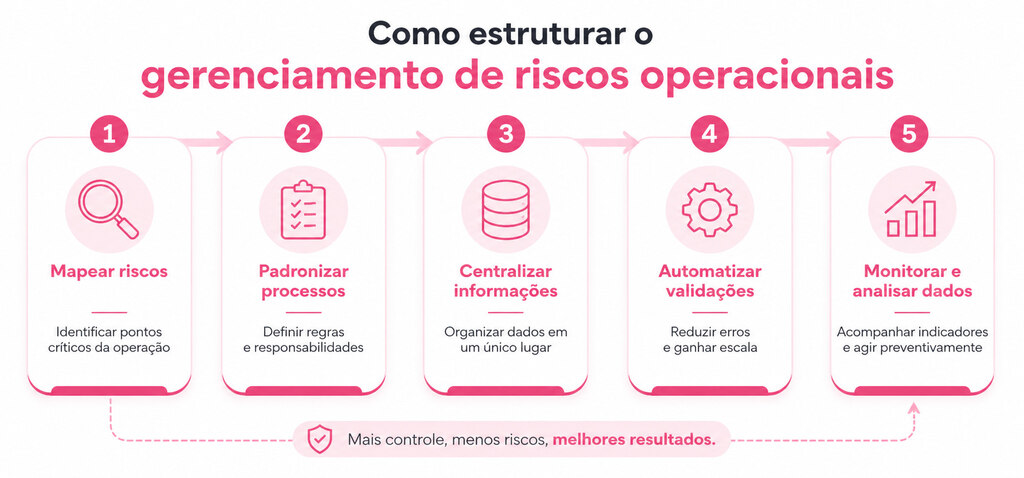
Aprenda estratégias de gerenciamento de riscos operacionais
