Para Melhorar A Governança De Ti Uma Organização Decidiu

O que realmente acontece quando a empresa resolve colocar a casa em ordem
Quando a diretoria aprova o orçamento para isso, o primeiro impulso é sempre o mesmo: contratar uma consultoria que vai entregar um framework bonito e deixar a governança no papel. Na prática, isso raramente funciona porque governança não é documento, é conjunto de decisões cotidianas que envolvem pessoas com prioridades diferentes. O momento em que essa decisão saiu da área estratégica e entrou na operação foi mais ou menos assim. O diretor financeiro pediu transparência sobre onde o dinheiro de TI ia parar. O diretor comercial começou a contratar ferramentas sem passar pelo núcleo de arquitetura. O time de segurança fazia auditorias surpresa que geravam atrito mas não corrigiam a raiz do problema. Era o cenário clássico que eu via em várias implementações antes de entender o que realmente movia a agulha. A mudança começou com uma coisa simples que poucos esperavam: criar um comitê de priorização com poder real de veto, composto por representantes de negócio e não apenas por chefes de TI. Antes disso, qualquer um podia comprar uma solução e chamar de inovação. Depois da primeira rodada de reuniões, o volume de licenças duplicadas caiu pela metade em dois meses. Isso não foi mágica. Foi só exigir que todo pedido novo passasse por uma análise de custo total e impacto operacional documentada, com assinaturas obrigatórias dos donos das áreas afetadas.
O framework que adotamos foi uma adaptação do COBIT 2019, mas sem a rigidez que costuma matar projetos pequenos. A parte que mais surtiu efeito foi a definição clara de níveis de decisão. Alteração de configuração em ambiente de homologação não precisa de aprovação do comitê. Mudança que impacta SLA ou custo recorrente superior a um determinado valor sim. Ter esse critério escrito e acessível reduziu o tempo médio de aprovação de pedidos simples de cerca de cinco dias para três horas, dependendo do caso. Outro ponto que muita gente subestima é a governança de dados. Não adianta ter processos bonitos se você não sabe quais dados são críticos e quem é o responsável por cada um deles. Criamos um cadastro de proprietários de dado com critérios bem simples: a pessoa que decide o que acontece com aquele dado é a proprietária, não a que trabalha com ele todos os dias. Isso mudou drasticamente a velocidade de resposta quando surgiram questões de LGPD. Em vez de correr atrás de quem poderia responder, já sabíamos exatamente a quem dirigir a pergunta. Temos também o exemplo prático de um projeto que quase desandou por causa de algo que parecia bobo. Uma equipe desenvolveu um novo fluxo automatizado que integrava três sistemas legados sem notificar os responsáveis pela operação existente. Quando colocamos em produção, o sistema entrou em conflito com um relatório crítico que era executado toda madrugada. A correção levou onze dias porque ninguém tinha documentação atualizada daquele fluxo legado.
A solução que funcionou foi implementar um registro obrigatório de dependências técnicas antes de qualquer deploy em produção. Nononsense. Você não termina o formulário, não sobe para homologação. Isso pode parecer burocracia adicional, mas cortou incidentes relacionados a falta de visibilidade em cerca de sessenta por cento no primeiro semestre seguinte. O formulário leva cerca de quinze minutos para ser preenchido corretamente, desde que a equipe já tenha hábito de documentar suas integrações. Um erro muito comum nessa área é achar que governança é controle extremo. O resultado dessa postura é um gargalo onde tudo espera aprovação e o negócio acaba contornando o processo, criando versões sombra que ninguém monitora. O equilíbrio está em governar o que importa e liberar o que não gera risco significativo. Um bom indicador disso é o tempo médio de ciclo de solicitações corriqueiras. Se estiver alto, significa que o processo está mais pesado do que deveria. A medição também merece atenção. Muitos times medem quantidade de processos aprovados, o que gera incentivo para aprovadores acelerarem sem olhar direito. Começamos a medir taxa de incidentes pós-aprovação e retrabalho. Esses números mostram se a governança está funcionando ou apenas empurrando problemas para frente. No nosso caso, a taxa de incidentes causados por mudanças não supervisionadas caiu de onze por cento do total para cerca de quatro por cento em oito meses.

O investimento em ferramentas também foi preciso. Adotamos um sistema de catálogos de serviços e gerenciamento de portfólio de projetos, integrado ao repositório de código e à ferramenta de monitoramento. A integração automática reduziu a necessidade de preenchimento manual de status em reuniões, que antes consumia cerca de duas horas por semana da equipe de gestão. Agora, o dashboard reflete o estado real sem intervenção humana. Se você está começando agora, comece pelo mapeamento dos fluxos atuais. Anote quem decide o quê, onde estão os gargalos e quantas aprovações um pedido simples precisa percorrer. Esse diagnóstico leva de uma a duas semanas e muitas vezes revela que a maior parte do tempo gasto não é com trabalho real, mas com deslocamento de informação entre departamentos que poderiam estar conversando diretamente. Governança bem feita não parece governança. Ninguém sente que está sendo controlado o tempo todo. Ela aparece quando as coisas funcionam sem chamar atenção, sem surpresas desagradáveis e com custos previsíveis. É um resultado discreto, mas que se reflete nos números operacionais e na capacidade da organização de mudar quando precisa.
Galeria
-

Descubra a Importância da Governança de TI em Sua Empresa! -
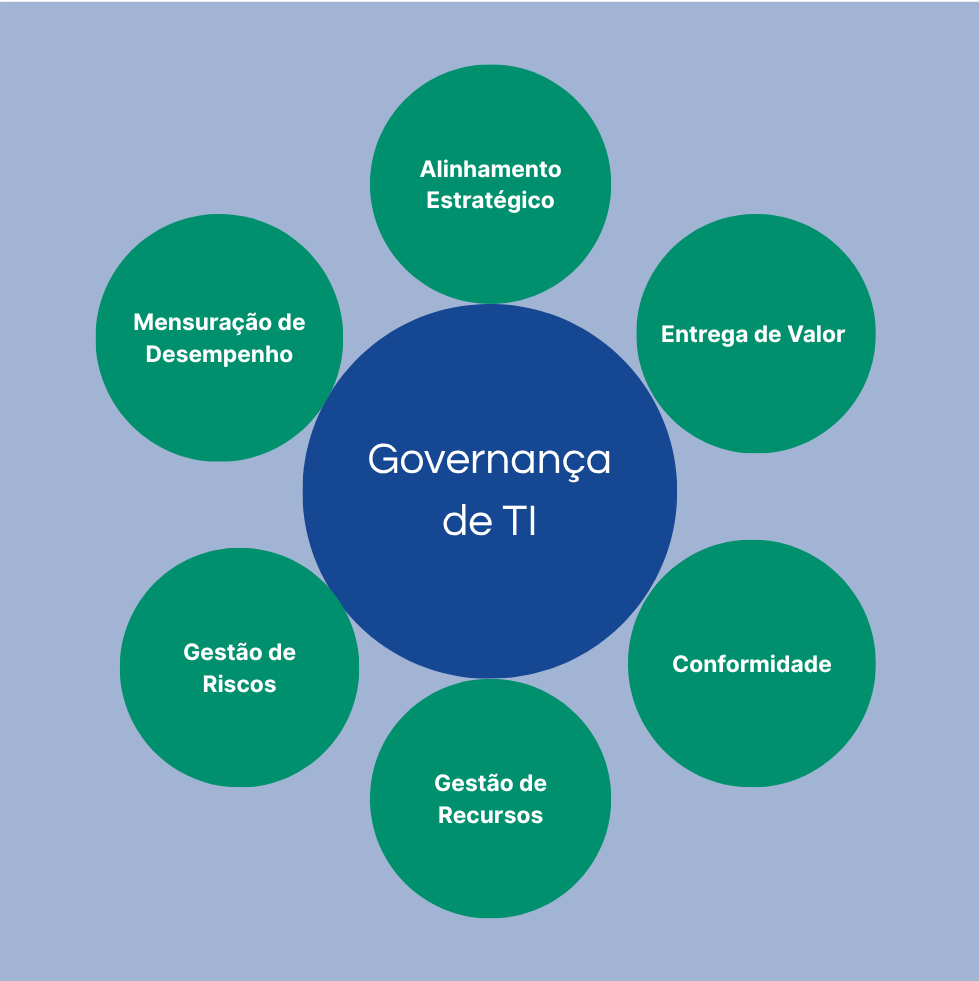
Governança de TI – Superintendência de Tecnologia da Informação -

Governança de TI: TUDO que você precisa saber sobre o assunto! -
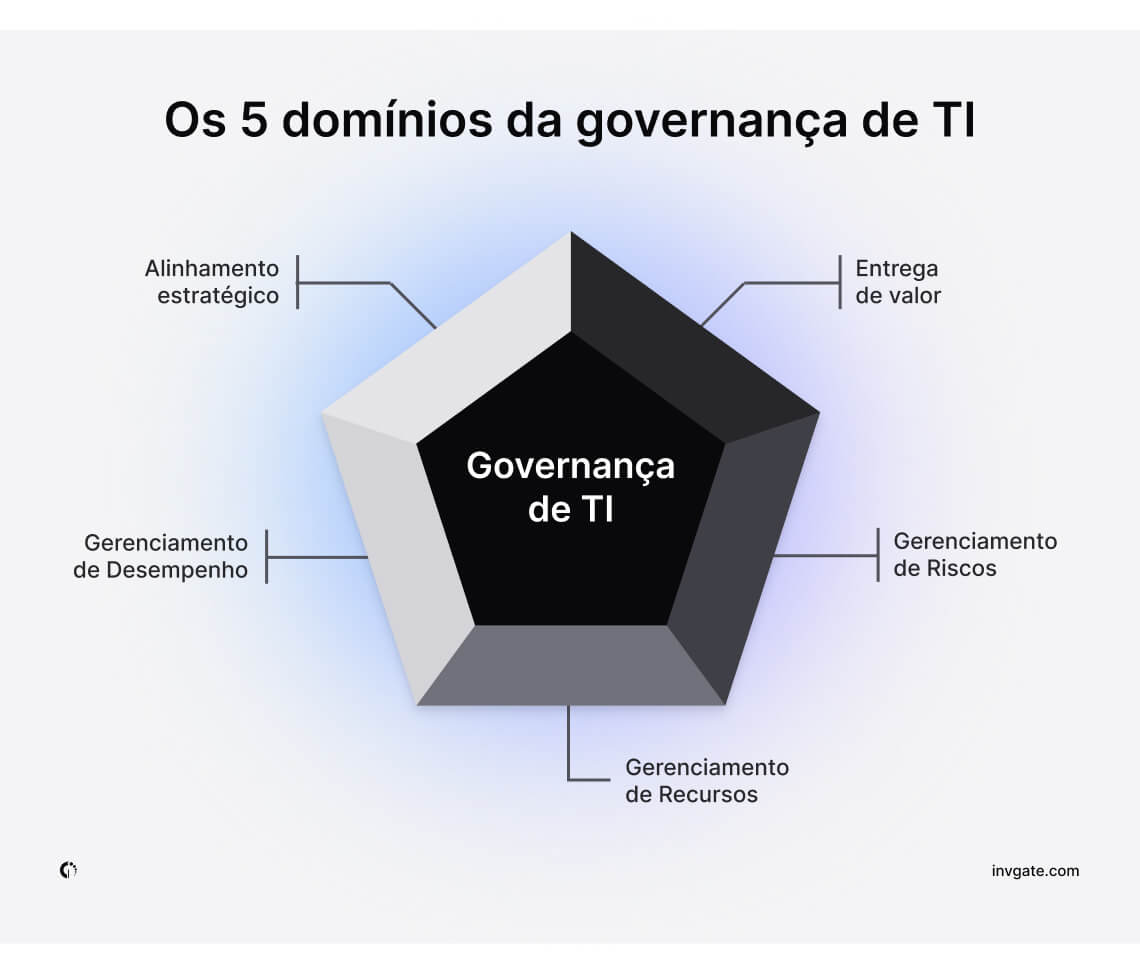
Governança de TI: definição, estruturas e práticas recomendadas
