Passarela Caranguejo
O que é e como funciona a passarela caranguejo
A passarela caranguejo não é um conceito de livro didático. É o nome que o pessoal da rua deu pra uma técnica de roteamento lateral que funciona com base em saltos sucessivos entre hosts para contornar firewalls e regras de rede que bloqueiam conexões diretas. O nome vem do movimento laterale do caranguejo — você não vai reto do ponto A ao ponto B, você anda de lado, host por host, até chegar lá. No fundo, trata-se de usar servidores intermediários que já têm acesso a diferentes segmentos de rede. Cada nó faz a ponte pro próximo. A ideia é simples na teoria, mas na prática tem armadilha em quase tudo.
Passarela caranguejo — como montar na prática
Comece listando quais hosts você consegue alcançar diretamente. Não adianta tentar pular pro alvo final se o primeiro salto já não funciona. Anote as interfaces de rede, os endereços IP e, principalmente, quais portas estão abertas em cada um deles. Isso é mais importante do que qualquer ferramenta. Depois, identifique os nós que servem de ponte. São máquinas que têm conectividade com pelo menos dois segmentos diferentes — um que você já domina e outro que ainda não alcança. Em ambientes corporativos, costuma ser um servidor de aplicação, um proxy interno ou uma máquina de administração que foi esquecida expondo outra sub-rede. Eu montei uma passarela assim num projeto meu usando três hosts intermediários. Cada um tinha acesso a um segmento diferente. A conexão direta para a rede alvo estava bloqueada pelo firewall principal, então eu usei o primeiro host pra fazer uma connection relaying pros próximos. O comando básico que eu usava era algo como um tunelamento SSH reverso encadeado — cada nó abria uma saída pro próximo, formando uma cadeia. Funcionou, mas demorou pra estabilizar.
Quando eu estava testando isso numa rede de cliente, tive um problema específico: o terceiro hop caía toda vez que havia mais de 30 segundos de latência entre dois saltos. O timeout padrão do SSH encerrava a conexão antes mesmo da camada seguinte subir. A solução que eu encontrei foi ajustar os valores de ServerAliveInterval e ServerAliveCountMax pra valores mais altos no SSH, e ainda adicionar um script de reconexão automática com sleep entre tentativas. Assim a cadeia ficava estável e eu conseguia manter o túnel rodando por horas sem drop. O detalhe que ninguém conta é que a passarela caranguejo depende inteiramente da confiabilidade de cada elo. Se um dos hosts intermediários cair, reiniciar ou mudar de IP, toda a cadeia desaba junto. Você precisa ter monitoramento ativo de cada nó, senão perde a sessão inteira sem saber ao certo onde foi a falha.
Limitações que ninguém fala
Esta técnica tem pontos fracos sérios. Primeiro, a latência se acumula. Cada salto adiciona delay, e depois de cinco ou seis hops a conexão já fica inviável pra qualquer coisa que precise de resposta rápida — shell interativo, transferência de arquivos grande, ferramentas que fazem polling. O que funciona bem é coisas assíncronas ou comandos únicos que não dependem de resposta em tempo real. Segundo, a visibilidade. Cada hop deixa rastro. Logs de conexão, autenticação, tráfego de rede. Em ambientes com SIEM funcionando direito, essa cadeia chama atenção rápido. Não é invisível, como muita gente acha. É só mais difícil de rastrear diretamente do ponto de origem. Terceiro, a complexidade de manutenção. Cadeias grandes são difíceis de debuggar. Se algo para de funcionar, você precisa testar cada elo individualmente pro lado certo. Não adianta assumir que é o último hop — pode ser qualquer um do meio. Gasta-se muito tempo testando o nó errado.
Se o objetivo é só chegar a uma rede atrás de um firewall e você tem acesso legítimo a um VPN corporativo ou a um bastion host configurado corretamente, use esses canais. Passarela caranguejo tem seu lugar, mas não é solução universal. Funciona quando o acesso direto não existe e não há alternativa institucional disponível. Fora disso, o custo-benefício geralmente não compensa. O que também vale saber: existem ferramentas automatizadas que simulam esse comportamento de forma mais estruturada. Ferramentas como frp, reGeorg, ou tunéis SOCKS encadeados podem fazer o mesmo trabalho que montar à mão, mas com menos dor de cabeça pra configurar cada nó individualmente. O problema é que elas também deixam assinaturas mais claras no tráfego e nos logs. Em resumo, a passarela caranguejo é uma técnica de navegação lateral baseada em encadeamento de saltos entre hosts. Funciona com ajustes adequados de timeout e monitoramento, mas sofre com latência acumulada, visibilidade em redes monitoradas e fragilidade quando um dos nós intermediários falha. O uso deve ser criterioso e preferencialmente em cenários onde não há caminho institucional disponível.
Galeria
-
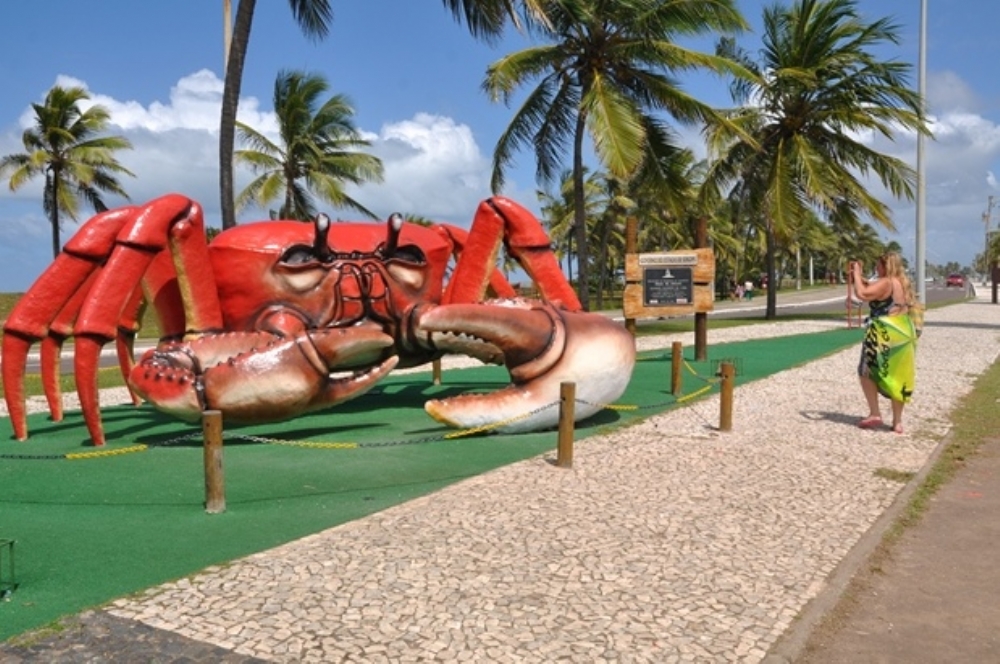
Passarela do Caranguejo - Conheça a Passarela do Caranguejo -
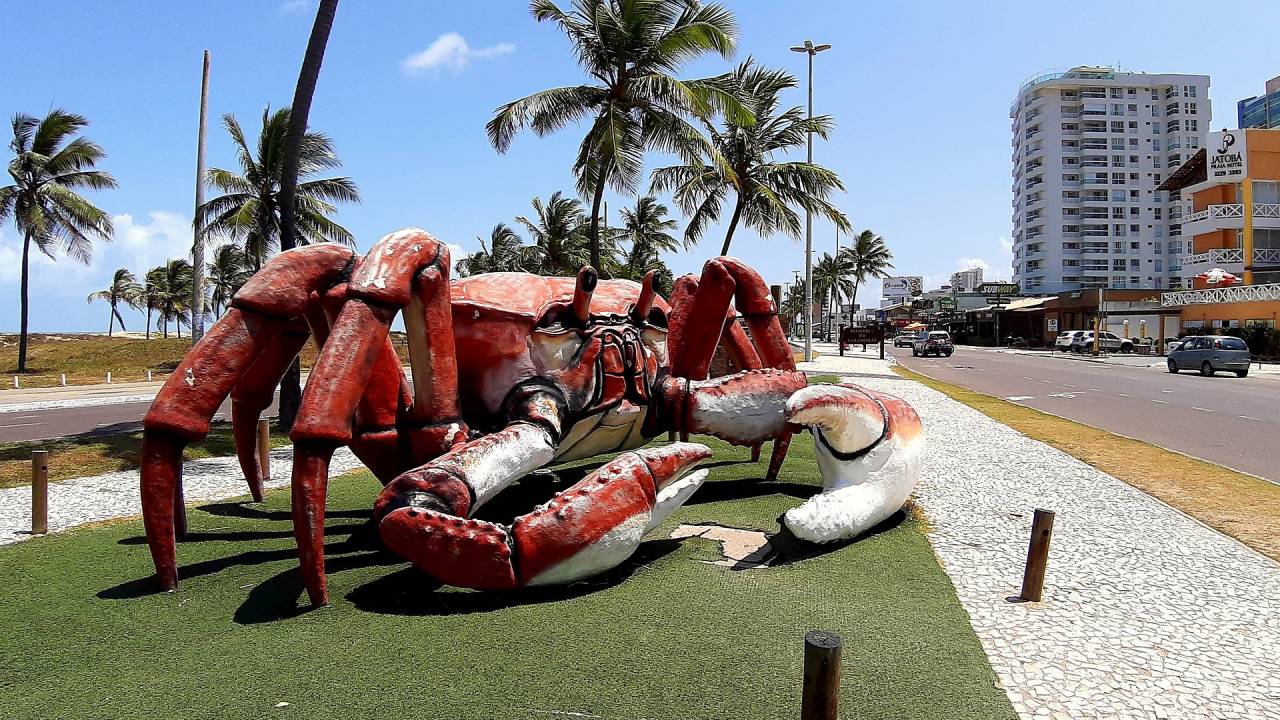
Passarela do Caranguejo é point gastronômico de Aracaju | Viagem e Turismo -
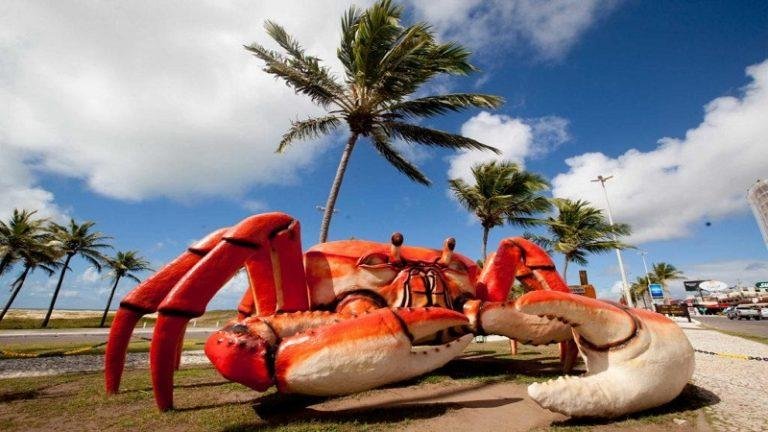
Passarela do Caranguejo na Praia de Atalaia- SE -

Passarela do Caranguejo - O que saber antes de ir (2026)
