Perdão Senhor Tantos Erros

O que é e como funciona o processo
O perdão senhor tantos erros é uma ferramenta de ativação não oficial para Windows e Microsoft Office, originalmente criada pela comunidade brasileira de reverse engineering. Ela funciona substituindo os arquivos de ativação legítimos por versões modificadas que enganam o KMS (Key Management Service) da Microsoft, fazendo o sistema acreditar que está licenciado corretamente. A versão mais conhecida circula como um arquivo .exe compactado que aplica patches em lotes nos arquivos do sistema. O funcionamento básico envolve três etapas: extrair o conteúdo do arquivo, executar o script de patch com privilégios administrativos e reiniciar o computador para que as alterações sejam consolidadas. A ferramenta altera chaves no registro do Windows, substitui bibliotecas DLL críticas e cria serviços KMS locais que se auto-renovam a cada 180 dias. Isso significa que, em teoria, você nunca precisaria rodar a ferramenta novamente — na prática, as coisas raramente funcionam assim.
perdão senhor tantos erros: tutorial prático de instalação
Vamos direto ao procedimento. Você precisa baixar o pacote de algum repositório confiável da comunidade, como fóruns brasileiros de tecnologia ou canais no Telegram especializados no assunto. Os links oficiais nunca são divulgados abertamente porque a Microsoft pressiona provedores de hospedagem regularmente. Quando encontrar uma fonte estável, baixe e extraia usando 7-Zip ou WinRAR. Antes de executar qualquer coisa, desative o Windows Defender temporariamente. O antivírus nativo detecta a ferramenta como malware por definição, já que se trata de software não assinado que modifica arquivos do sistema. A desativação precisa ser feita manualmente em Configurações do Windows > Privacidade e Segurança > Segurança do Windows > Proteção contra vírus e ameaças > Gerenciar configurações. Deixe a proteção em tempo real desligada durante todo o processo. Isso leva cerca de dois minutos e evita que o Defender cancele a execução no meio do caminho. Execute o arquivo de instalação como administrador. Clique direito no ícone e selecione Executar como administrador. O programa vai pedir confirmação UAC — aceite. A interface é minimalista, geralmente apenas um botão grande central e texto explicativo em português. Clique para iniciar o patch. O processo leva entre 30 segundos e 2 minutos, dependendo da versão do Windows e da quantidade de serviços que precisam ser paralisados temporariamente.
Após a conclusão, o programa exibe uma mensagem de sucesso ou erro. Se mostrar sucesso, reinicie o computador. Se mostrar erro, anote a mensagem exata — ela normalmente indica qual arquivo específico falhou na substituição. Neste ponto, verifique se a ativação foi aplicada abrindo Configurações > Sistema > Ativação. O estado deve indicar "Windows está ativado". Reative o Windows Defender imediatamente após a ativação ser confirmada. Deixá-lo desligado por mais tempo do que o necessário expõe o sistema a ameaças reais. A desativação temporária dura, no máximo, cinco a dez minutos no total. Há um detalhe que quase todo mundo esquece. Se você estiver usando Windows 10 ou 11 com atualizações acumuladas recentes, o patch pode falhar silenciosamente. A Microsoft altera estrutura de arquivos entre versões de build, e um patch feito para a build 19041 não necessariamente funciona na build 22621. Sempre verifique sua build atual antes de baixar a versão correta da ferramenta. Existe uma subversão do script chamada perdão senhor tantos erros fixa build que tenta contornar isso aplicando patches específicos por versão, mas mesmo ela tem taxa de falha significativa em builds muito recentes.

Um problema específico que encontrei: em uma máquina com Windows 11 23H2, a ferramenta aplicou os patches mas o serviço KMS local não iniciava porque o Windows tinha removido a permissão de criação de serviços não assinados em atualizações recentes de segurança. A solução foi usar o comando sc.exe delete para remover o serviço corrompido e depois criar um novo com sc.exe create, apontando para o binário correto no diretório de instalação. Isso resolveu em cerca de cinco minutos, mas exigiu acesso ao PowerShell como administrador e conhecimento básico de linha de comando. Sem isso, o sistema simplesmente não ativava e não havia log claro indicando o motivo. O principal problema prático é a instabilidade. A ativação via esse método depende de um serviço KMS local que funciona até o Windows decidir atualizar Something. Uma atualização de segurança qualquer pode remover o serviço, bloquear a execução do binário modificado ou alterar a criptografia de licença. Quando isso acontece, você volta ao ponto zero e precisa refazer todo o processo. Em minha experiência, isso ocorre em média a cada três a seis meses, dependendo do nível de atualizações automáticas do sistema. Existe também o risco de detecção por software corporativo. Ferramentas de monitoramento de TI em ambientes empresariais identificam rapidamente a presença desses patches através de assinaturas de hash nos arquivos do sistema. Se for usar isso em um computador pessoal, sem restrições organizacionais, o risco é baixo. Se for em um ambiente corporativo ou educacional, a probabilidade de flag é alta e as consequências podem ser sérias além do simples cancelamento da ativação.
A alternativa mais estável, embora não gratuita, é adquirir uma licença legítima. Chaves OEM custam significativamente menos do que licenças retail e oferecem a mesma funcionalidade. Sites autorizados de revendedores brasileiros praticam preços entre R$50 e R$150 para Windows 11 Home, o que é economicamente razoável considerando que a solução alternativa exige manutenção recorrente e carrega riscos de segurança que licenças genuínas não possuem. Não é uma recomendação moral — é uma observação prática de custo-benefício.
Galeria
-

PERDÃO SENHOR TANTOS ERROS COMETI Cantos LITÚRGICOS CINZAS Músicas para ... -

Perdao Senhor Tantos Erros Cifra - RETOEDU -

Perdão Senhor Tantos Erros Cometi - RETOEDU -
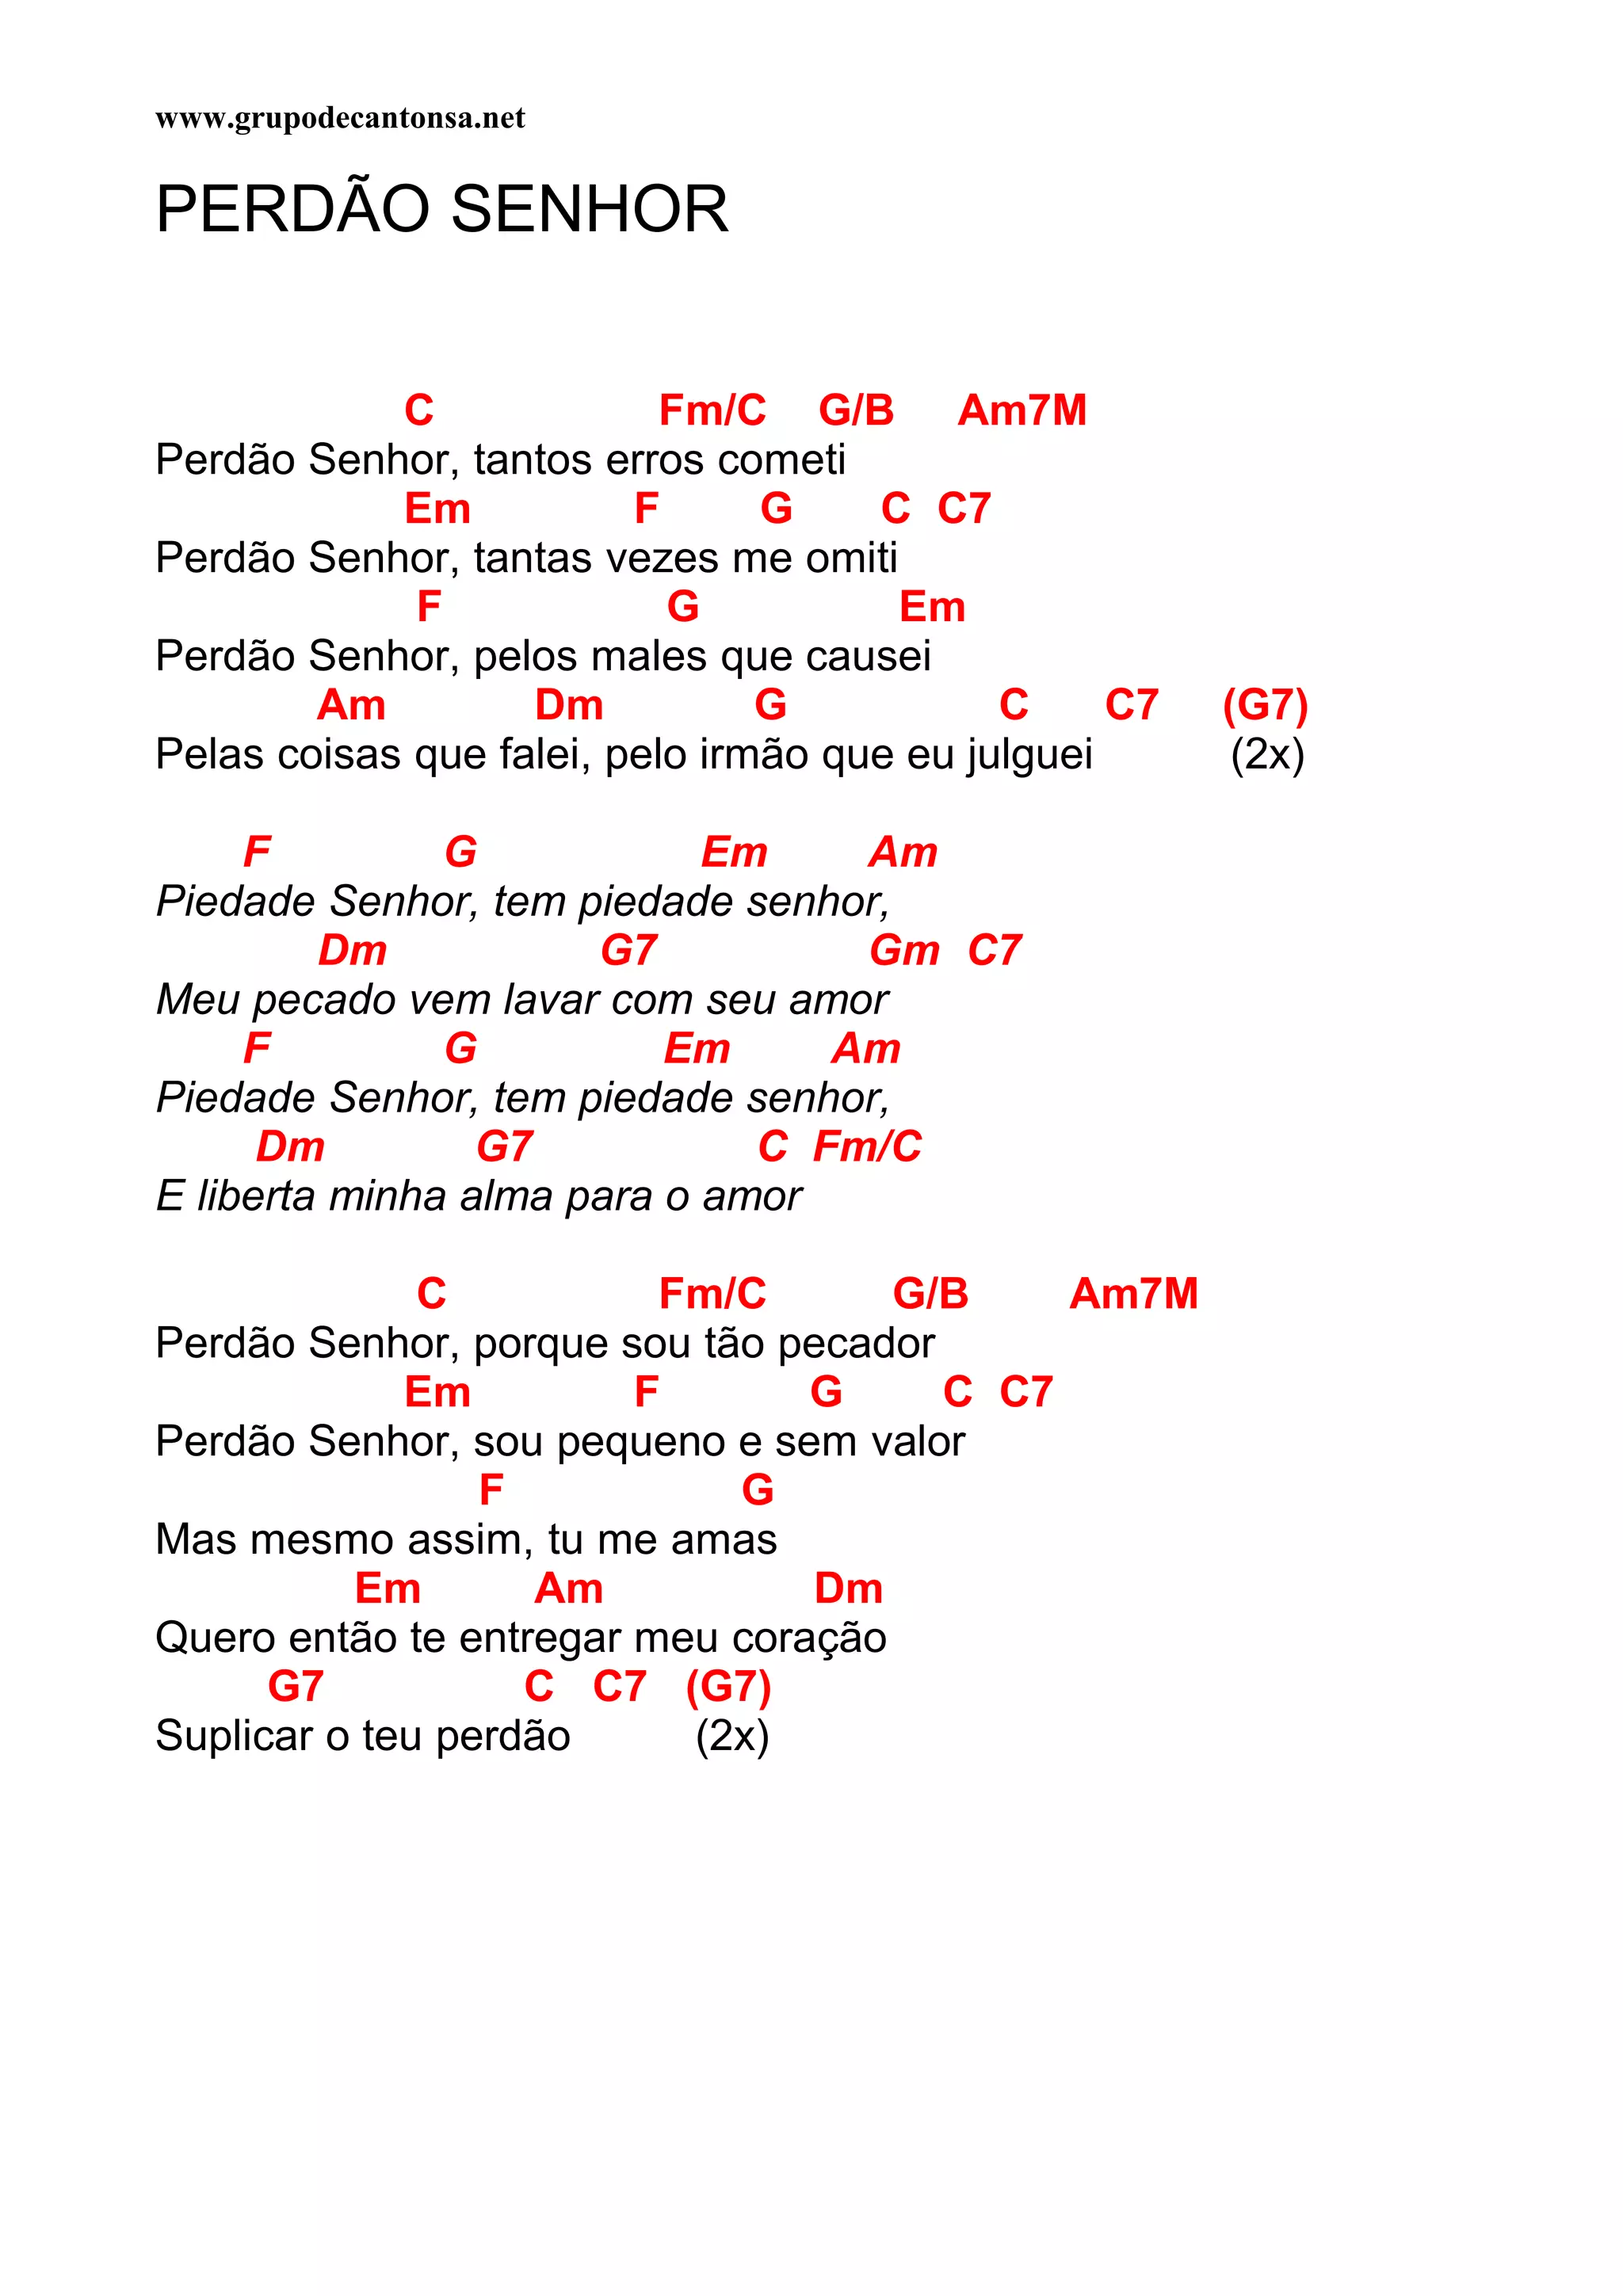
Perdao senhor tantos_erros_cometi | PDF
