Portal Acesso Unico
O que é um portal de acesso único na prática
Um portal de acesso unico é basicamente uma porta de entrada centralizada para múltiplos sistemas e serviços dentro de uma organização. Você entra uma vez com suas credenciais e ganha acesso a tudo o que precisa, sem ter que fazer login dezenas de vezes ao longo do dia. A coisa funciona com protocolos como SAML 2.0, OAuth 2.0 ou OpenID Connect, dependendo do nível de segurança que o ambiente exige. O mais comum hoje em dia é o SAML, principalmente em ambientes corporativos brasileiros que usam Active Directory como fonte de identidade. O fluxo básico é: o usuário acessa o portal, autentica via certificado digital ou credenciais de domínio, e o portal emite um token que os sistemas de destino validam. Sem tokens, sem acesso. Simples assim, mas os detalhes que atrapalham são muitos.
Como configurar seu portal acesso unico passo a passo
A primeira coisa que você precisa definir é a fonte de identidade. Vai ser Active Directory? LDAP genérico? Ou alguma solução em nuvem como Azure AD ou Okta? Isso vai determinar todo o resto. Se sua empresa já usa AD, o caminho mais direto é integrar o portal com ele e usar Group Policy para distribuir certificados digitais aos funcionários. Depois vem a parte dos sistemas de destino. Cada aplicação que você quiser conectar precisa ter suporte a algum protocolo federado. Sistemas legados que só aceitam autenticação básica por formulário vão exigir um adapter ou uma solution intermediaria, o que complica a coisa. Eu perdi três dias numa implementação porque um sistema interno de controle de estoque não tinha suporte nativo a SAML e o desenvolvedor que o fez tinha migrado há dois anos. No final, tive que colocar um Apache mod_auth_saml na frente como proxy reverso, configurando regras de transformação de assertion pra mapear os attributes do SAML para campos que o sistema legado entendia. Se sua situação for parecida, considere usar um gateway de API ou um reverse proxy com módulo de autenticação antes de gastar horas tentando adaptar o sistema em si. A configuração técnica em si envolve definir os metadata XML de cada e de cada serviço, configurar as URLs de redirecionamento, estabelecendo os endpoints de Assertion Consumer Service e Single Logout. No lado doIdentity Provider, você cria os contratos de federação e define os claims que serão passados. No lado do Service Provider, você importa os metadata e configura os mapeamentos de atributos.
Para o portal em si, a instalação varia conforme a plataforma. Se estiver usando uma solução comercial como NetIQ, PingIdentity ou Microsoft AD FS, o instalador guía você pela maior parte do processo. Para soluções open-source como Keycloak, o procedimento é mais manual mas mais transparente. O Keycloak exige que você configure os realms, os clients, as roles e os mappers de atributo. Um detalhe importante: a configuração do realm default do Keycloak já vem com muitos settings genéricos. Vale a pena criar um realm específico para produção, com política de sessao mais restritiva e certificate rotation automatizada.

Pegadinhas que ninguém conta
Uma das coisas que mais causa dor de cabeça é o gerenciamento de sessao. Quando o token SAML expira, o comportamento depende inteiramente de como cada sistema de destino está configurado. Alguns fazem redirect imediato para o IDP para reautenticação. Outros mantêm a sessão ativa localmente por um tempo enquanto o token pode estar invalidado. Isso gera aquela situação irritante em que o usuário clica num link e recebe um erro 401 sem motivo aparente, porque o session do sistema de destino venceu mas o browser ainda acha que está logado no portal. Outro problema crônico é o clock skew. Protocolos federados como SAML permitem uma pequena diferença de tempo entre o IDP e o SP, geralmente até 5 minutos. Se os servidores não estiverem sincronizados via NTP, você vai ter rejeições intermitentes de tokens que parecem válidos. Eu já vi esse erro acontecer em produção porque o servidor de aplicação estava em um datacenter sem NTP configurado e o de identity tinha UTC correto. A divergencia era de cerca de 8 minutos. Resolver foi questão de configurar o ntpd em ambos os lados e reiniciar os serviços. O Single Logout tambem é mais teorico do que pratico na maioria das implementacoes. Embora o padrao SAML 2.0 defina um fluxo de Single Logout, na realidade muitos service providers não o implementam completamente. O usuario pode cerrar a sessao no portal mas continuar logado nos sistemas downstream ate que a sessão local expire. Se isso é um problema de compliance no seu ambiente, voce precisa validar individualmente cada SP e exigir o suporte a SLO do fornecedor.
Limitações reais que voce precisa saber antes de implementar
Não adianta fingir que portal de acesso unico resolve todos os problemas de autenticação. Ele é uma camada de conveniencia e segurança perimétrica, mas não substitui governança de acesso. Se um funcionario tem permissão para dez sistemas porque foi adicionado um por um ao longo de anos, o portal unico simplesmente vai entregar todas as portas naquele chaveiro. A verdadeira segurança vem da integração com processos de Provisioning e Deprovisioning automatizados, preferencialmente conectados a um sistema de RH ou de gestão de identidade como o SailPoint ou até mesmo fluxos simples com Power Automate. Também há o problema da experiencia do usuario em redes heterogeneas. Se seus colaboradores acessam de fora do network corporativo, seja de casa ou em viagem, o portal precisa estar disponivel publicamente. Isso significa certificate TLS valido, WAF na frente, e possivelmente MFA adicional. Configurair isso sem quebrar o fluxo SAML é delicado porque algumas implementacoes de WAF interferem nos headers HTTP que o SAML depende, como o Authorization header ou cookies de sessao. Teste sempre o fluxo completo atraves do WAF antes de colocar em producao. Para ambientes pequenos ou startups que ainda nao tem infraestrutura de AD, vale considerar alternativas mais leves. Um gerenciador de credenciais com integracao OAuth como o Auth0 ou o Firebase Authentication pode ser suficiente e muito mais rapido de colocar no ar. Portal de acesso unico faz sentido quando voce tem mais de cinco sistemas para integrar e uma base de usuarios superior a cinquenta pessoas. Abaixo disso, o custo operacional de manter a federacao frequentemente supera o beneficio.
A manutencao tambem não é algo que voce configura e esquece. Certificados precisam de renovacao, metadata de federação muda quando os fornecedores atualizam seus servicos, e novas aplicacoes chegam toda semana pedindo integracao. Um portal bem gerido exige pelo menos uma hora semanal de revisao de logs de autenticacao e verificacao de dos conectores. Se nenhuma pessoa na equipe tem disponibilidade para isso, a federacao vai se degradar silenciosamente ate que um dia o sistema inteiro pare de funcionar sem aviso previo.
Galeria
-
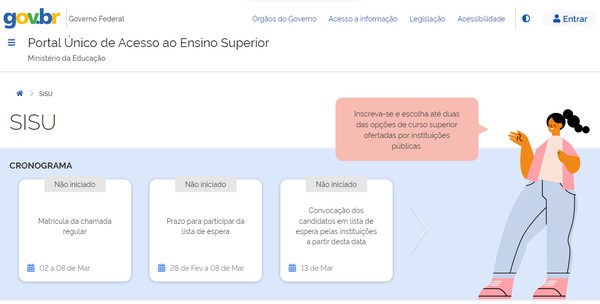
Sisu 2023: veja como fazer inscrição no Portal Único de Acesso do MEC -

Portal Único de Acesso unifica inscrições do Prouni, Fies e SiSU; saiba ... -
Acesso Único: MEC anuncia portal exclusivo para Sisu, Prouni e Fies

