Propriedade De Modulo

O que você precisa saber sobre propriedade de modulo antes de implementar
Muita gente aprende operador % e acha que sabe módulo. A verdade é que saber usar o operador é uma coisa, entender as propriedades algébricas por trás é outra completamente diferente. E é nessa diferença que projetos inteiro vão para o espaço quando os números crescem. A propriedade mais usada no dia a dia é a da soma. Quando você precisa calcular (a + b) mod m, pode reduzir cada termo individualmente antes de somar. Ou seja, ((a mod m) + (b mod m)) mod m dá o mesmo resultado. A multiplicação segue a mesma lógica: (a * b) mod m é igual a ((a mod m) * (b mod m)) mod m. Essas regras parecem óbvias até você tentar aplicar em código e se deparar com overflow. No Python isso geralmente não é problema porque a linguagem trata inteiros com precisão arbitrária. Já em C, C++ ou Java, somar dois valores que já foram reduzidos pelo módulo pode estourar o tipo antes da operação final. Um int de 32 bits suporta no máximo cerca de 2 bilhões. Se o seu módulo é próximo desse valor, qualquer operação intermediária pode transbordar e gerar um resultado completamente errado. A solução imediata é usar long long em C++ ou BigInteger em Java, mas isso tem custo. Em cálculos que rodam milhões de vezes, o overhead pode ser perceptível.
Outra propriedade que aparece frequentemente é a da subtração. (a - b) mod m não é simplesmente (a mod m - b mod m) mod m em todas as linguagens. Em Python o resultado já vem correto porque o operador % sempre retorna valor não-negativo quando o módulo é positivo. Em C e C++, o sinal do resultado segue o dividendo, então se a - b for negativo, o % retorna um número negativo. A correção é adicionar m ao resultado antes de aplicar o módulo novamente, ou usar uma função helper que normalize o valor. Eu trabalhei num sistema de geração de hash que precisava calcular combinações modulares em lotes de milhões de operações. O problema foi específico: estávamos usando int de 32 bits e o módulo era 1.000.000.007, um número primo popular em competições de programação. Quando multiplicávamos dois resíduos ambos próximos de 10^9, o produto intermediário chegava a 10^18, muito acima do limite do int. O código compilava sem erro, mas retornava valores errados silenciosamente. O workaround que funcionou foi fazer a multiplicação usando long long internamente e só aplicar o módulo no final. Não foi algo que o compilador alertou, então perderam umas três horas rastreando o bug. A propriedade exponencial é outra coisa que todo mundo esquece até precisar. Calcular a^b mod m direto não é viável quando b é grande porque o resultado intermediário explode. A técnica correta é exponenciação modular binária, que reduz a complexidade de O(b) para O(log b). O algoritmo funciona dividindo o expoente pela metade repetidamente e aplicando a propriedade de multiplicação em cada passo. É o fundamento de tudo que envolve criptografia RSA, testes de primalidade e geradores de números pseudoaleatórios.
Também existe a propriedade do inverso modular. Um número a tem inverso mod m apenas quando MDC(a, m) = 1. Nesse caso, existe um valor b tal que (a * b) mod m = 1. Isso é calculado pelo algoritmo de Euclides estendido. Se você precisar fazer divisão em aritmética modular, na prática você multiplica pelo inverso. Mas lembre-se: o inverso só existe nos casos coprimos. Tentar dividir por algo que não tem inverso é um erro comum em implementações apressadas. Um detalhe prático que poucas pessoas consideram: a propriedade distributiva funciona perfeitamente, mas a ordem das operações importa para performance. Sempre reduza pelo módulo o mais cedo possível. Somar dez números grandes e só depois aplicar o módulo consome mais memória e tempo do que aplicar o módulo em cada adição intermediária. A diferença pode ser de minutos para segundos em processamento de grandes volumes. O lado ruim é que modular aritmética não é bala de prata. Se o seu módulo não for primo, muitas das propriedades ficam mais complicadas. Inversos nem sempre existem, estruturas algébricas como anéis e corpos se comportam de forma diferente, e algoritmos que assumem primalidade podem falhar. Em criptografia, escolher módulos primos grandes não é capricho, é requisito. Em programação competitiva, o módulo 10^9 + 7 é padrão justamente por ser primo e caber confortavelmente em tipos de 64 bits durante operações intermediárias.

Se você está começando agora, a recomendação é simples: domine as três propriedades básicas (soma, subtração, multiplicação), entenda o problema do overflow em linguagens com tipos fixos, e aprenda exponenciação modular binária. O resto vem com prática. Implementar uma função de modularização segura que normalize resultados negativos e usa o tipo adequado para intermediários já resolve a maioria dos problemas reais. Aqui vai um exemplo mínimo em Python que cobre os casos básicos: MOD = 1_000_000_007
def mod_add(a, b):
return (a + b) % MOD def mod_mul(a, b):
return (a * b) % MOD def mod_pow(base, exp):
return pow(base, exp, MOD)
Em C++ o equivalente exigiria conversão para long long e normalização da subtração, mas a lógica é a mesma. O que separa uma implementação que funciona de uma que quebra em produção é exatamente esse conhecimento das propriedades e dos limites da máquina onde o código roda.

Galeria
-

Matemática da Hora Números Complexos: Módulo e representação de um ... -
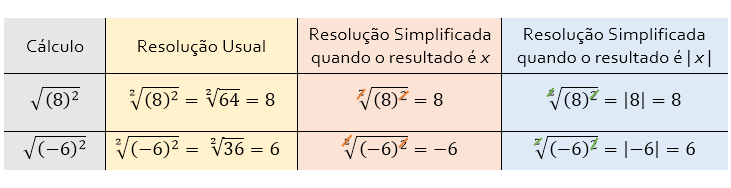
PROPRIEDADES DO MÓDULO | BLOG DO FERRETTO -
Módulo e Função Modular: Propriedades | PDF

