Quais São Os Três Pilares Da Segurança Da Informação
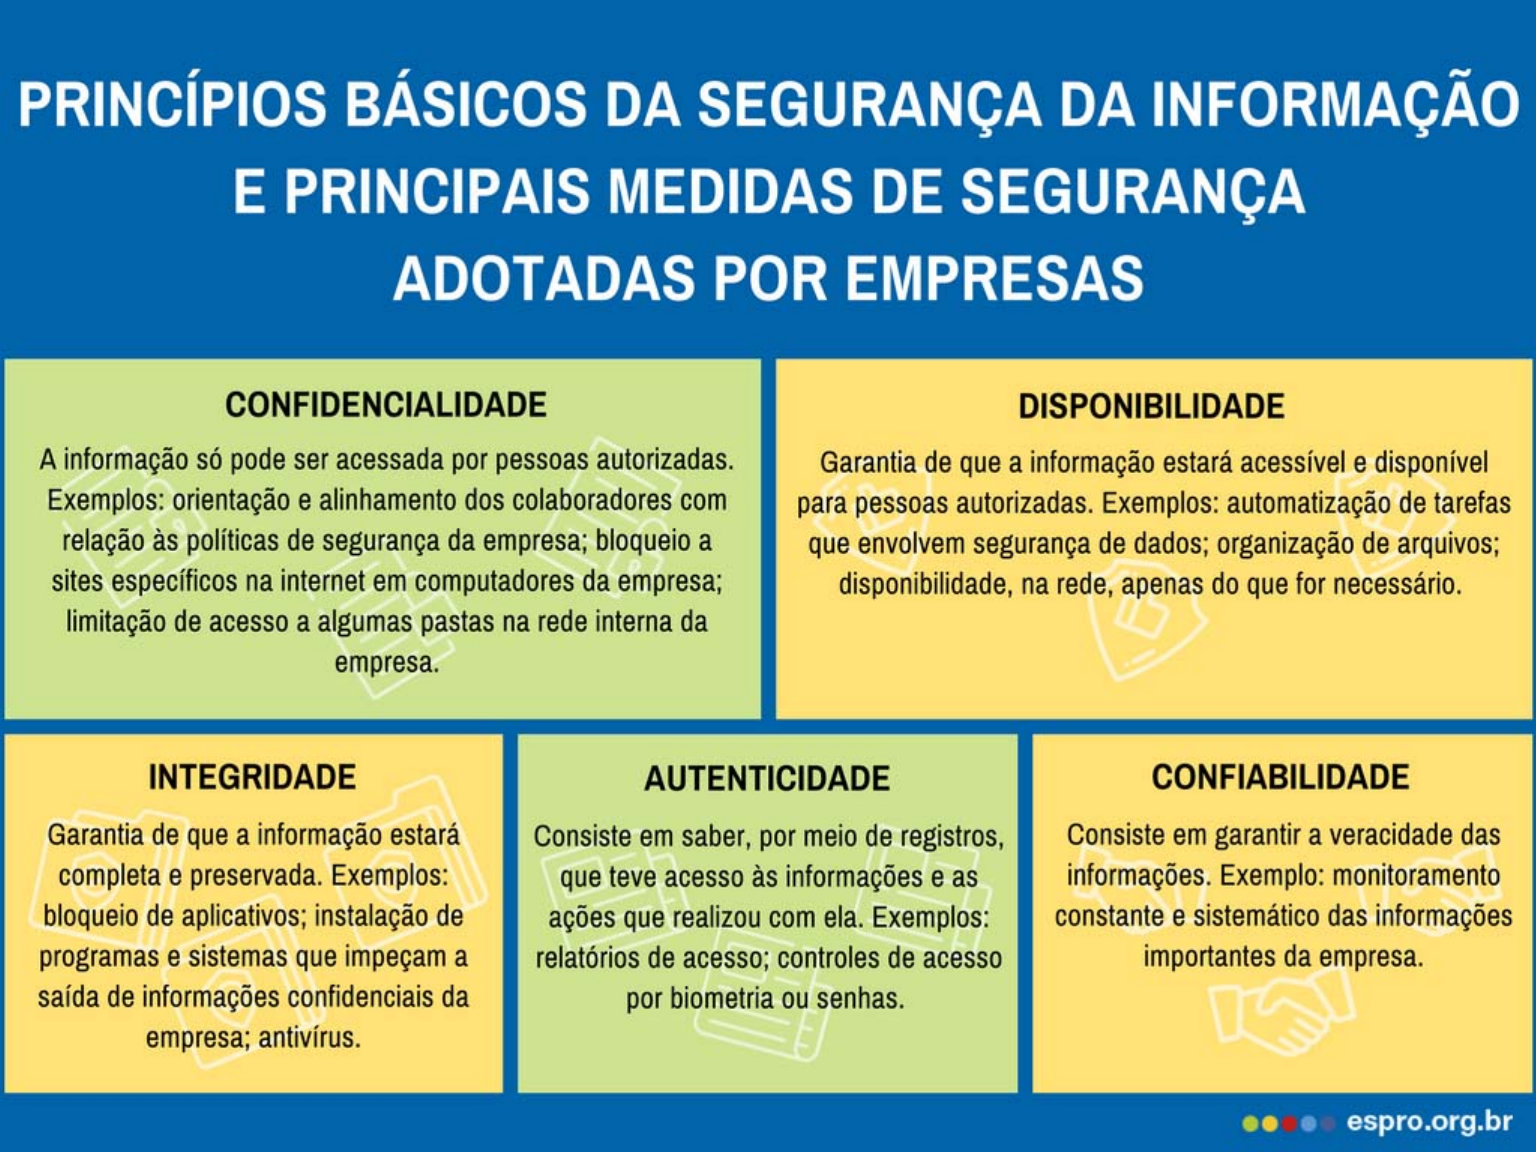
O tripé que sustenta qualquer projeto de segurança
A maioria dos artigos que você lê sobre o assunto começa com definições de dicionário. Vamos pular isso e ir direto para o que funciona na prática. Se você já trabalhou com infraestrutura ou responds por acesso de dados em uma empresa, sabe que a teoria é bonita mas a implementação é onde as coisas quebram. A pergunta quais são os três pilares da segurança da informação tem uma resposta curta: confidencialidade, integridade e disponibilidade. O acrônimo CIA (do inglês Confidentiality, Integrity, Availability) é usado há décadas em auditorias, políticas e frameworks como ISO 27001 e NIST. O problema é que poucas pessoas entendem realmente o que cada um deles exige no dia a dia.
confidencialidade na prática
Confidencialidade significa que apenas pessoas autorizadas acessam informações. Parece óbvio até você tentar implementar isso em uma organização real. Já vi empresas terem senhas robustas, criptografia em trânsito e controle de acesso baseado em função, e mesmo assim vazarem dados porque um gerente de marketing tinha acesso irrestrito a uma planilha de clientes que ninguém mais precisava. O que funciona é o princípio do menor privilégio aplicado de forma rigorosa. Não adianta ter SSO se todo mundo loga com permissões de administrador. A minha experiência mostra que o ponto cego mais comum é o acesso de serviço. Contas de aplicação, integrações entre sistemas, credenciais hard coded em scripts — esse é onde a confidencialidade costuma romper. Eu resolvi isso em um caso específico criando um repositório centralizado de segredos com rotação automática e removendo todas as credenciais embutidas no código. Demorou três semanas e ninguém queria fazer, mas depois disso paramos de ter incidentes de acesso indevido por aquelas rotas.
integridade: o pilar que todo mundo ignora
Integridade garante que os dados não sejam alterados de forma não autorizada. Não é só sobre prevenção de alteração, é também sobre detectar quando isso acontece. Hashes, assinaturas digitais, logs imutáveis, versionamento — todas essas técnicas existem e são amplamente disponíveis. A maioria das equipes foca em firewall e antivírus e deixa a integridade de lado até receber um alerta de ransomware. Aqui vai algo que não ensinam em curso introdutório: integridade não se resume a proteção de dados em repouso. Ela se aplica a configuração de infraestrutura também. Um servidor comprometido muitas vezes começa com uma configuração que foi alterada silenciosamente. Eu já lid com um caso em que um atacante modificou arquivos de configuração do Nginx para redirecionar tráfego sensível para um domínio controlado por ele. O acesso ao servidor estava protegido, a criptografia funcionava, mas ninguém verificava a integridade dos arquivos de configuração periodicamente. A solução que implementamos foi um sistema de checksums agendados comparando os arquivos do sistema com versões conhecidas e seguras, mais alertas automáticos para qualquer divergência.

disponibilidade e seus custos reais
Disponibilidade significa que os sistemas e dados estão acessíveis quando necessários. Redundância, balanceamento de carga, backup, DR. Você conhece. O que as pessoas não consideram é o trade-off entre disponibilidade e os outros dois pilares. Maximizar disponibilidade sempre custa caro e frequentemente compromete confidencialidade ou integridade. Um exemplo prático: um sistema de saúde que precisa estar disponível 99,99% do tempo inevitavelmente abre portas que um analista menos cuidadoso pode explorar. A solução perfeita não existe. O que existe é definir o nível de disponibilidade que o negócio realmente precisa e proteger os pontos de risco correspondentes. Eu já vi startups tratando todos os sistemas como críticos, o que dilui os recursos de segurança e acaba enfraquecendo a proteção geral. Classifique os ativos por criticidade real antes de alocar orçamento.
como aplicar os três pilares sem virar paranoico
O erro mais comum é tratar os três pilares como listas de verificação independentes. Eles são interdependentes. Fortalecer um enfraquece outro se você não fizer o balanceamento certo. Comece mapeando seus ativos de informação. Não o catálogo inteiro da empresa, apenas os que realmente precisam de proteção. Depois classifique cada um em termos de sensibilidade e criticidade operacional. A partir daí, defina controles específicos para cada pilar conforme a classificação. Para confidencialidade, avalie onde os dados estão, quem precisa acessar e como minimizar o acesso. Criptografia em trânsito é obrigatória. Em repouso, depende da sensibilidade. Para integridade, implemente checksums em arquivos críticos, logs auditáveis e monitoramento de configuração. Para disponibilidade, tenha backups testados regularmente, não apenas configurados, e um plano de recuperação que você pelo menos simulou uma vez.
O controle mais subestimado é a governança. Definição clara de quem é responsável por cada ativo, quem pode solicitar acesso, como aprovar e revisar periodicamente. Sem isso, os três pilares viram apenas boas intenções em um documento que ninguém consulta. Se você está começando do zero, foque nos três controles que geram mais resultado com menos esforço: senhas e autenticação multifator bem implementados, backups verificados funcionando, e monitoramento básico de logs de acesso. Depois disso, parta para criptografia, segmentação de rede e automação de detecção de alterações. Existem frameworks gratuitos que ajudam nessa jornada. O NIST Cybersecurity Framework tem guias práticos e a ISO 27001 oferece um mapa completo, embora seja mais cara de implementar. A escolha depende do tamanho da sua operação e do nível de conformidade que você precisa atingir.

Não existe solução que cubra os três pilares sozinha. Isso requer combinação de controles técnicos, processos definidos e cultura organizacional. O pilar mais fácil de negligenciar costuma ser a integridade porque seus efeitos são invisíveis até algo dar errado. Comece por aí se quiser um ganho rápido.
Galeria
-
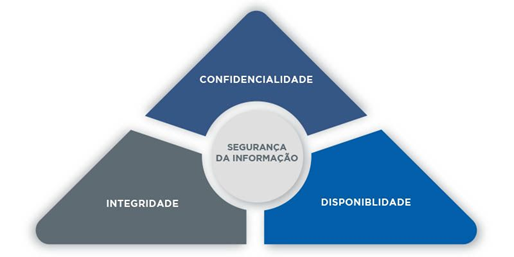
Conheça os Pilares da Segurança da Informação - Protiviti -
A segurança da informação repousa sobre três pilares fundamentais ... -
Os 3 Pilares da Segurança da Informação: O Alicerce que Poucos ...


