Qual O Primeiro Protocolo Usado Para Compartilhamento De Informações

A história real por trás dos primeiros compartilhamentos
Se você está se perguntando qual o primeiro protocolo usado para compartilhamento de informações, a resposta curta é FTP, o File Transfer Protocol, padronizado como RFC 114 em 1971 e rapidamente atualizado para RFC 959 em 1985. Mas o que pouca gente conta é como isso funcionava na prática e por que ele ainda aparece em situações que deveriam ter sido resolvidas há décadas. Antes do FTP, as pessoas literalmente copiavam fitas magnéticas de um computador para outro. O ARPANET precisava de algo melhor. Roy Allmaras, Bob Taylor e outros no NCC desenvolveram o que ficou conhecido como "o protocolo de transferência de arquivos", que mais tarde seria formalizado como FTP. A primeira versão era extremamente básica: autenticava com usuário e senha, permitia listar diretórios e transferir arquivos binários ou texto. Pronto. O que a maioria dos manuais não explica é que o FTP opera em duas conexões simultâneas: uma de controle na porta 21 e uma de dados que sobe dinamicamente. Isso criou um problema enorme com firewalls desde os anos 90, e continua criando até hoje. Eu passei três dias em 2016 tentando fazer um script de deploy automatizado funcionar atrás de um firewall corporativo porque o modo passivo do FTP simplesmente não atravessava. A solução foi configurar o servidor para usar portas fixas no modo ativo e abrir um range específico no firewall, em vez de deixar o FTP escolher portas aleatórias.
O FTP teve variações importantes. O FTPS adicionou TLS/SSL, e o SFTP (que na verdade é SSH File Transfer Protocol, uma coisa completamente diferente) rodava sobre a conexão SSH existente. Muita gente confunde os dois. O SFTP não usa a porta 21. Ele usa a porta 22 junto com o resto do tráfego SSH. Essa distinção importa porque as regras de segurança são radicalmente diferentes.
Como o FTP funcionava no dia a dia
Na prática, o fluxo era simples: você conectava no servidor, enviava seu nome de usuário e senha em texto claro, navegava pelos diretórios com comandos como LIST e CWD, e usava GET ou PUT para baixar e subir arquivos. O modo ativo abria a conexão de dados do servidor para o cliente. O modo passivo fazia o cliente conectar de volta em uma porta que o servidor indicava. Cada um tinha seu problema. O modo ativo falhava quando o cliente estava atrás de um NAT, que era exatamente a configuração da maioria dos usuários residenciais e corporativos desde os anos 90. O modo passivo falhava quando o firewall do servidor bloqueava portas efêmeras. Nenhuma das soluções era elegante. Ainda assim, o FTP dominou o compartilhamento de arquivos na internet por mais de vinte anos. Um detalhe que poucas pessoas conhecem: o FTP suporta retomada de transferência com o comando REST. Se um arquivo de 4 gigabytes cair pela metade, você não precisa começar do zero. Basta enviar REST seguido do número de bytes já recebidos e reconectar com o comando RETR. Isso era essencial na era das discadas e das linhas instáveis. Hoje em dia, com a maioria das conexões modernas, esse recurso é subutilizado, mas ainda salva o dia em transferências grandes através de links instáveis.

Por que o FTP ainda existe e onde ele falha
O FTP sobreviveu porque era simples e funcional quando foi criado. Sistemas legados de enterprise, servidores de mídia legacy, equipamentos de rede mais antigos e infraestrutura hospitalar ainda rodam FTP em produção. Isso não é opinião, é algo que eu vi em pelo menos cinco ambientes diferentes durante minha carreira. Um deles era um sistema de troca de arquivos entre hospitais que usava FTP puro sem criptografia para transmitir dados sensíveis. Eu recomendei a migração para SFTP e levei oito meses para convencer a equipe de compliance. Eles migraram. Doze meses depois, o mesmo sistema estava rodando em SSH. O problema principal do FTP é que ele envia credenciais e dados em texto puro. Isso significa que qualquer pessoa na rede pode capturar sua senha com um simples packet sniffer. Em redes públicas ou Wi-Fi abertos, isso é um risco real. O FTPS resolve isso com TLS, mas a configuração é burocrática: você precisa de certificados, precisa gerenciar validação de certificados do cliente, e muitos servidores FTP legados simplesmente não suportam FTPS corretamente. Outra limitação séria: o FTP não tem versionamento de arquivos integrado, não tem permissões granulares no nível de linha, e não oferece auditoria nativa de quem acessou o quê e quando. Se você precisa rastrear quem baixou qual arquivo e quando, o FTP sozinho não te ajuda. Você precisa de camadas adicionais por cima, como um sistema de log próprio ou ferramentas como vsftpd com logging avançado configurado manualmente.
A alternativa moderna mais sensata é o SFTP via SSH. Ele usa uma única conexão criptografada, tem autenticação por chave pública, suportar retomada de transferência nativamente, e roda sobre a mesma infraestrutura que a maioria dos servidores já possui. Se você está começando um projeto novo hoje, esqueça o FTP tradicional. Use SFTP ou, se for para a web, considere protocolos como WebDAV ou até HTTP com upload via POST para cenários mais simples. O FTP foi o pioneiro. Ele abriu o caminho para tudo que veio depois, desde o HTTP até os protocolos modernos de compartilhamento em nuvem. Mas ele carrega todas as limitações de uma época em que a segurança não era preocupação primária. Conhecer o FTP é entender como as coisas começaram. Escolhê-lo para algo novo é escolha diferente.
Galeria
-
Protocolos de Comunicação em Redes | PDF | Protocolo de controle de ... -

Hierarquias de protocolos – Eduardo M Fagundes -

PPT - Protocolos de Comunicação PowerPoint Presentation, free download ... -
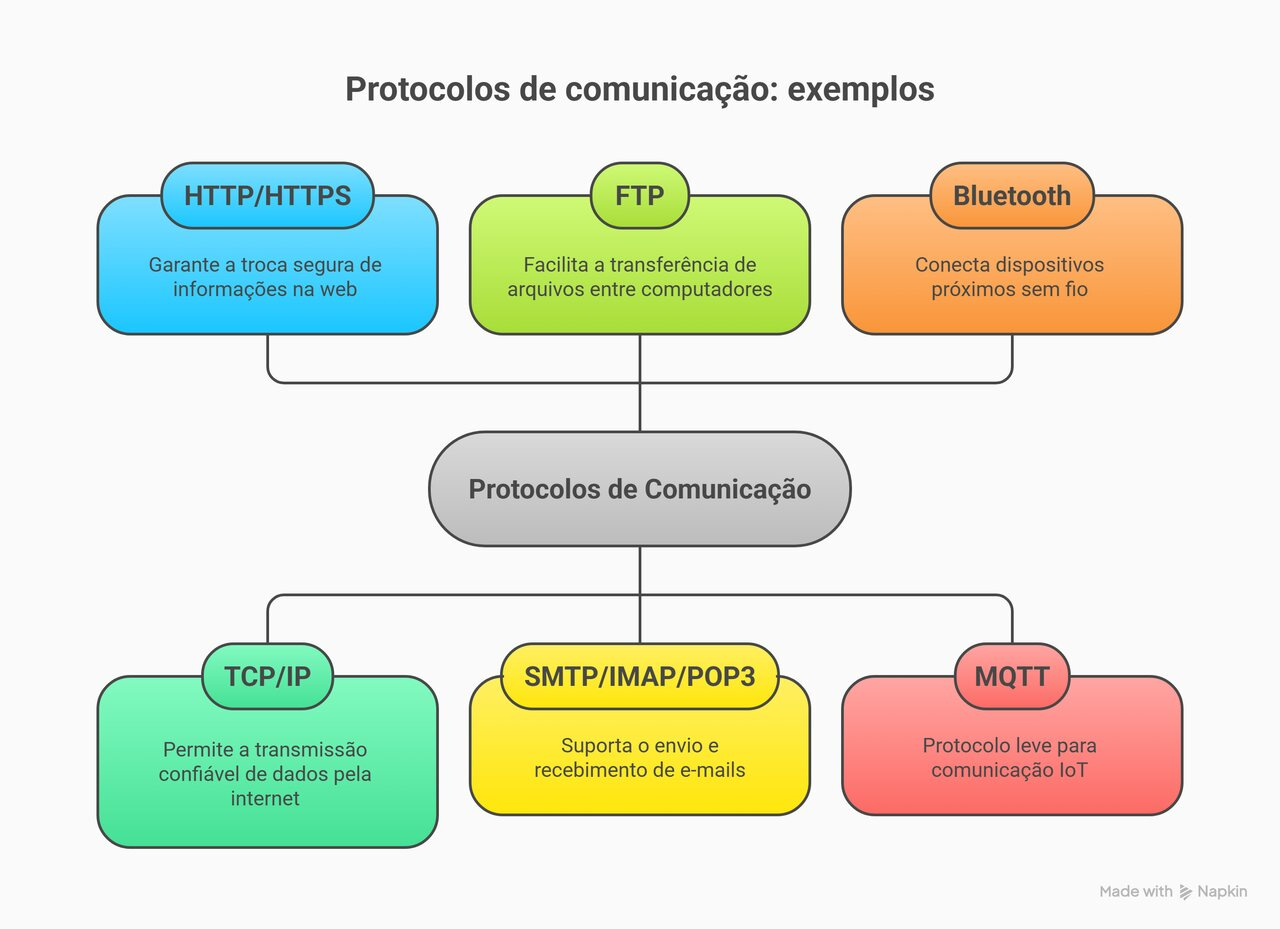
Protocolos de comunicação em sistemas embarcados e IoT

