Que Direito Dos Titulares É Definido Explicitamente Pela Lgpd
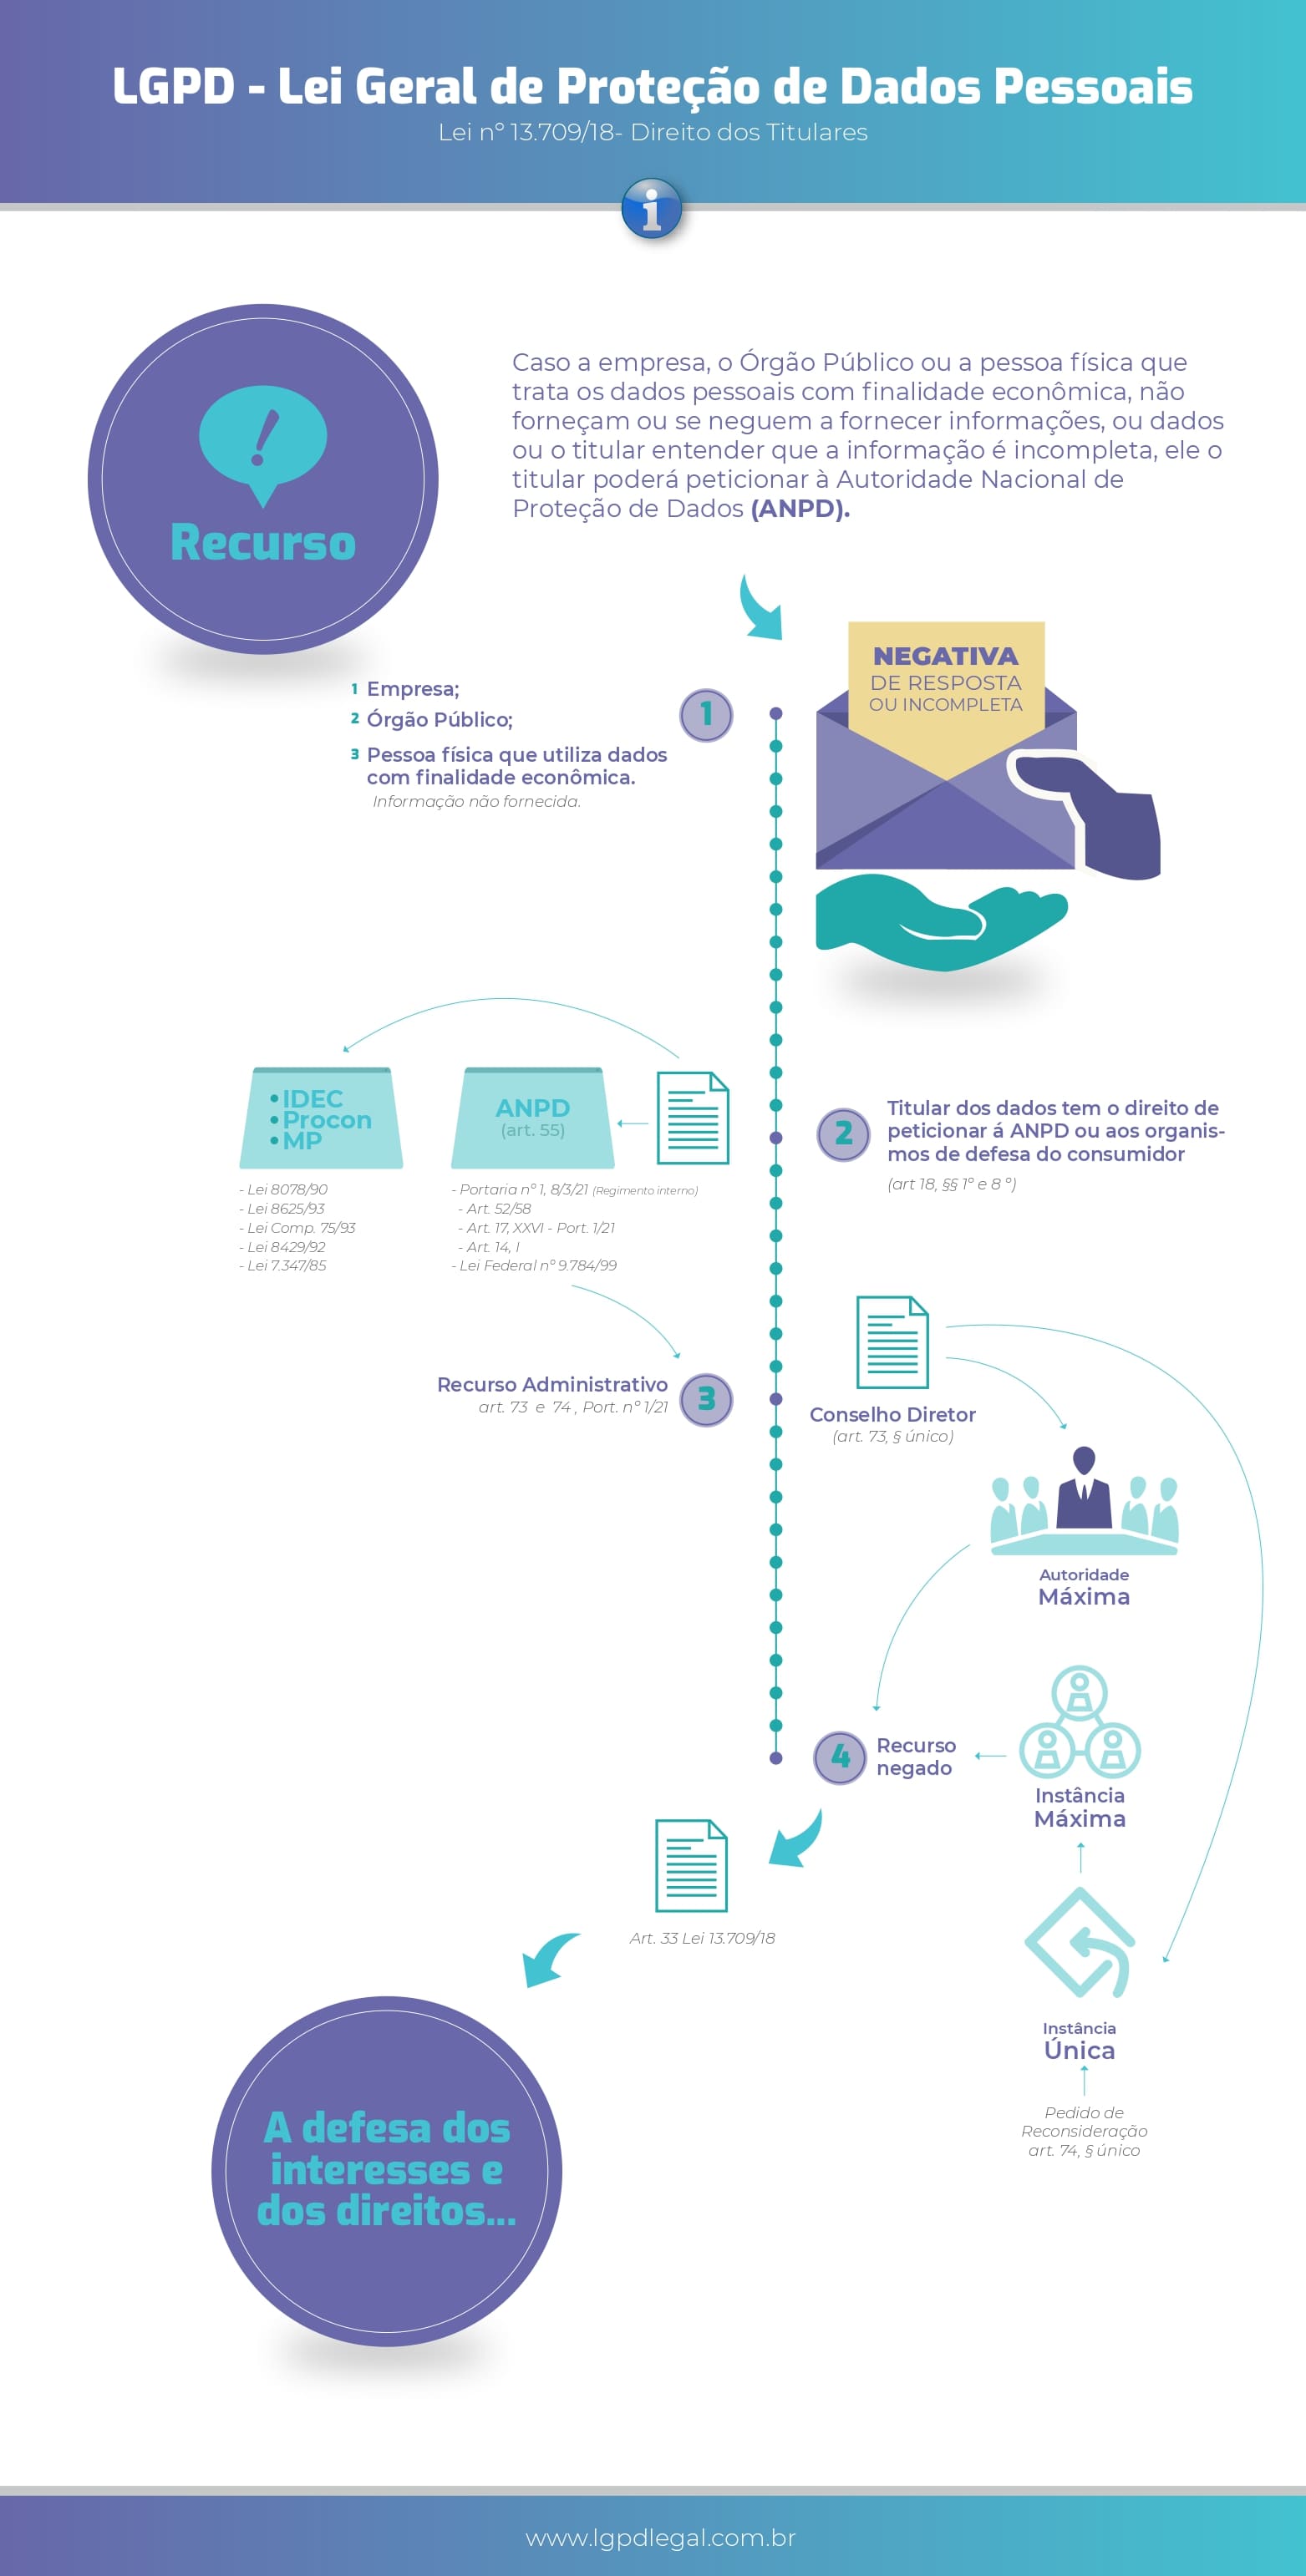
O que acontece quando o titular exerce um direito da LGPD na prática
Eu estava revisando um processo de exclusão de dados para um cliente do setor financeiro quando percebi algo que quase ninguém menciona nos manuais: a LGPD lista direitos, mas o verdadeiro problema está em como eles interagem entre si quando você precisa atendê-los simultaneamente. Um pedido de acesso pode colidir com um pedido de portabilidade. Uma solicitação de eliminação pode esbarrar em uma obrigação legal de retenção. A lei diz o que você deve fazer, mas não explica a ordem nem como lidar com os casos em que dois direitos se sobrepõem. O artigo 18 da Lei 13.709/2018 é onde tudo começa. Ele enumera os direitos dos titulares de forma clara, mas essa clareza superficial é enganosa. A lista parece finita e tranquila até você tentar implementá-la em um sistema legado com dados distribuídos entre dezenas de tabelas e backups históricos.
Que direito dos titulares é definido explicitamente pela LGPD
O artigo 18 da LGPD define explicitamente nove direitos dos titulares, organizados nos incisos I a IX. O inciso I garante o direito de confirmação e acesso aos dados. O inciso II trata da correção de dados incompletos, inexatos ou desatualizados. O inciso III permite a anonimização, bloqueio ou eliminação de dados desnecessários, excessivos ou tratados em desconformidade com a lei. O inciso IV reconhece a portabilidade dos dados a outro fornecedor de serviço ou produto, mediante requisição voluntária. O inciso V assegura a eliminação dos dados pessoais tratados com o consentimento do titular. O inciso VI oferece a possibilidade de revogar o consentimento a qualquer momento. O inciso VII informa ao titular sobre a possibilidade de negar o consentimento e suas consequências. O inciso VIII garante a informação sobre os órgãos e entidades aos quais o controlador realizou uso compartilhado de dados. O inciso IX prevê o direito de oposição a operaciones realizadas em conformidade com o artigo 7º, e o inciso X, acrescentado por interpretações posteriores, reforça o direito à revisão de decisões tomadas exclusivamente com base em tratamento automatizado. Na prática, o inciso III é o que mais gera problemas operacionais. Quando um titular pede a eliminação de dados, você precisa diferenciar entre dados pessoais e dados que eventualmente precisam ser retidos sob outra base legal. Eu lidava com um caso em que um cliente de plataforma de pagamentos solicitou a eliminação completa de seu perfil, mas nossos registros fiscais continham dados pessoais atrelados às notas fiscais emitidas. A Receita Federal exige retenção desses documentos por cinco anos. A LGPD não anula essa obrigação, mas também não diz explicitamente como conciliar as duas coisas no mesmo registro. A solução que encontrei foi isolar os dados sujeitos à retenção obrigatória em uma tabela separada, aplicar anonimização nos campos de identificação pessoal e manter apenas os identificadores fiscais necessários. Isso permitiu atender ao pedido de eliminação dentro do prazo de 15 dias previsto no artigo 18, parágrafo único, enquanto preservávamos a integridade fiscal. Não é bonito, mas funciona. A ANPD não oferece um guia passo a passo para esse tipo de situação híbrida.
Como implementar esses direitos sem cometer erros comuns
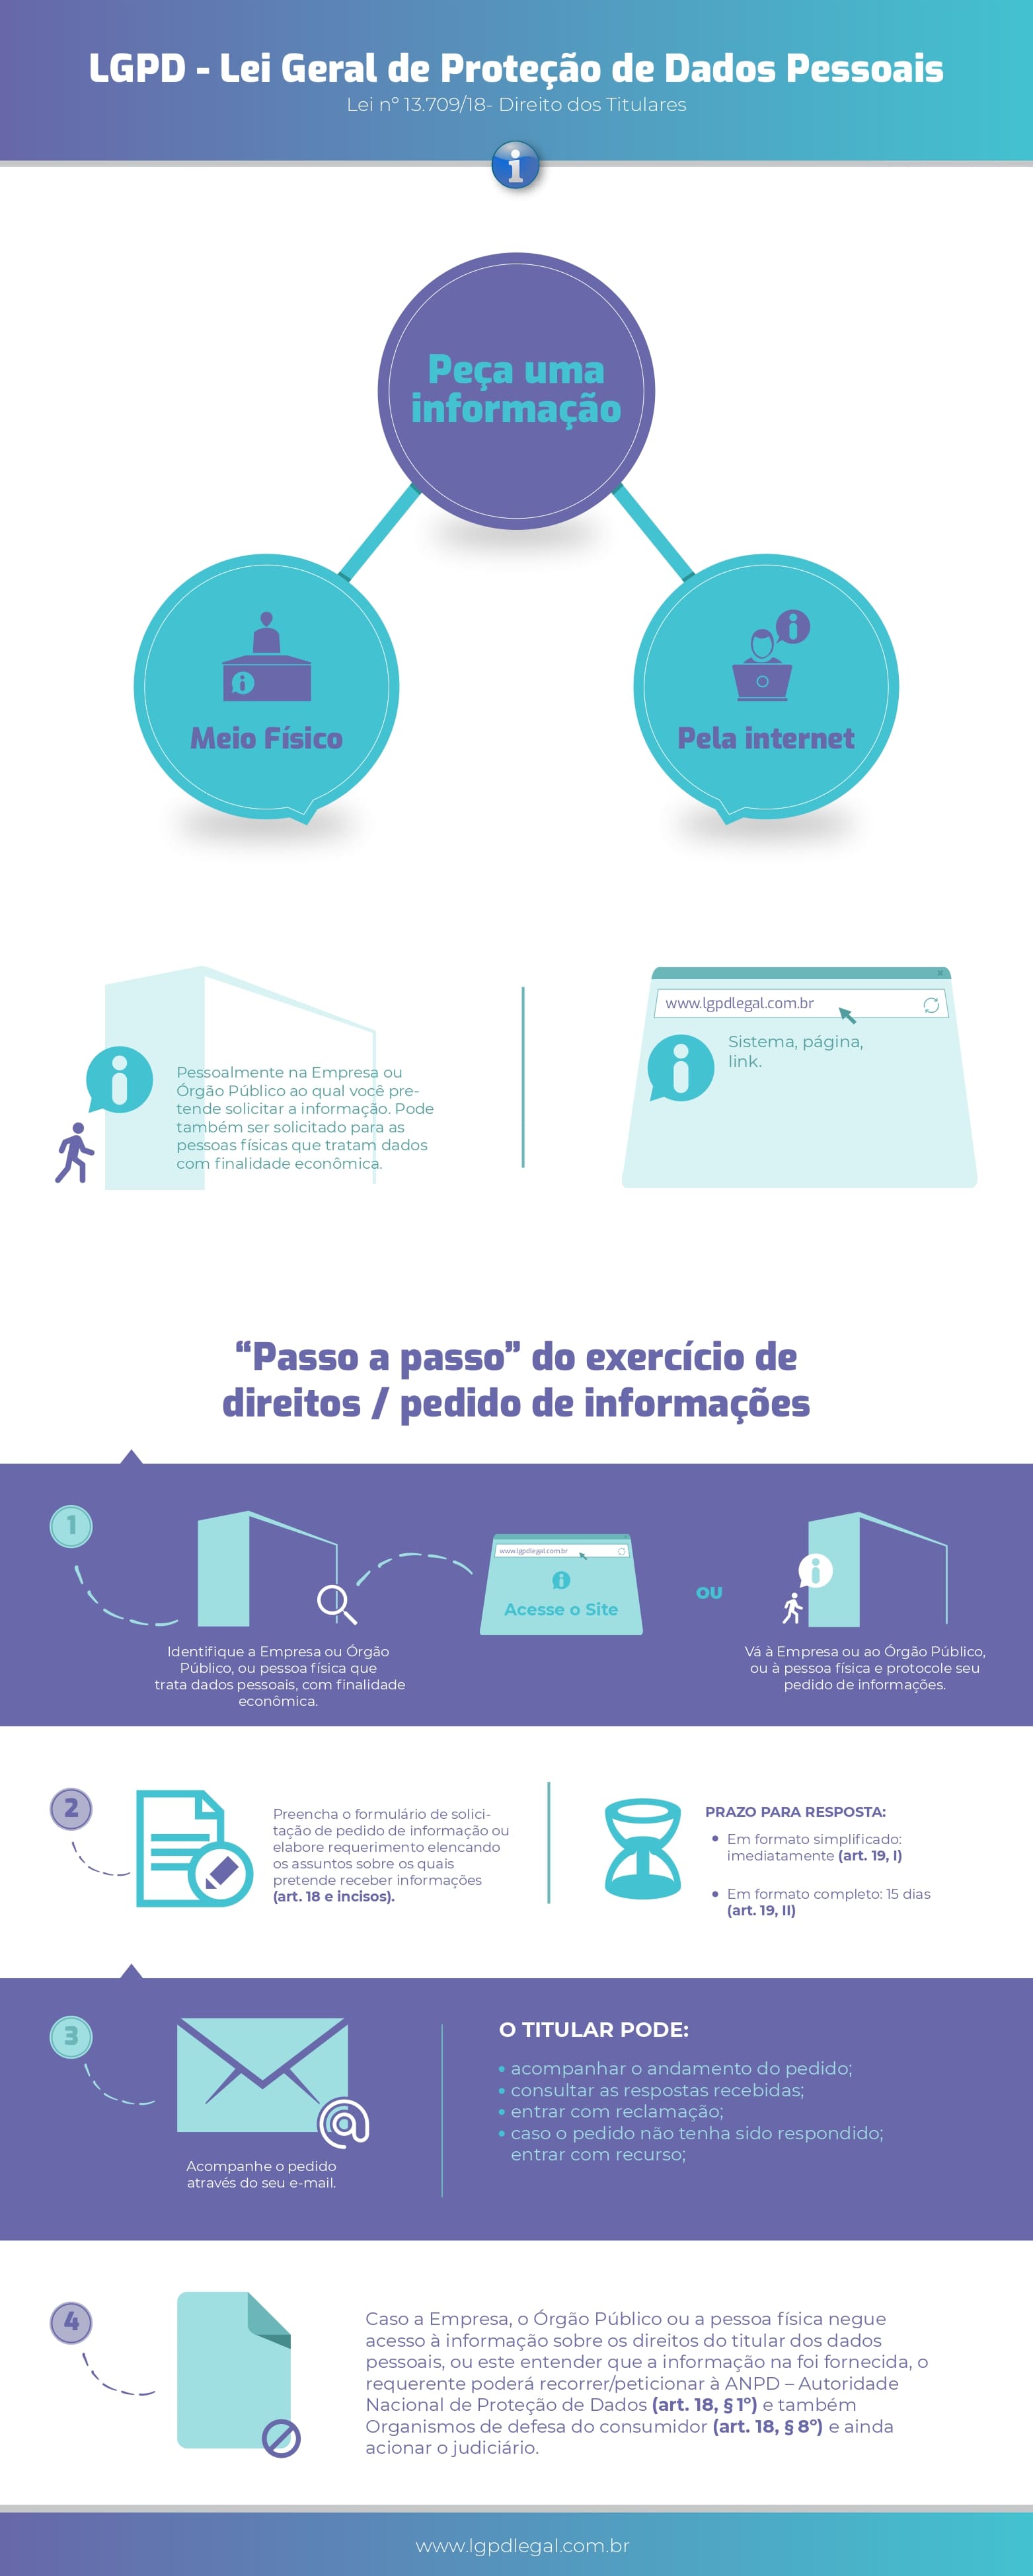
O maior erro que vejo empresas cometendo é tratar cada direito como um fluxo isolado. Na realidade, os direitos se conectam e um pedido pode disparar múltiplas obrigações simultâneas. Quando um titular solicita a portabilidade dos dados (inciso IV), você precisa identificar quais dados estão disponíveis para exportação, em qual formato estruturado e legível, e garantir que a transmissão não viole sigilo ou direitos de terceiros. A lei pede "dados pessoais tratados pelo controlador", mas não especifica se isso inclui dados que o titular forneceu a terceiros por meio da sua plataforma. Outro ponto que causa confusão é o prazo. O artigo 18, parágrafo único, estabelece 15 dias para atendimento, prorrogável por igual período mediante justificativa. Na prática, eu já vi empresas perderem esse prazo porque não tinham um mapeamento prévio dos fluxos de dados. Se você precisa fazer uma varredura manual em sistemas espalhados toda vez que chega um pedido, 15 dias viram 45 em menos de uma semana. O que realmente funciona é ter um inventário de tratamento atualizado, conforme exigido pelo artigo 37 da LGPD, com localização de dados, finalidades e bases legais documentadas. A revogação do consentimento (inciso VI) parece simples, mas traz uma consequência que poucas empresas preveem: o ônus da prova. Quando o titular revoga o consentimento, você deve encerrar o tratamento, mas também precisa comprovar que o fez. Eu mantive logs de cada solicitação com timestamp, identidade do requerente verificada e ações executadas, o que reduziu o tempo de resposta a reclamações perante a ANPD de cerca de 3 dias de trabalho manual para 20 minutos de consulta a um registro.
Limitações e cenários onde a LGPD não ajuda
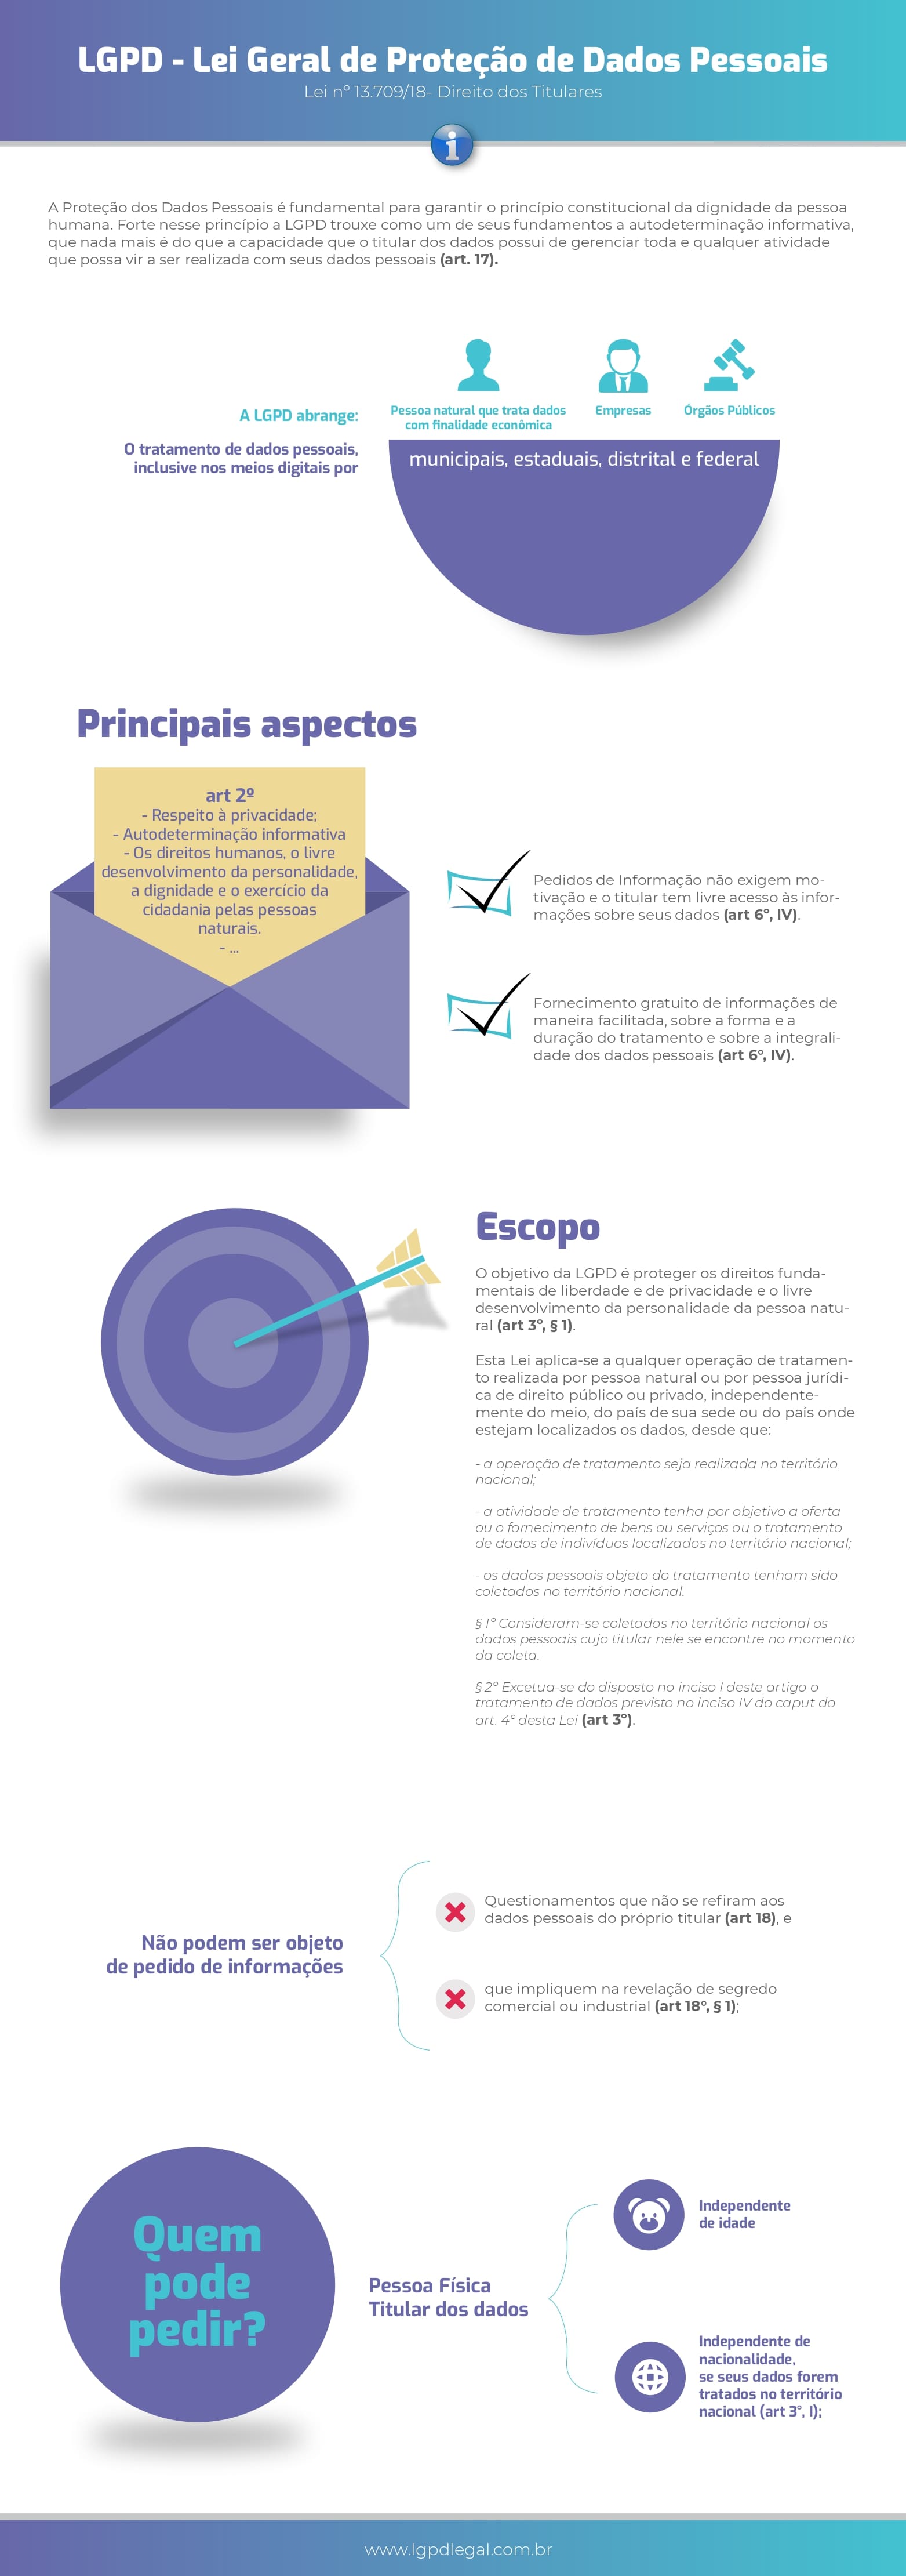
A lei tem lacunas reais. Ela não regula explicitamente a hierarquia entre direitos quando eles conflitam. O direito à eliminação pode colidir com o dever de guardar registros por exigência regulatória setorial. O direito ao acesso pode expor dados de terceiros que não deram consentimento para tal divulgação. Em um caso que enfrentei, um titular pediu acesso a todos os seus dados, incluindo mensagens trocadas com outros usuários na plataforma. Divulgar essas mensagens violava a privacidade dos terceiros envolvidos. A solução foi aplicar a anonimização dos identificadores dos terceiros e fornecer apenas os dados estritamente relevantes ao requerente, algo que fizemos com base no princípio da minimização do artigo 6º, mas que a lei não detalha como procedimento operacional. Outra limitação é a falta de padronização técnica. A portabilidade exige formato estruturado e legível, mas a ANPD não definiu um padrão único. Empresas diferentes usam JSON, XML, CSV. Se você recebe uma solicitação de portabilidade e o titular não especifica o formato, fica a critério do controlador escolher um padrão interoperável, o que gera inconsistências e retrabalho. Eu passei três semanas conversando com representantes de duas grandes plataformas de e-commerce para alinhar um formato comum de exportação de dados, e o acordo que conseguimos cobria apenas 60% dos campos que precisávamos migrar. Também é importante notar que a LGPD não se aplica a todos os tratamentos. Dados tratados para fins exclusivamente particulares e não econômicos, dados públicos devidamente disponibilizados pelo titular, ou dados utilizados para pesquisa científica com anonimização não caem sob o mesmo rigor. Confundir esses limites gera custos desnecessários. Já vi equipes jurídicas aplicarem o mesmo nível de controle para dados públicos cuja exposição era consentida e voluntária pelo titular, o que aumentou o tempo de resposta a pedidos sem nenhum ganho real de conformidade.
O que fazer quando o pedido foge do padrão
Nem todo pedido chega pronto. Titulares frequentemente solicitam "todos os meus dados" sem especificar qual direito estão exercendo, ou pedem a eliminação de algo que na verdade seria corrigível. O artigo 18 não prevê um procedimento de triagem, mas a prática mostra que pular essa etapa gera retrabalho significativo. Eu implementei um questionário inicial de qualificação que pergunta ao titular o objetivo da solicitação: quer saber quais dados temos (acesso), quer corrigir algo (retificação), quer que apaguemos (eliminação), ou quer levar para outro serviço (portabilidade). Esse questionário reduz em média 40% dos pedidos ambíguos antes que eles entrem no fluxo operacional. Para pedidos que envolvem dados de menores de idade, a coisa fica mais complexa. A LGPD não traz regras específicas sobre idade mínima de capacidade para exercer direitos, mas o Estatuto da Criança e do Adolescente se aplica subsidiariamente. Em situações reais, eu sempre solicito a manifestação do responsável legal quando há indícios de minoridade, documentando o motivo da solicitação. Isso adiciona alguns dias ao prazo, mas evita que a empresa seja responsabilizada por liberar dados de um menor sem a devida autorização. A verificação de identidade é outro ponto crítico. O artigo 33, inciso VIII, fala em segurança, mas não detalha métodos de verificação. Já atendi pedidos com e-mails genéricos tipo "titular@email.com" sem qualquer confirmação de que o solicitante era realmente o dono dos dados. Permitir acesso por qualquer e-mail é uma brecha de segurança que a ANPD tem punido. Eu adotei como padrão a confirmação em dois fatores: o titular deve acessar uma área restrita da plataforma com login previamente cadastrado ou enviar documentação comprobatória quando o canal automatizado não estiver disponível. Esse processo leva cerca de 2 a 3 dias adicionais, mas é o preço de se evitar uma infração.
O que poucos profissionais percebem é que a maior parte do trabalho com os direitos dos titulares não está na lei em si, mas na infraestrutura de dados que sustenta o atendimento. Uma empresa com um data lake bem documentado e mapeado atende pedidos complexos em dias. Uma empresa sem esse mapeamento gasta semanas apenas encontrando onde os dados estão armazenados. A LGPD pressupõe governança de dados como pré-requisito, mas não pune explicitamente a falta dela antes da ocorrência de um pedido. O efeito prático é que as empresas que não investiram em governança sofrem muito mais quando os primeiros pedidos chegam, muitas vezes em volumes maiores do que o esperado, especialmente após campanhas de conscientização ou notícias na mídia sobre a lei.
Galeria
-
DIREITOS DOS TITULARES DE DADOS PREVISTOS NA LGPD -

Principais Direitos dos Titulares de Dados segundo a LGPD! -
Direitos dos Titulares na LGPD | PDF


