Selecione A Definição Correta Para Endereçamento Virtual:

O que realmente é endereçamento virtual
Endereçamento virtual é o mecanismo pelo qual um sistema operacional cria a ilusão de que cada processo tem acesso a uma memória contínua e isolada, mesmo quando os dados fisicamente existem espalhados pela RAM e, em muitos casos, deslocados para o disco. A tradução de endereço virtual para físico é feita pela MMU, apoiada por tabelas de páginas mantidas pelo kernel. Entre as opções que costumam aparecer em provas ou materiais de estudo, a definição correta é a seguinte: endereçamento virtual é a técnica que permite que programas utilizem endereços abstratos, organizados em espaço de endereçamento próprio, enquanto o sistema operacional e o hardware convertem esses endereços para posições reais da memória física de forma transparente ao processo. As definições erradas que mais aparecem distorcidas tentam vender ideias como "o programa acessa diretamente os endereços de RAM", "os endereços virtuais são idênticos aos físicos com apenas um renominação", "o virtual substitui totalmente a memória física usando apenas disco" ou "é simplesmente um endereço de rede usado para comunicação". Nenhuma delas descreve o mecanismo real.
O que efetivamente acontece no dia a dia é mais prosaico e, ao mesmo tempo, mais interessante. O programa solicita memória com malloc ou new, recebe um ponteiro que é um endereço virtual, e só no momento do acesso efetivo àquela palavra ou byte o hardware invoca a página correspondente. Se a página estiver na RAM, a tradução é rápida. Se não estiver, ocorre page fault, o kernel busca no swap ou na estrutura de dados e só então a instrução é retomada. Um detalhe que os manuais costumam enterrar é a existência de dois endereços envolvidos em quase toda operação: o endereço lógico, gerado pela CPU a partir do código compilado, e o endereço físico, que efetivamente trafega pelos barramentos. A tradução entre eles é o cerne do endereçamento virtual e depende basicamente de particionamento fixo, segmentação, paginação ou, no padrão atual, paginação com páginas hierárquicas. Cheguei a perder meia manhã em um serviço rodando sob Linux 64 bits com aplicativo legado compilado para modelo de memória ILP32. O programa reportava uso normal, mas o processo simplesmente travava em momentos aleatórios durante operações de I/O intensiva. A causa não estava no código, e sim na configuração do sistema: o vm.max_map_count estava como 65530 e a aplicação criava mapeamentos mmap sem desmapear corretamente nos caminhos de erro. A tradução de endereços virtuais continuava funcionando, mas o kernel recusava novos mappings e o processo entrava em loop de falha. A solução foi ajustar o limite e corrigir o fluxo de desalocação no código. O problema era real, mas a raiz era puramente de gestão do espaço virtual, não de física de memória.
Outra coisa que vejo muita gente errar é achar que endereçamento virtual serve basicamente para permitir que programas Usem mais memória do que a RAM disponível. Isso é parte da história, mas não a história inteira. O isolamento é o ponto principal: cada processo vê seu próprio espaço, o que impede que um leitor malicioso ou um bug simples altere estados de outro processo só porque conhece um endereço. A segurança por isolamento é tão importante quanto a economia de memória. Existe também uma nuance técnica que poucas pessoas mencionam e que custa caro quando aparece em produção. Endereços virtuais são traduzidos por entradas nas tabelas de páginas, e cada entrada carrega bits de controle como presente, leitura, escrita e execução. A política NX, por exemplo, marca páginas de código como não executáveis. Isso evita execução de shellcode em muitos vetores de exploit, mas também significa que certos padrões de código dinâmico, como JITs mal configurados ou mecanismos de patch em runtime, precisam solicitar explicitamente permissões EXEC. Se você estiver gerenciando processos com carregadores just-in-time, verifique a sinalização das páginas antes de reclamar de acesso negado. Um exemplo prático ajuda a fixar. Considere um processo que acessa o offset 0x1A3F dentro de uma região mapeada. A MMU pega esse endereço virtual, separa os bits de índice de página e deslocamento conforme o tamanho de página do sistema, consulta a tabela de páginas para obter o frame físico correspondente, combina com o deslocamento e gera o endereço físico final. Para o programa, tudo isso é invisível. Para o engenheiro que está depurando um segfault, a visibilidade aparece nos valores de /proc/
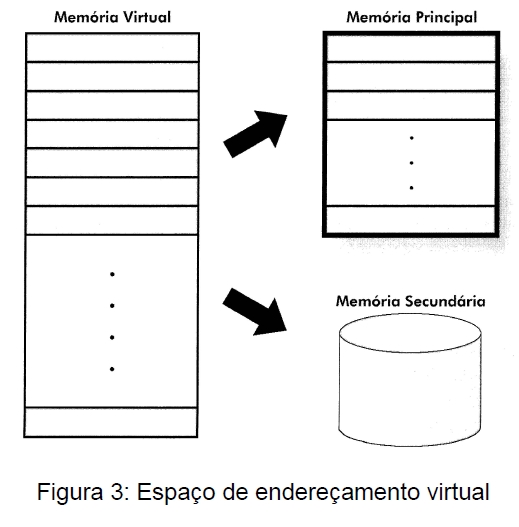
Abaixo listo os pontos que mais costumam gerar confusão e que valem a pena gravar.
- O espaço virtual é por processo, não por CPU.
- Tradução ocorre na maioria das vezes em hardware, não em software.
- Page fault é um caminho normal, não necessariamente uma falha crítica.
- Tamanho de página afeta granularidade e overhead de tabelas.
- Isolamento é uma propriedade intencional do design, não um efeito colateral.
Se você precisa consultar referências técnicas, a documentação de arquitetura x86_64 da Intel, o Volume 3 do manual do kernel Linux sobre gerenciamento de memória e o texto clássico doOperating System Concepts, frequentemente chamado de livro do dinossauro, cobrem o assunto com detalhes suficientes para uso profissional. Não existe alternativa completa que substitua endereçamento virtual em sistemas gerais. Técnicas como endereçamento relativo a base ou memory region mapping aparecem em contextos específicos, como firmware, RTOS com restrições severas ou ambientes embarcados sem MMU, mas elas sacrificam isolamento e escalabilidade. Em servidores e desktops modernos, a paginação hierárquica com traduções cacheadas por TLB continua sendo o padrão porque oferece o melhor equilíbrio entre performance, segurança e flexibilidade. O limitação mais honesta que preciso mencionar é que endereçamento virtual introduz latência adicional e complessidade de debugging. A tradução consome ciclos, TLB misses geram miss penalties, e erros de corrupção de tabelas de páginas podem levar a instabilidades difíceis de reproduzir. Monitorar vmstat, usar ferramentas como pmap e valgrind, e manter logs de page faults ativos em ambientes críticos reduz drasticamente o tempo de investigação, mas não elimina o custo inerente do mecanismo.
Galeria
-

Endereçamento Virtual: Você sabe o que é? - YouTube -

Memória Virtual: Espaço de Endereçamento Virtual -
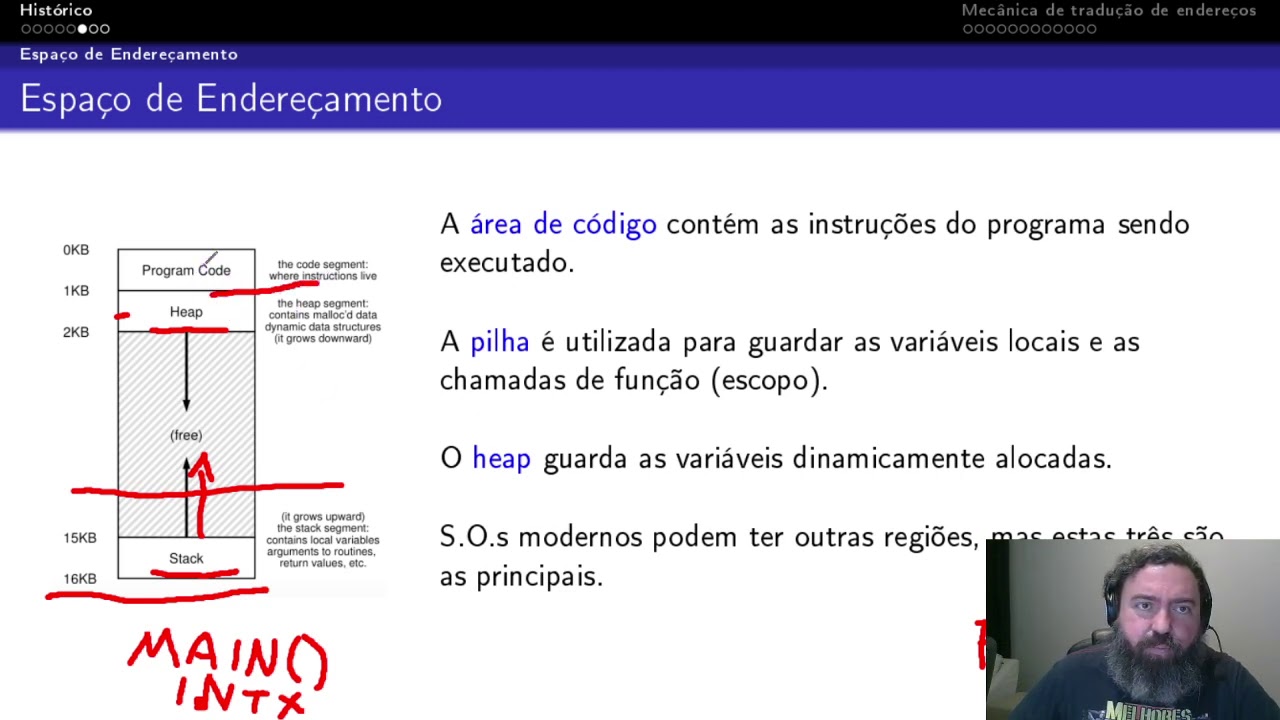
7.2 - Espaço de Endereçamento Virtual [SO UFAM] - YouTube -
ABORDAGEM CORRETA E ATENDIMENTO VIRTUAL CONFIANÇA E CREDIBILIDADE N...
