Senha Com 6 Caracteres Com Letras E Números Exemplos
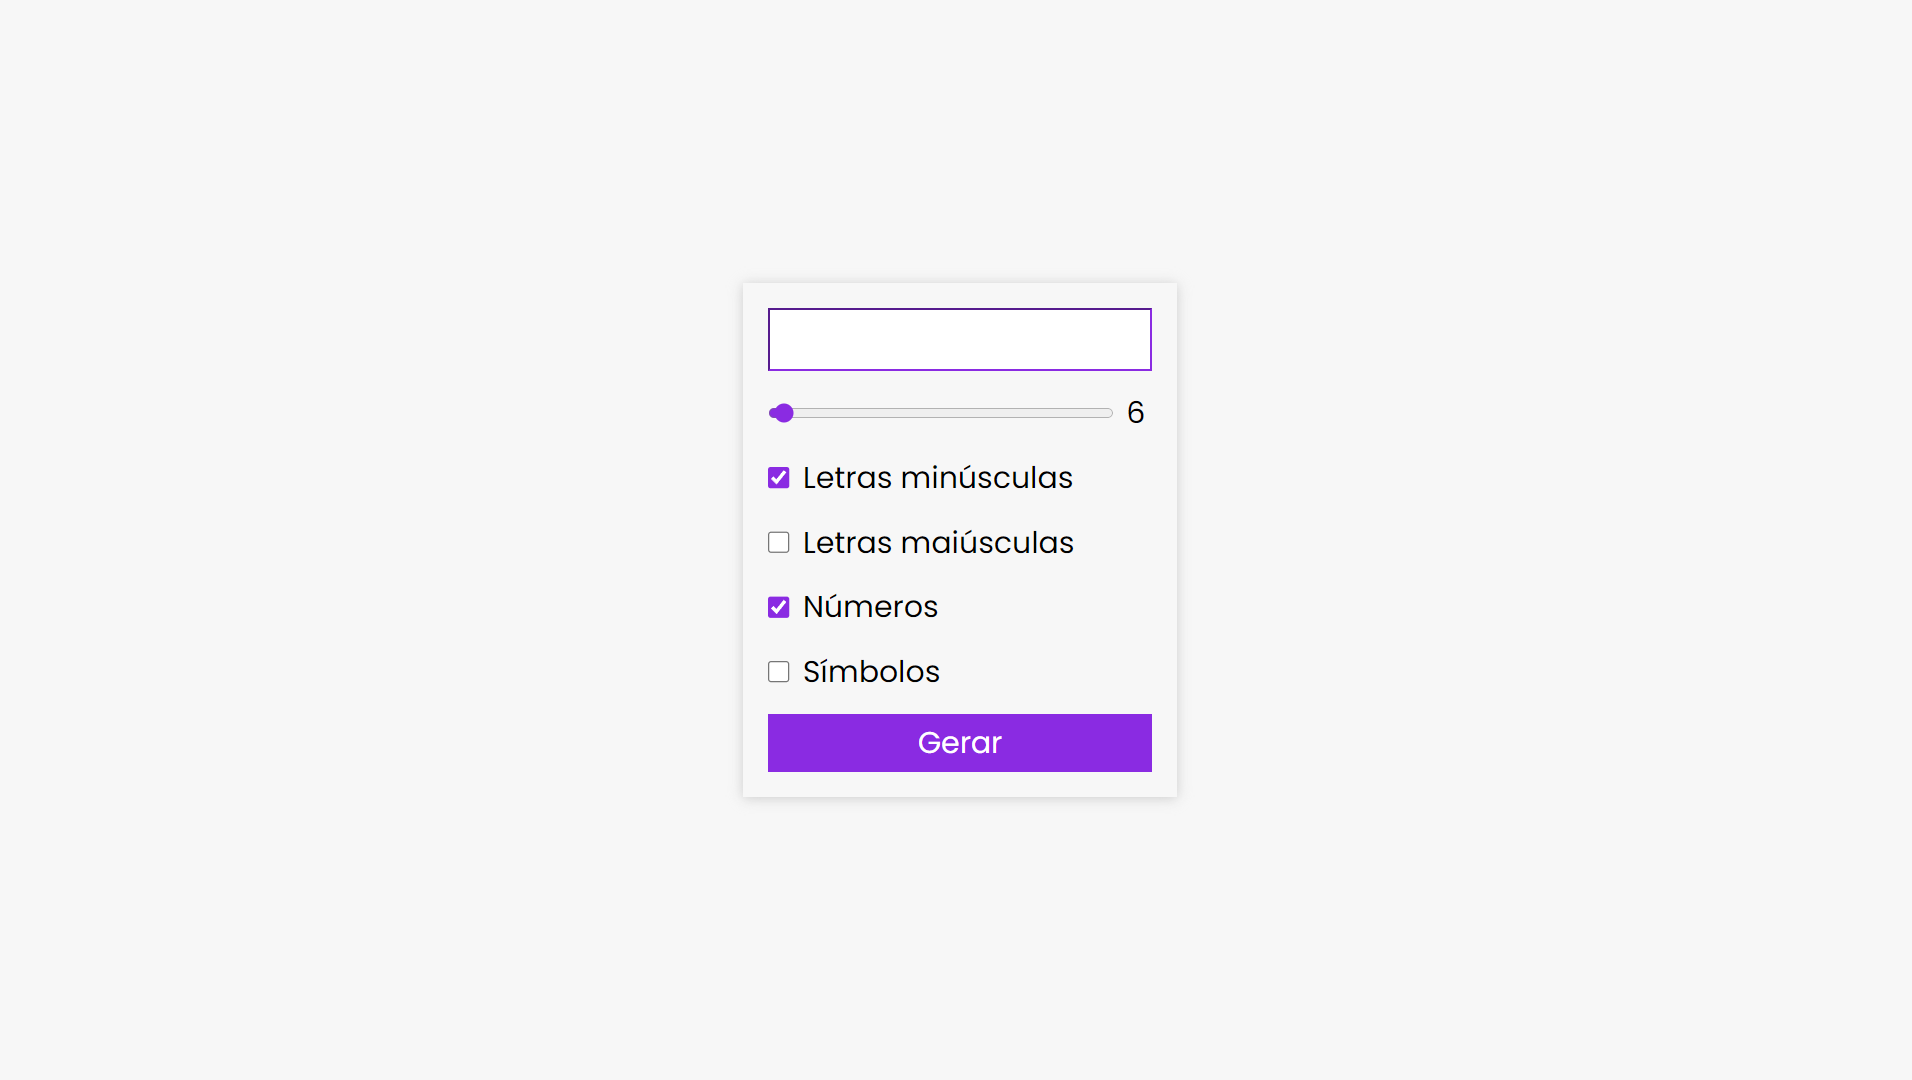
Como funcionam as senhas de 6 caracteres com letras e números
Senha com 6 caracteres com letras e números exemplos é um requisito que você vê o tempo todo em sistemas mais simples. Basicamente, a senha precisa ter exatamente seis posições, usando letras (maiúsculas e/ou minúsculas) e números misturados. Nada de caracteres especiais, a não ser que o sistema peça. É uma configuração básica, mas que muitas pessoas aplicam de forma errada. Vejo muita gente achando que "senha123" ou "abc456" atendem ao critério. E tecnicamente atendem. O problema é que esses padrões são os primeiros que um atacante vai testar.
senha com 6 caracteres com letras e números exemplos
Aqui vão alguns exemplos reais de como montar senhas dentro desse padrão: Exemplo 1: K7mP2x — mistura maiúsculas, minúsculas e números, sem sequência óbvia. Exemplo 2: rT9qA4 — mesma lógica, sem padrões repetitivos.
Exemplo 3: B3nK8f — números intercalados entre letras diferentes. Exemplo 4: yW5cL1 — sem vogais consecutivas, o que dificulta ataques por dicionário. Percebeu o padrão? Letras variadas, números espalhados, nada de palavras do dicionário. Isso é o mínimo que faz sentido.

No meu trabalho, precisei lidar com um caso onde um cliente usava "Admin1" como senha padrão para dez contas diferentes. O sistema deles só pedia seis caracteres com letras e números. Parecia seguro pela complexidade superficial, mas era uma porta aberta. A correção foi implementar senhas únicas por conta e, se possível, aumentar para oito caracteres pelo menos. Senhas de seis caracteres com esse nível de variação têm cerca de 62 ao cubo combinado possibilities — o que soa muito, mas tools como Hashcat quebram esse tamanho em minutos em hardware comum. Isto é, a regra dos seis caracteres é um piso, não um teto. Sistemas modernos recomendam no mínimo oito, idealmente doze, e o uso de gerenciadores de senha. Se o sistema só aceita seis, ele já está desatualizado em relação ao que se considera seguro hoje. O que realmente diferencia uma senha boa de uma ruim nesse formato não é a quantidade de caracteres, mas a imprevisibilidade. Vou dar um exemplo prático: eu já vi gente criando "Casa2024" ou "Feliz1". Tem seis caracteres? Não, tem oito. Mas quando cortam para "Cas2024" ou "Fel1998", o sistema aceita. O erro é que a raiz da palavra ainda é reconhecível por atacantes. O ideal é evitar qualquer raiz linguística.
Outro ponto que poucos mencionam: maiúsculas e minúsculas contam como conjuntos diferentes. Uma senha com apenas letras minúsculas e números tem um espaço de busca menor do que uma que alterna os dois casos. Isso importa quando o tempo de quebra é medido em horas, não em dias. Se o seu sistema permite, use senhas geradas aleatoriamente. Ferramentas como o Bitwarden ou o 1Password criam senhas de seis caracteres com a variabilidade correta em um clique. Copiar e colar resolve o problema de memorização. Anotar em um gerenciador também resolve o problema de segurança. Se você precisa escrever à mão porque não confia em ferramentas, aí o problema já é cultural, não técnico. Nem tudo se resolve com uma regra de complexity mal aplicada.
Galeria
-

Exemplos De Senha Com 6 Caracteres - NAZAEDU -

Exemplo De Senha Com 6 Caracteres - NAZAEDU -

Como Gerar Senhas Números e Caracteres - YouTube -

Geralmente uma senha forte contém uma série de caracteres que dificulta ...
