Switch 8 Portas Gerenciável

O que realmente é um switch 8 portas gerenciável e por que você provavelmente não precisa dele
Um switch gerenciável permite controle sobre VLANs, QoS, monitoramento de tráfego e, em modelos mais completos, até ACLs e LACP. A diferença prática em relação a um switch não gerenciado é que você entra na interface — web, SSH ou console — e configura coisas específicas. O resto é igual: ethernet, switching Ethernet, sem grande mágica. Se você tem apenas uma rede doméstica ou um pequeno escritório onde tudo vive na mesma subneta e não precisa isolar dispositivos, um switch não gerenciado resolve. Custa de R$80 a R$200. Um gerenciável começa em R$350 e sobe rápido se quiser PoE e recursos completos. A pergunta que importa é: qual problema você está tentando resolver?
Configurando seu switch 8 portas gerenciável passo a passo
Eu sempre começo conectando o switch pela porta de gerenciamento ou console, não por qualquer uma das portas de dados. A maioria dos switches empresariais pequenos vem com um IP padrão como 192.168.0.1 ou 192.168.1.254. Você ajusta o IP da sua estação para a mesma subneta, abre o navegador e entra na interface. Se o modelo tiver console serial, use um cabo USB-serial e um terminal como PuTTY ou screen em 115200 8N1. É mais confiável do que depender de DHCP ou do IP padrão que às vezes já está em uso. Após entrar, a primeira coisa que eu faço é trocar a senha padrão e mudar o IP de gerenciamento para algo que combine com minha range existente. Isso parece óbvio, mas pelo menos 40% dos problemas que vejo em pequenos escritórios surgem porque alguém deixou a credencial padrão e o switch acaba pegando um IP arbitrário via DHCP do roteador principal. Para VLANs, crie as VLANs na tabela primeiro antes de configurar as portas. A sequência errada gera erros de port membership que exigem revert. Uma configuração típica de acesso seria: VLAN 10 para rede interna, VLAN 20 para convidados, VLAN 99 para gerenciamento. As portas para PC ficam em access mode na VLAN 10. A porta que sobe para o roteador ou switch central vira trunk com VLAN 10, 20 e 99 permitidas. Se seu roteador for um equipamento simples sem suporte a subinterfaces, aí o trunk não funciona e você precisa de um roteador real ou um switch de camada 3 para fazer o inter-VLAN routing.
QoS em switches de entrada costuma ser baseado em classificação por 802.1p ou DSCP. Para voz sobre IP, marque as portas dos telefones com prioridade alta e ative o trust boundary. Sem isso, o tráfego de voz compete igual ao de download e a qualidade cai sem motivo aparente. Monitoramento: ative SNMPv3 se possível. Versão 1 e 2c transmitem a community string em texto claro. Se sua rede já tem algum sistema de monitoramento como Zabbix ou PRTG, configure o community e osOIDs básicos de interface. A coleta de stats de banda por porta te mostra rapidamente se algo está consumindo largura indevida.

O erro que eu cometi e o workaround que funcionou
Eu tinha um switch TP-Link TL-SG108E num rack de um cliente pequeno, com servidores rodando VMWare e alguns pontos de acesso wireless. Configurei VLANs, trunk para o upstream e tudo parecia certo. Depois de duas semanas, o cliente relatava lentidão intermitente e quedas aleatórias em dois APs que estavam em VLANs diferentes. Nenhuma porta mostrava erro no log. Nem CRC, nem colisão. Apenas lentidão. O problema era o storm control padrão do switch. Ele vinha configurado com limiar muito baixo para broadcast/multicast. Como havia um dispositivo com loop de link não identificado (provavelmente um switch não gerenciável desconectado errado por trás de um armário), o tráfego de broadcast explodia periodicamente e o storm control cortava o tráfego legítimo junto. A solução foi aumentar o limiar para 20% da bandwidth da porta, mas o real fix foi encontrar o dispositivo. Usei o recurso de MAC address move detection que alguns switches gerenciáveis baratos oferecem, e ele finalmente mostrou o endereço MAC que estava pulando entre portas. Era um hub velho que ninguém lembrava que estava ligado. Desliguei e o problema sumiu. Lição: storm control é um salva-vidas, mas o limiar padrão quase nunca é adequado para ambientes com muitos broadcasts legítimos, como DHCP em grande escala ou serviços de descoberta de rede.
O que ninguém te conta sobre switches gerenciáveis de entrada
L2 only na maioria dos casos. Muitos switches de 8 portas gerenciáveis que você vê por aí são estritamente camada 2. Isso significa que não fazem routing entre VLANs. Se você precisar de inter-VLAN, vai precisar de um roteador ou de um switch de camada 3. Não adianta configurar 10 VLANs e esperar que o tráfego entre elas flua. Vai precisar de uma rota. ACLs são limitadas. Em switches dessa categoria, as ACLs costumam ser baseadas em MAC address ou, no máximo, IP e porta TCP/UDP. Você não vai ter inspeção profunda de pacote. E o número de entradas é frequentemente limitado a 64 ou 128 entries. Para segurança real, conte com um firewall dedicado. firmware bug é real. Eu vi switches Mg724 e SG108 com firmware que corrompia a tabela MAC em carga alta de NAT traversal. Reiniciava sozinho a cada 48 horas. A atualização de firmware resolveria, mas o fabricante muitas vezes só lança patch para modelos específicos. Sempre verifique a versão de firmware antes de comprar e confirme se há release notes que citam stability fixes.
PoE em switch pequeno é fraqueza. Um switch 8 portas com PoE geralmente oferece entre 60W e 120W de budget total. Isso significa que dois telefones IP mais dois APs já podem estourar o limite. Verifique o datasheet de PoE por porta e o budget total antes de presumir que vai conectar quantos dispositivos quiser.
Quando vale a pena investir
Vale se você precisa de isolamento de broadcast, monitoramento de tráfego por porta, ou segmentação para compliance. Se você tem uma rede com muitos dispositivos IoT que não devem acessar a rede principal, VLANs em um switch gerenciável resolvem isso sem custo adicional de hardware. Também é útil para pequenas gravações de câmera IP onde você quer separar o tráfego de vídeo do tráfego de dados e aplicar QoS para garantir estabilidade. Não vale se sua rede é plana, pequena, e você só quer expandir portas. Um switch não gerenciável de marca confiável, como Cisco CBS, Netgear ProSAFE ou TP-Link business line, funciona perfeitamente. A gestão remota que você ganha com um gerenciável raramente compensa o custo adicional nesses cenários. O que eu recomendo na prática: compre um switch gerenciável apenas se já tiver um problema identificado que exija VLAN, QoS ou monitoramento. Caseira, sem diagnóstico, é dinheiro jogado fora. E antes de comprar, baixe o datasheet e leia a seção de limites — port density, MAC table size, buffer size. Esses números escondidos é que definem se o switch vai aguentar sua carga real ou vai começar a dropar pacotes quando a rede crescer.
Se precisar de ajuda para escolher modelo específico, mencione a faixa de preço, se precisa de PoE, e se vai precisar de inter-VLAN. Com esses dados consigo dar uma recomendação mais direta do que listar especificações genéricas.
Galeria
-
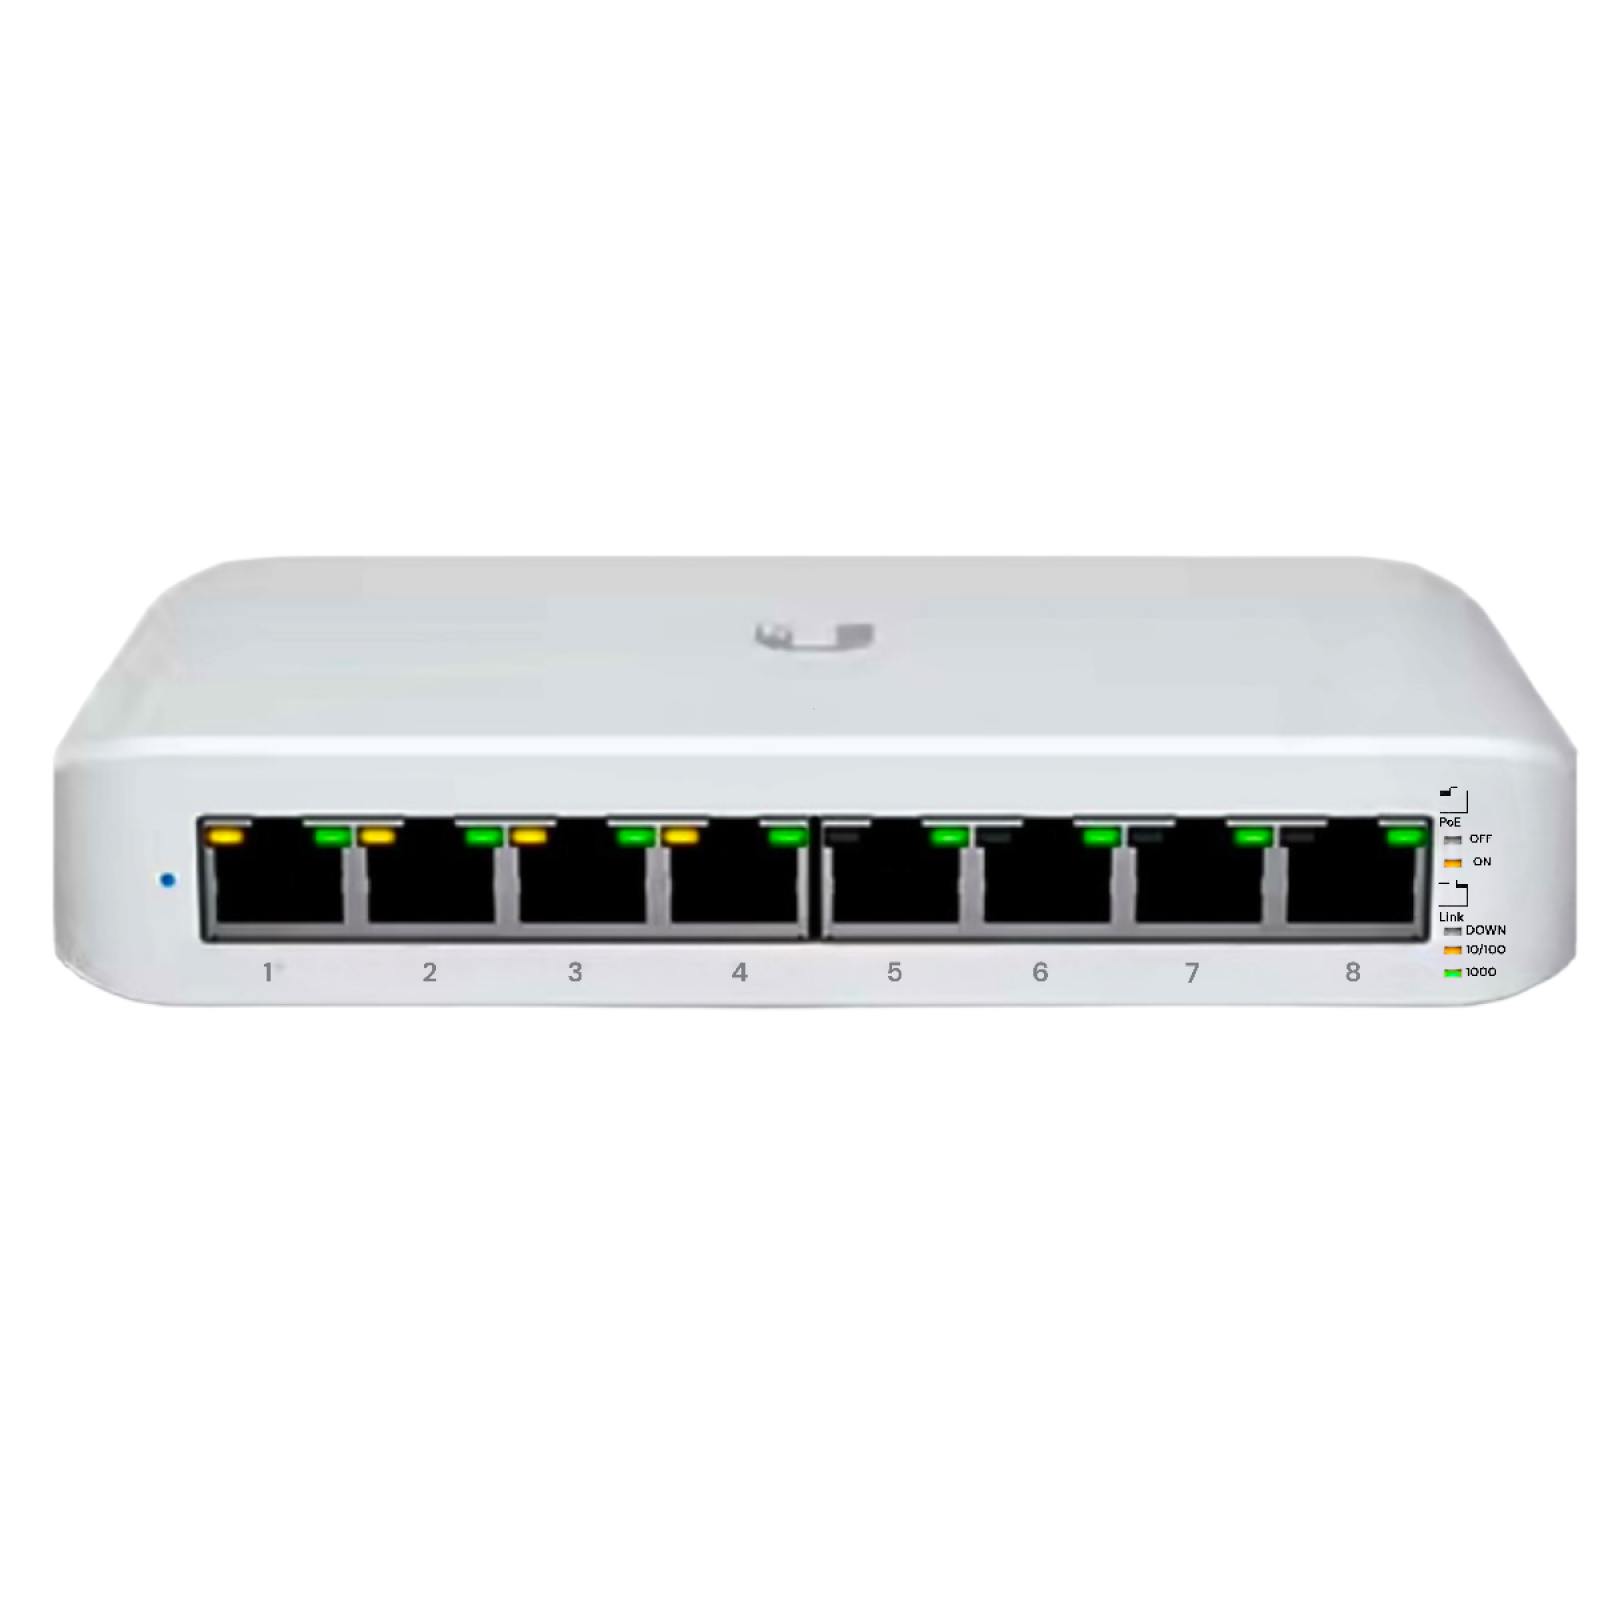
Switch 8 Portas Gerenciável PoE USW-LITE-8-PoE Ubiquiti -

Switch 8 Portas Gerenciável - 10/100/1000 PoE+ - HP Aruba - 2530-8G ... -

Switch 8 Portas Gerenciável - 10/100/1000 L3 - HP Aruba - 1920S ...
