Tecnico Em Segurança Da Informação
O técnico em segurança da informação não é o que você vê nos filmes
A maioria das pessoas imagina que a função consiste em sentar diante de várias telas cheias de logs verdes piscando e detectar ataques em tempo real. A realidade é bem menos cinematográfica. Você passa grande parte do tempo configurando políticas de firewall, revisando permissões de acesso, implementando backups, documentando processos e respondendo a incidentes que, na maioria das vezes, são causados por erro humano ou configuração incorreta. O trabalho é menos sobre caçar hackers e mais sobre construir e manter barreiras funcionais. O técnico em segurança da informação é o profissional responsável por proteger a infraestrutura tecnológica de uma organização. Ele atua na prevenção, detecção e resposta a incidentes de segurança. As atribuições típicas incluem gestão de vulnerabilidades, configuração de firewalls e sistemas de detecção de intrusão, análise de logs, implementação de políticas de acesso, criptografia de dados sensíveis e atendimento a normas como ISO 27001 e LGPD. O perfil exige conhecimento sólido em redes de computadores, sistemas operacionais Linux e Windows, e uma curiosidade constante para se atualizar.
Por onde começar: o caminho prático
Existem duas vias principais para entrar na área. A formação técnica, que dura em média dois anos, oferece uma base mais aplicada e direta. A graduação em ciência da computação ou engenharia eletrônica proporciona um embasamento mais teórico, mas pode ser dispensável se você já tem experiência prática comprovada. O mercado brasileiro valoriza menos o diploma e mais a capacidade de resolver problemas reais. Certificações importam, sim, mas nem todas têm o mesmo peso. A CompTIA Security+ é amplamente reconhecida como certificado de entrada e cobre um espectro amplo de fundamentos. A EC-Council CEH é mais conhecida pelo público geral, mas muitos profissionais experientes consideram seu conteúdo superficial para o dia a dia operacional. Para quem já atua na área e busca avançar, a SANS/GIAC oferece certificações técnicas de alto nível, como a GSEC e a GCIA, mas o investimento é significativo — geralmente acima de R$ 10.000 por exame. A parte mais subestimada é a prática. Um curso teórico sem laboratórios práticos deixa lacunas importantes. Recomendo configurar uma rede caseira com VirtualBox ou Proxmox, instalar um SIEM gratuito como o Wazuh ou o Elastic Stack, e simular ataques usando ferramentas como o Maltego e o Nmap em ambientes controlados. Plataformas como o TryHackMe e o Hack The Box oferecem trilhas estruturadas que replicam cenários reais de e defende.
Skills técnicas prioritárias que você vai usar diariamente incluem proficiência em Linux — não apenas usar, mas administrar —, conhecimento de scripts em Python ou Bash para automação, compreensão profunda do modelo OSI e TCP/IP, e familiaridade com análise de protocolos de rede. Ferramentas como Wireshark devem ser tão naturais quanto usar um navegador. Além disso, saber interpretar um log de conexão não significa apenas saber abri-lo, mas conseguir distinguir tráfego legítimo de atividade maliciosa em meio a milhares de entradas diárias.
O que poucos ensinam sobre o dia a dia
A segurança da informação é um campo onde a teoria e a prática frequentemente colidem. Um dos erros mais comuns que observei em profissionais iniciantes é a tendência de confiar excessivamente em ferramentas automatizadas. Scanners de vulnerabilidade como o Nessus e o OpenVAS geram relatórios extensos, mas a maior parte dos itens reportados são falsos positivos ou vulnerabilidades de baixa criticidade que não representam risco real no contexto específico daquela infraestrutura. Decidir o que realmente precisa de atenção exige julgamento humano e compreensão do ambiente. Outro ponto que raramente aparece em manuais é a importância da documentação. Muitos técnicos excelentes falham não por falta de conhecimento técnico, mas por não conseguirem comunicar riscos e procedimentos de forma clara para gestores e equipes não técnicas. Um relatório de incidente bem escrito vale mais do que dez configurações perfeitas que ninguém consegue reproduzir quando surge um problema. Um problema específico que encontrei recentemente envolveu um servidor Linux rodando como host híbrido, com serviços expostos tanto na internet quanto na rede interna. O scanner de vulnerabilidades apontava riscos elevados, mas ao investigar com mais cuidado, descobri que a maioria das supostas brechas era decorrência de configurações intencionais de um sistema legado que não podia ser substituído. A solução não foi fechar as portas — o que paralisaria operações críticas —, mas implementar um segmentation layer com microvlans e aplicar whitelists de IP no firewall perimetral. O resultado foi uma redução significativa da superfície de ataque sem interromper os serviços existentes. Esse tipo de situação exige flexibilidade e a capacidade de encontrar alternativas quando a resposta óbvia não é viável.
Entendendo tecnico em segurança da informação na prática
O papel desse profissional varia consideravelmente dependendo do porte da organização. Em empresas menores, o técnico em segurança da informação muitas vezes acumula funções de administrador de sistemas, suporte de rede e até desenvolvimento básico. Em corporações maiores, as especializações se tornam mais definidas: há quem foque em análise de ameaças, outros em governança e conformidade, e ainda aqueles dedicados exclusivamente à resposta a incidentes. Nenhuma dessas áreas é mais importante que as outras, mas a combinação ideal depende do contexto operacional de cada empresa. As ferramentas mais utilizadas no cotidiano incluem SIEMs como Splunk, QRadar e o aforementioned Wazuh para centralização e correlação de logs. Ferramentas de gerenciamento de vulnerabilidades como Qualys e Tenable são padrão na indústria. Para resposta a incidentes, plataformas como o CrowdStrike Falcon e o SentinelOne oferecem capacidades de detecção e contenção automatizadas. Network forensics depende de pacotes como o Wireshark e o Zeek, enquanto a análise de malware frequentemente recorre a sandboxing com soluções como o Cuckoo Sandbox. Um aspecto pouco discutido é o fator cansaço. Monitorar alertas de segurança 24 horas por dia leva rapidamente à fadiga de decisão. Profissionalistas que lidam com SOCs relatam que após cerca de três horas de monitoramento contínuo, a taxa de falsos negativos aumenta significativamente. Soluções como rotação de turnos, automação de triagem inicial e thresholds dinâmicos de alertas ajudam a mitigar esse problema, mas nenhuma abordagem elimina completamente a necessidade de atenção humana em momentos críticos.
As tendências atuais apontam para maior integração entre segurança e desenvolvimento (DevSecOps), adoção de modelos zero trust, e uso crescente de inteligência artificial para análise comportamental. No entanto, automação excessiva sem supervisão adequada já causou incidentes graves em várias organizações. Um exemplo documentado envolve uma empresa que configurou regras automatizadas de bloqueio de IP baseadas em tentativas falhas de login, sem considerar que ataques de força bruta distribuídos poderiam gerar milhares de bloqueios legítimos de usuários comuns. A solução foi implementar rate limiting inteligente e permitir review manual de bloqueios em massa antes de aplicação definitiva.

Recursos para estudo e atualização
Para quem deseja se aprofundar, existem recursos gratuitos e acessíveis. O curso "Network Chuck" no YouTube cobre fundamentos de redes de forma prática. O "Professor Messer" oferece material completo para certificações CompTIA. O repositório GitHub "awesome-security" reúne centenas de ferramentas e recursos organizados por categoria. Livros como "The Web Application Hacker's Handbook" e "Pink Book" da SANS continuam sendo referências valiosas apesar de seu volume denso. Comunidades como a Brasil InfoSec no Discord, os fóruns da comunidade Root-Secure e grupos no Telegram sobre segurança da informação no Brasil são canais ativos onde profissionais compartilham experiências reais e resolvem dúvidas técnicas. Participar desses espaços acelerada significativamente o aprendizado comparado ao estudo isolado. O mercado brasileiro de segurança da informação cresce consistentemente, impulsionado pela LGPD e pela crescente digitalização das empresas. Segundo pesquisas do mercado, a demanda por profissionais qualificados supera a oferta em diversos segmentos, especialmente na área de resposta a incidentes e análise forense digital. Salários para técnicos entry-level variam entre R$ 3.000 e R$ 5.000, enquanto profissionais com três a cinco anos de experiência e certificações reconhecidas podem alcançar entre R$ 6.000 e R$ 12.000, dependendo da região e do porte da empresa.
A área exige atualização constante. Novas vulnerabilidades são descobertas diariamente, técnicas de ataque evoluem rapidamente e regulamentações mudam com frequência. O técnico em segurança da informação que para de estudar tende a ficar obsoleto em poucos anos. Manter o aprendizado contínuo não é diferencial — é requisito básico para permanecer relevante no mercado.
Galeria
-
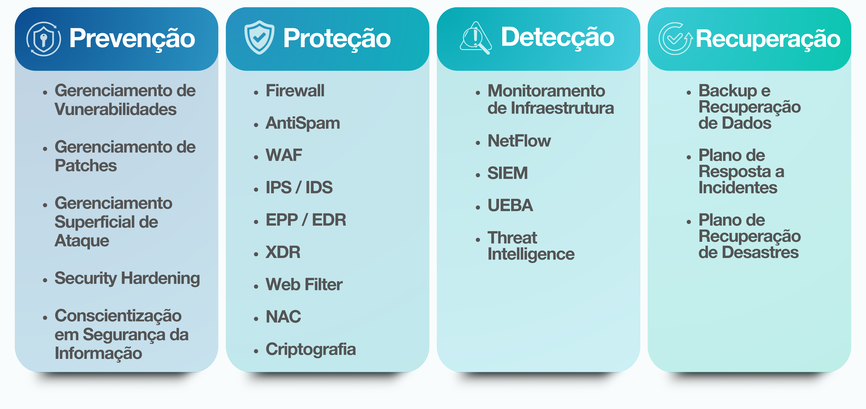
Consultoria em Segurança da Informação – Bit Security -

Política De Segurança Da Informação: Saiba Como Fazer – JCDAT -
A Importância da Segurança da Informação para o Sucesso Organizacional

