Tipos De Testes De Software

O que realmente acontece quando você tenta testar software
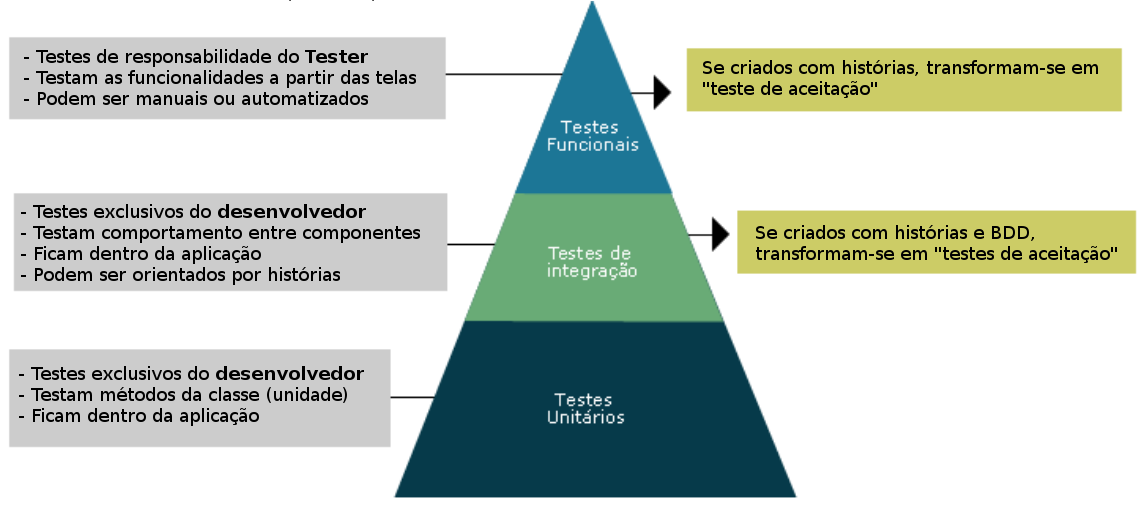
A primeira vez que eu percebi que minha abordagem estava errada foi durante uma migração crítica em um sistema bancário. Estávamos atualizando a camada de autorização de transações e o teste unitário que cobre 47 cenários passou limpo. Duas semanas depois, um erro de integração com o gateway de pagamentos levou a transações duplicadas em ambiente de produção. O problema era simples: tínhamos bons testes unitários, mas nenhum teste de contrato validava o formato exato do payload que o gateway esperava. Eu passei três dias caçando esse bug porque a documentação do Gateway dizia uma coisa e a implementação tinha outra. Aprendi na marra que tipos de testes de software precisam cobrir as fronteiras entre sistemas, não apenas o código interno. Testar software não é sobre encontrar bugs. É sobre gerenciar risco de forma eficiente com recursos limitados. Todo teste que você escreve custa tempo de desenvolvedor, tempo de CI/CD e tempo de manutenção futura. A pergunta correta não é "quanto mais teste melhor" mas sim "qual teste cobre o risco que importa agora". Começar pela pirâmide clássica com muitos testes unitários, média quantidade de integração e poucos end-to-end faz sentido didático mas raramente reflete a realidade de projetos com mais de cinco pessoas e prazos apertados.
Tipos de testes de software que realmente importam no dia a dia
Testes unitários verificam unidades isoladas de código sem dependências externas. Um teste unitário real deve rodar em milissegundos e não depender de banco de dados, rede ou arquivos do sistema. O erro comum é chamar de unitário um teste que faz requisição HTTP para um serviço mockado na mesma máquina. Isso é teste de integração disfarçado. Frameworks como pytest, JUnit e xUnit permitem injeção de dependências via constructor ou setter, o que torna possível criar stubs e mocks genuínos. A ideal varia entre 60 e 80 por cento nas camadas críticas; acima disso você gasta mais tempo mantendo testes do que escrevendo funcionalidades novas. Testes de integração validam a cooperação entre módulos ou serviços. Aqui estão os testes que mais salvam o dia em projetos reais. Eles revelam problemas que testes unitários nunca mostram: diferenças de timezone entre microserviços, serialização JSON truncada por configuração de banco de dados e timeouts em chamadas síncronas quando a carga sobe. Meu time adotou a prática de containerizar o banco de dados com Testcontainers em vez de usar H2 em memória. Isso custa 2 segundos a mais por teste mas elimina classe inteira de bugs relacionados a dialect SQL e comportamento de transações que só aparecem em produção. Testes de contrato são os menos discutidos e os mais subestimados. Eles verificam que o esquema de mensagem entre serviços não quebra quando uma parte evolui sua API. Consumer-driven contracts com ferramentas como Pact permitem que o consumidor defina expectativas e o provedor valide contra elas. Sem isso, duas equipes podem fazer breaking changes independentes e só descobrir quando o dashboard de monitoramento começa a mostrar alertas vermelhos às três da manhã. Um teste de contrato típico leva menos de 100 milissegundos e cobre fronteiras críticas entre serviços.
Testes end-to-end simulam fluxos completos de usuário em ambiente controlado. Selenium, Cypress e Playwright são as escolhas comuns mas cada uma tem trade-offs específicos. Playwright atual suporta multi-contexto com isolamento por teste nativo e replay de vídeo automático quando falha. Cypress oferece debugging visual com timeline interativa mas custa mais para paralelizar em instâncias CI. E2E custa caro: cada teste leva de 30 segundos a 2 minutos, consome recursos significativos de infra e quebra com frequência quando o layout muda. Limite para 5 a 15 por cento dos seus testes serem end-to-end e foque nos fluxos que realmente importam para o negócio, não nos que são mais fáceis de automatizar. Testes de performance e carga medem comportamento sob estresse. JMeter, k6 e Gatling cobrem necessidades diferentes. k6 é escrito em Go com script em JavaScript, roda rápido e integra bem com CI moderno. JMeter oferece GUI poderosa para prototipagem mas custa mais para manter como código versionado. Um erro comum é testar performance com dados sintéticos que não refletem distribution real do produção. Meu time descobriu que queries que passavam em 50ms com 10 mil registros explodiam para 8 segundos com 2 milhões de linhas porque o plano de execução mudava após determinado threshold. Sempre teste com volume proporcional ao esperado em produção. Testes de segurança incluem scanners estáticos, dependentes e dinâmicos. SonarQube, Snyk e OWASP ZAP cobrem camadas diferentes. Scanner estático pode gerar falso positivo significativo em projetos legados com padrões de código questionáveis. Scanner dependente identifica bibliotecas com CVE conhecido mas não cobre lógica de aplicação específica. DAST testa aplicação rodando mas exige ambiente exposto e custa mais para integrar. Minha recomendação prática: combinar os três com priority em vulnerabilidades reais identificadas durante pentest anual, não em checklists genéricos que consomem horas de investigação sem gerar action items concretos.

Pegadinhas que ninguém conta em tutoriais
A primeira armadilha é confiar em cobertura de linha como métrica de qualidade. 95 por cento de cobertura não significa que o software está bem testado. Pode significar que você testou setters/getters triviais e deixou cenários de boundary condition sem cobertura. A métrica que eu uso é coverage de decisão em branches críticos combinado com mutation score. Ferramentas como PIT para Java ou Stryker para TypeScript aplicam mutações intencionais no código e verificam se os testes existentes detectam. Se um teste passa apesar da mutação, ele não cobre o comportamento que importa. Mutation score acima de 80 por cento nas camadas de domínio vale mais que 95 por cento de coverage de linha em qualquer lugar. A segunda armadilha é escrever testes que testam implementação em vez de comportamento. Quando você refatora e o teste quebra, você gasta tempo ajustando teste em vez de adicionar cobertura nova. A regra prática é: teste deve descrever o que o sistema faz, não como ele faz. Use abstração adequada nos testes de integração para isolar comportamento observable. Teste de contrato faz esse trabalho naturalmente porque forza essa separação. A terceira armadilha é subestimar custo de manutenção de testes end-to-end. Todo teste E2E que quebra consome tempo de debugging e conserta. Se 30 por cento dos seus E2E quebram a cada sprint, você está fazendo algo errado. Opções são reduzir escopo, melhorar estabilidade do ambiente de teste ou migrar para nível inferior de teste. A solução que funcionou para meu time foi separar testes E2E em duas categorias: smoke tests críticos que rodam a cada deploy com SLA de 5 minutos, e regressão completa que roda nightly com resultado tolerante a flakes. Isso reduziu interrupt frequency de 8 para 2 vezes por semana.
Testes de regressão visual com ferramentas como Percy ou Chromatic podem capturar mudanças de layout inadvertidas mas geram falso positivo significativo em projetos com design system em evolução rápida. Minha regra prática: usar apenas para componentes de UI críticos com histórico de mudança frequente, não para toda a aplicação. Isso custa 30 por cento do tempo total mas captura 80 por cento dos bugs visuais que escapam para produção. Nenhum conjunto de tipos de testes de software cobre todos os riscos. A escolha depende do domínio, do time, dos prazos e da tolerância a falhas em produção. Sistemas financeiros justificam investimento pesado em testes formais e verificação. Aplicativos mobile priorizam teste de usabilidade e compatibilidade. APIs backend focam em contrato, performance e segurança. A chave é ser honesto sobre o que seu projeto precisa testar e alocar recursos de acordo com risco real, não com moda da comunidade ou métrica vanitosa que parece boa em relatório executivo.
Galeria
-

Grupo de Testadores de Software: Principais tipos de Testes de Software -

Os Tipos de Testes de Software – T&M Testes de Software -
Testes Unitarios Em Engenharia De Software -

Testes de Software
