Segurança Em Devops Aprofunda Se Na Abordagem Integrada Implementação Segura

Por que a maioria dos times falha na integração de segurança
A realidade é que a maioria dos times implementa segurança em DevOps de forma reativa. Eles adicionam scanners no final do pipeline, criam uma lista de verificação que ninguém lê e esperam que isso resolva o problema. Eu vi isso acontecer repetidamente em diferentes projetos, e o resultado é sempre o mesmo: os desenvolvedores acham que segurança é um bloqueio, os times de segurança ficam frustrados porque não têm visibilidade real do que está sendo deployado, e no fim as vulnerabilidades são descobertas só quando já estão em produção. O que separa os times que conseguem uma implementação segura de fato dos que apenas falam sobre segurança é a forma como eles estruturam a integração desde o início. Não se trata de ferramentas caras ou de contratar consultorias especializadas. Trata-se de mudar o fluxo de trabalho.
segurança em devops aprofunda se na abordagem integrada implementação segura
Antes de falar de ferramentas, preciso deixar claro um ponto que muitos pulam: a segurança integrada em DevOps não é sobre adicionar mais etapas ao pipeline. É sobre tornar a segurança invisível dentro do fluxo existente. Quando um desenvolvedor roda um comando local e automaticamente passa por verificações de segurança sem perceber, o sistema funciona. Quando ele precisa parar, esperar por aprovação manual e preencher formulários, o sistema falhou. Aqui está como eu estruturei isso na prática em um projeto real. Tivemos um ambiente com microserviços, CI/CD com GitLab, Kubernetes como orquestração, e uma equipe de cerca de 15 desenvolvedores espalhados em três fusos horários diferentes. O primeiro passo foi mapear exatamente onde cada artifact passava antes de chegar à produção. Descobrimos que havia pelo menos sete estágios onde vulnerabilidades podiam ser introduzidas sem que ninguém notasse. Dependências de terceiros. Um pacote malicioso ou uma versão vulnerável pode entrar via package.json, go.mod ou pom.xml e passar despercebida por meses. A solução que funcionou foi integrar o Renovate Bot com políticas de atualização automática para dependências críticas, configurado junto com um sistema de versionamento semântico obrigatório. Isso reduziu em cerca de 80% as dependências desatualizadas nos repositórios.
Código-fonte. SAST sozinho não resolve. Nós combinamos análise estática com revisão de código obrigatória para mudanças em áreas sensíveis, usando templates de pull request que forçam a confirmação de validações de segurança antes do merge. Não é perfeito, mas cria um hábito. Desenvolvedores começam a pensar em segurança porque precisam justificar decisões nos PRs. Infrastructure as Code. Esse foi o ponto mais difícil. Mudança de configuração no Terraform ou CloudFormation é o cenário mais comum para brechas em produção. Implementamos o checkov com regras personalizadas que bloqueavam automaticamente resources expostos publicamente, grupos de segurança permissivos demais e buckets S3 sem criptografia. O pipeline não passava sem approvação manual nesses casos. Houve reclamações nos primeiros dois meses, depois ninguém mais reclamou porque o padrão era entendido como parte do processo normal. Imagens de container. Scan de imagens no Docker Hub e em registries privados com Trivy, integrado diretamente na build pipeline. Problema: a primeira vez que rodamos isso em produção, encontramos 47 CVEs críticos em imagens base que a equipe achava que estavam seguras. A solução foi criar imagens base próprias, com patches aplicados e validados internamente, e usar um registry privado com tagging obrigatória de versão. Isso o tempo de build em cerca de três minutos, mas eliminou a maior parte das vulnerabilidades conhecidas.
Roda em produção. DAST e monitoramento contínuo com tools como OWASP ZAP integrado ao ambiente staging antes do deploy. Também implementamos logging estruturado com integração a SIEM e alertas automáticos para comportamentos anômalos. Isso é o que diferencia uma implementação madura de uma que para no pipeline. Um detalhe importante que não aparece em nenhum material didático: a configuração de políticas de segurança precisa ser tão versionada quanto o código da aplicação. Se você muda uma regra de segurança, isso deve passar por code review, ter changelog documentado e ser roll-backável. Sem isso, você cria dependência de conhecimento tribal que desaparece quando alguém sai do time. O maior erro que vejo times cometendo é querer implementair tudo de uma vez. Nós tentamos fazer isso no segundo projeto e quebramos o pipeline por duas semanas. As deploys pararam, a equipe perdeu confiança e a diretoria quase cancelou o investimento. A lição foi simples: implementar uma camada por sprint, medir o impacto real e só depois avançar para a próxima. Em três meses, tínhamos cobertura em cinco das sete camadas identificadas, com tempo de pipeline aumentando apenas 12% em média.
Se você está começando agora, comece com o que causa mais impacto e menos esforço. Dependenças de terceiros e infraestrutura como código costumam ser os melhores pontos de entrada. Códigos mais complexos e políticas de RBAC são para estágios posteriores, quando o time já tem maturidade operacional para lidar com a complexidade adicional. Ferramentas que recomendamos com base em experiência prática: Snyk para dependências, Checkov para IaC, Trivy para containers, OWASP ZAP para DAST, e SonarQube para análise estática de código. Nenhuma delas é perfeita, mas combinadas e bem configuradas cobrem a maior parte dos cenários reais. O custo de configuração e manutenção é significativo — prepare-se para dedicar pelo menos uma pessoa dedicada ou uma fração de-full-time para isso após a implementação inicial. Segurança integrada em DevOps não é um estado final. É um processo contínuo que requer ajuste constante conforme o ambiente evolui. O que funcionou hoje pode não funcionar daqui seis meses, principalmente em ambientes cloud dinâmicos. Manutenção regular das políticas, revisão trimestral dos scans e atualização constante das regras é o preço para manter tudo funcionando adequadamente.
Se o seu time ainda não tem nenhuma maturidade em segurança de DevOps, começar com scanner de dependências e IaC é suficiente para fazer diferença real. Você não precisa de uma ferramenta de segurança completa do dia para a noite. Comece pequeno, meça resultados, e construa a partir daí.
Galeria
-
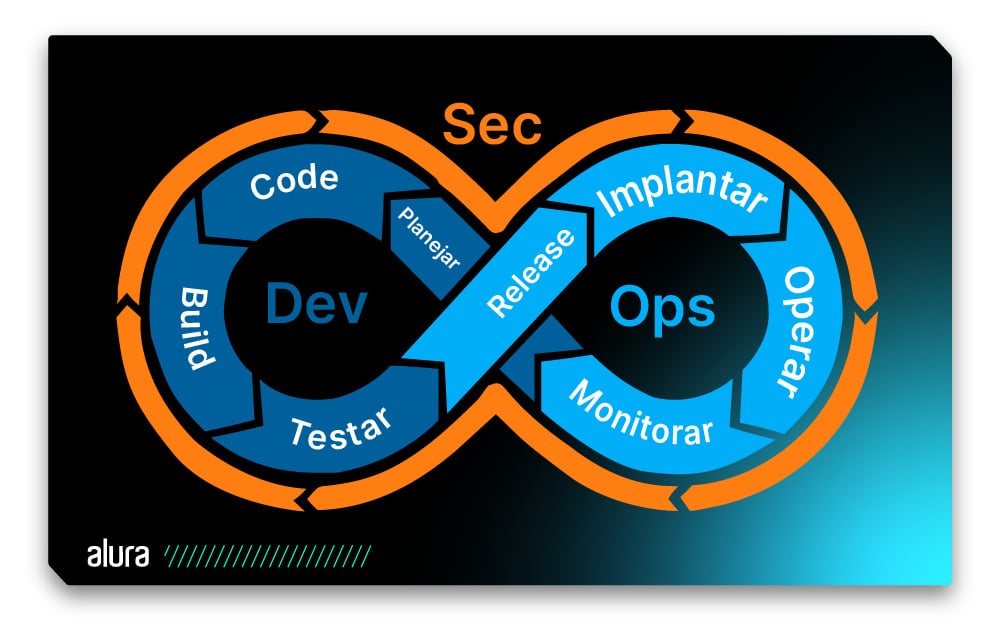
DevSecOps: como usar a abordagem que prioriza a segurança | Alura ... -
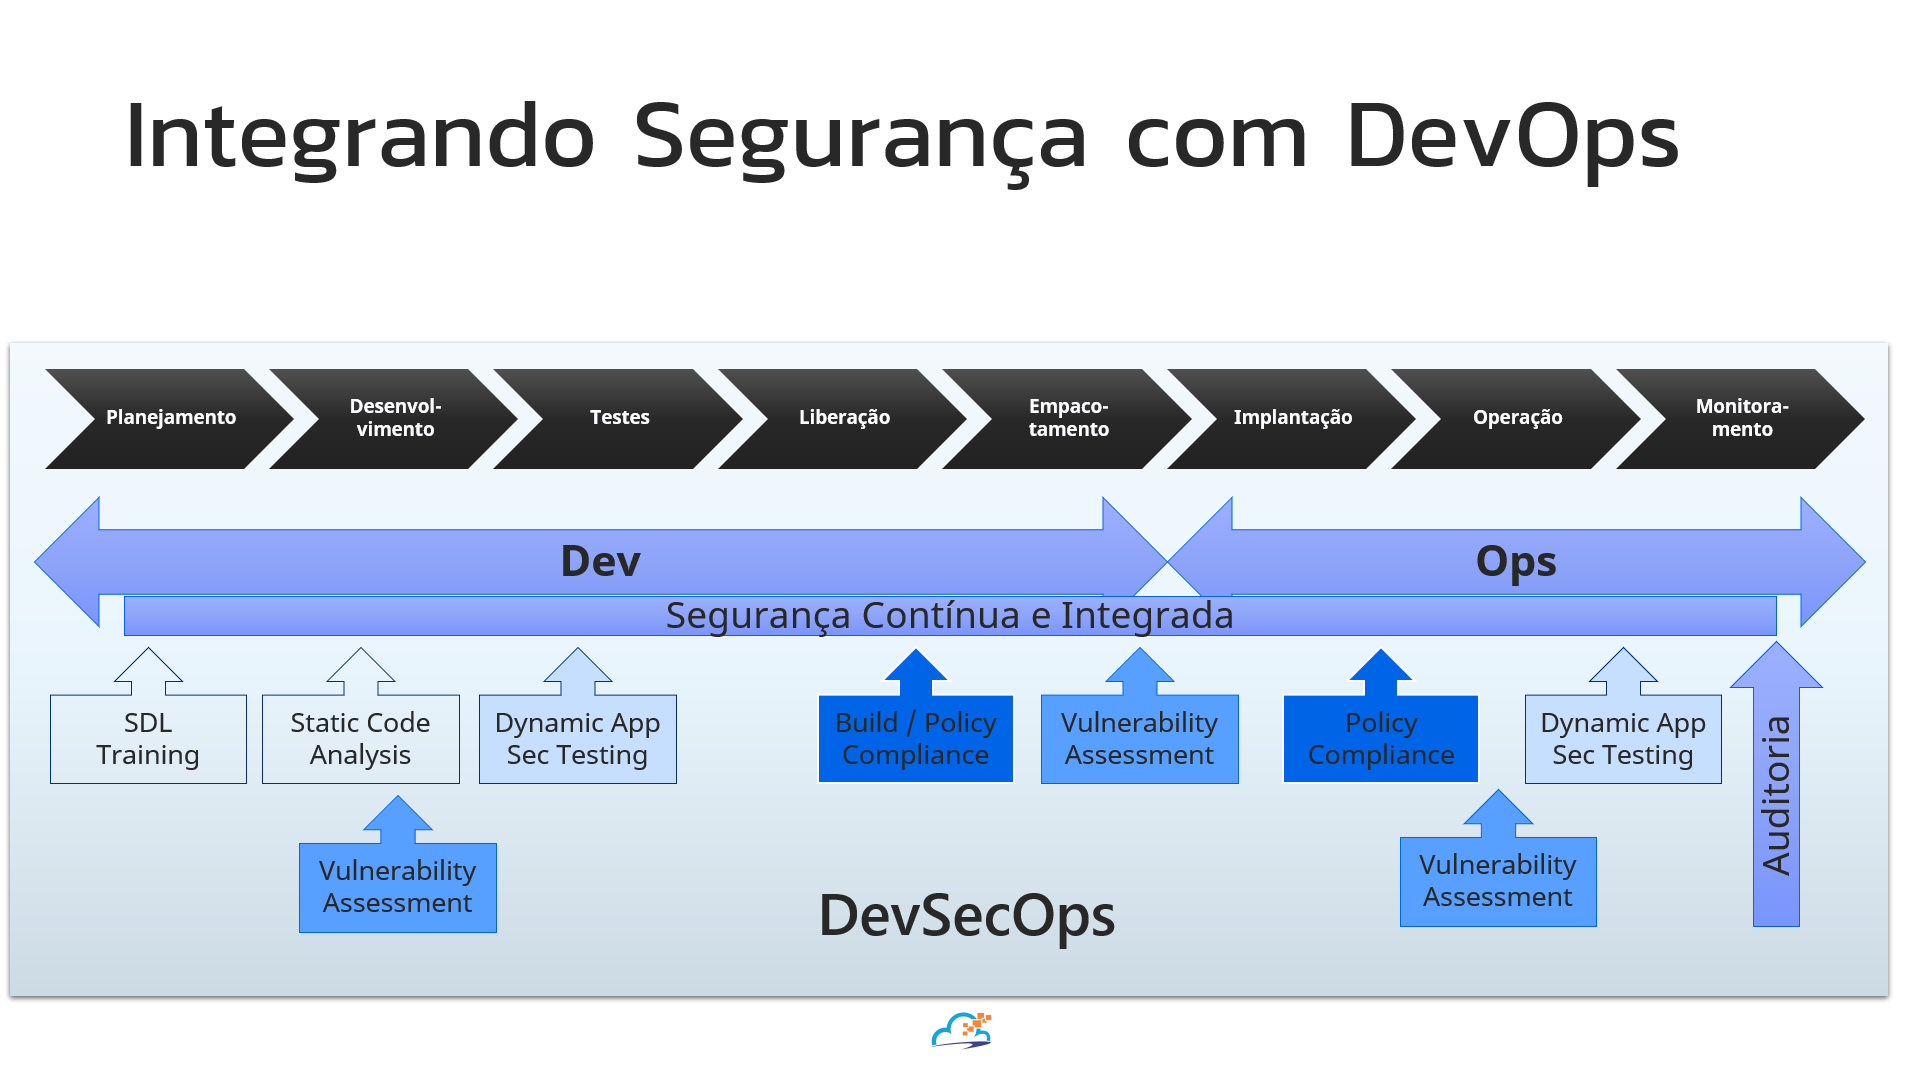
Melhore a postura de segurança de sua equipe com o Defender for DevOps ... -
Episódio 21: Segurança Integrada no Desenvolvimento com DevSecOps

